資料
サイバーセキュリティに関するホワイトペーパー、データシート、ウェビナー、ビデオなど
「ライブラリ」
Blog
Show all
GFMXを発表:ポスト量子時代に向けたX.509指紋認証技術
GFMXは、X.509証明書の背後にあるソフトウェアを特定し、たとえ証明書が新規の場合でも、コマンド&コントロール(C2)サーバー、アプライアンス、マルウェアを関連付けます。ポスト量子時代に向けて開発されました。
STRIKE Alert
STRIKE News
ぬるい料理:冷蔵庫ボットネット
Dixell/Copeland XWEB PRO冷凍コントローラーが、不正利用のためのインフラとして悪用されていることが明らかになりました。SecurityScorecardのSTRIKEチームは、冷凍コントローラーが関与している疑いのあるSMTPボットネットを発見しました。
STRIKE Alert
STRIKE News
フランスの血液バンクがサイバー攻撃を受ける:ヨーロッパにおける最新の冷凍機器攻撃
報道によると、ハッカーがベンダーのリモート監視ツールを利用して、フランスの血液バンクの冷凍庫の温度を110℃(230°F)まで上昇させた。何が起こったのか、そしてベンダーに何を尋ねるべきかを以下に説明する。
ケーススタディ
Show all
SecurityScorecard でエネルギーを設定することなく、AXIA エネルギーを安全なイベントに参加できます。
A AXIA Energia (antiga Eletrobras) は、100% の主要なエネルギーを再開発し、ブラジルのエネルギー セグメントのセグメントを送信し、17% の電力容量を報告します。インテルリガド・ナシオナル・システマ(SIN)の送信率は 37% です。
CEDIA
SecurityScorecard でセディアがエコシステマ エクアトリアの科学を変換
ミセス・ブラジル
MRS のセキュリティ スコアカードの管理は、外部からのセキュリティ管理を独立して監視し、100% のスコアを獲得するために、安全なリスク管理指標の戦略的戦略を確立します。テクニカス。
データシート
Show all
比類なきグローバルテレメトリによる、積極的な防御と脅威の探索
その TITAN AI プラットフォーム企業概要
SecurityScorecardは、業界初の顧客変革モデルである「サプライチェーン・レジリエンス・ジャーニー」を発表しました。これは、組織が自社のTPRMプログラムの現状を正確に把握し、それをどのように発展させていくべきかを理解するのに役立つように設計されています。このジャーニーは、基本デューデリジェンス、定期TPRM、継続的TPRM、脅威情報に基づくTPRMという4つの段階で構成されています。
TITAN Watchベンダーエコシステムにおけるリスクの基本的な可視性と明確な理解
その TITAN Watch SecurityScorecardの提供するサービス TITAN AI このプラットフォームは、組織が拡張されたサプライチェーンにおけるリスクを監視し、セキュリティ体制を明確に把握するのに役立ちます。
電子ブック
Show all
インフォグラフィック
Show all
SecurityScorecard プラットフォームの Total Economic Impact™
SecurityScorecardはサードパーティの侵害を75%削減し、ROIは176%でした。
サードパーティのインシデント対応チェックリスト
規模、地域、業界、収益に関わらず、すべての組織はサプライチェーンのリスク指標を追跡し、インシデントのタイムラインを作成するための明確な方法論を必要としています。\r\n\r\nSecurityScorecard MAX チームは、サプライチェーンのインシデントに即座に対応し、被害を軽減するための積極的な計画を組織が確実に策定できるよう、このチェックリストを作成しました。
Supply Chain Cyber Risk
サードパーティリスク管理
先駆者 – SecurityScorecardの評価は、業界で最も優れた侵害予測ツールです
セキュリティ評価は、小規模組織と大規模組織の両方のサイバーセキュリティの耐性を評価するための客観的かつ標準化された方法を提供します。
セキュリティレーティング
ラーニングセンター
Show all
ゼロトラストアーキテクチャとは?実装までの9つのステップ
ゼロトラストアーキテクチャとは何か、そしてそれをどのように実装するかを理解することは、セキュリティ強化に役立ちます。詳しくはSecurityScorecardのブログをご覧ください。
攻撃面の管理
テックセンター
サイバーセキュリティ態勢とは何か、そしてそれをどのように評価できるか?
あらゆる業界の組織が、強固なセキュリティ体制の維持に苦慮しています。セキュリティ技術は飛躍的な進歩を遂げている一方で、強固なサイバーセキュリティ体制を確立し維持するための基礎は、多くの組織にとって依然として不明確です。
テックセンター
HIPAAコンプライアンスとは?完全ガイド
HIPAA コンプライアンスとは何ですか? 医療データの保護とセキュリティに関する必須要件、一般的な違反、ベストプラクティスについて学びます。
テックセンター
ポッドキャスト
Show all
インドが第三者による情報漏洩のホットスポットとして台頭している理由
SecurityScorecardの専門家は、最近のウェビナーで、インドのベンダーの52.6%が過去1年間に少なくとも1件のサードパーティによる侵害を経験した理由を分析しました。インドは、世界のデジタル経済における最も重要な原動力の一つであると同時に、最も標的とされる国の一つとなっています。
ホリデーシーズンの詐欺から身を守る方法:サイバー犯罪マガジンポッドキャストのマイク・セントレラ氏
サイバー犯罪マガジンとSecurityScorecardが共同制作するポッドキャストシリーズの第1回では、公共政策責任者のマイク・セントレラが、ポッドキャストのホストであるチャーリー・オズボーンとイーストマンのCISOであるアダム・キーオンと共に、安全なホリデーショッピング、詐欺の回避方法、そして今シーズンのサイバーレジリエンス構築方法について語ります。
外部リンク:レポート
Show all
米国の病院および診療所のセキュリティ態勢の優先順位付け
攻撃者があなたの郡、州、地区で何を見ているのか、そして最初にどこに行動を起こすべきかを把握しましょう。これがプロジェクトです…
ベンダーによる情報漏洩を検知できる機会は失われつつある
SecurityScorecard提供のIDCスポットライト2026では、なぜ時点ごとのベンダーリスク評価ではもはや時代の変化に対応できないのかが示されています…
SecurityScorecardの新しいDriftnetエンジンが、アメリカの小さな町における監視の盲点を明らかにする
SecurityScorecardの研究者たちは、Driftnetのインターネット規模の検出機能を利用して、米国の小規模な地方自治体電力会社のネットワークフットプリントを分析した。
STRIKE Alert
STRIKE News
リサーチレポート
Show all
捕まえられるものなら捕まえてみろ:匿名化請負ネットワークの内幕
このブリーフィングでは、STRIKEの製品マーケティングおよびセールス・イネーブルメント担当副社長であるウェイド・ランスが、STRIKEの最新レポート「Catch Me If You…」について解説します。
STRIKE Alert
STRIKE News
Catch Me If You Can:新たな研究により、レンタル型プロキシネットワーク「CanOworms」の実態が明らかに
ブロックリスト、ジオロケーション、ASNレピュテーションはすべて、IPアドレスからその背後にいる人物がわかるという前提を共有しています。CanOwormsは…
LapDogsが復活:UAT-7810の拡張するORBネットワークと新しいサーバーの内部
要約:シスコ・タロスの最新調査によると、これらの通信事業者はLapDogs ORBネットワークが暴露された後もネットワークを放棄しなかった。それどころか、…
STRIKE Alert
STRIKE News
研究レポート
Show all
2025年のサプライチェーンサイバーセキュリティのトレンド:可視性が次の競争優位性となる理由
現在、世界経済を支えるインフラは、ごく少数の巨大テクノロジー企業によって支配されている。従来のサイバーセキュリティの脅威は、個々の企業を標的としているが、…
Supply Chain Cyber Risk
サードパーティリスク管理
利益による世界規模のデータ窃取攻撃
生き残りのサイバー攻撃「ファントム回路作戦」の全貌を解明する最新レポートでは、恨みのハッカー集団「Lazarus」による世界規模のサイバー攻撃の手口を詳細に分析。 233件以上の被害が確認された本攻撃の詳細や、サプライチェーンセキュリティを強化するための対策レポートをご紹介します。レポートの完全版をダウンロードして、詳細なデータと分析をご覧ください。
日本語
日本におけるサードパーティサイバーリスクの現状
今年、日本におけるサードパーティを介したサイバー攻撃の割合は、平均を大幅に上回っています。製造、自動車、テクノロジー業界など、日本の主要産業における課題を解決し、サイバーリスク管理の向上に向けた洞察を提供します。レポートの完全版をダウンロードして、詳細なデータと分析をご覧ください。
日本語
資料
Show all
ビデオ
Show all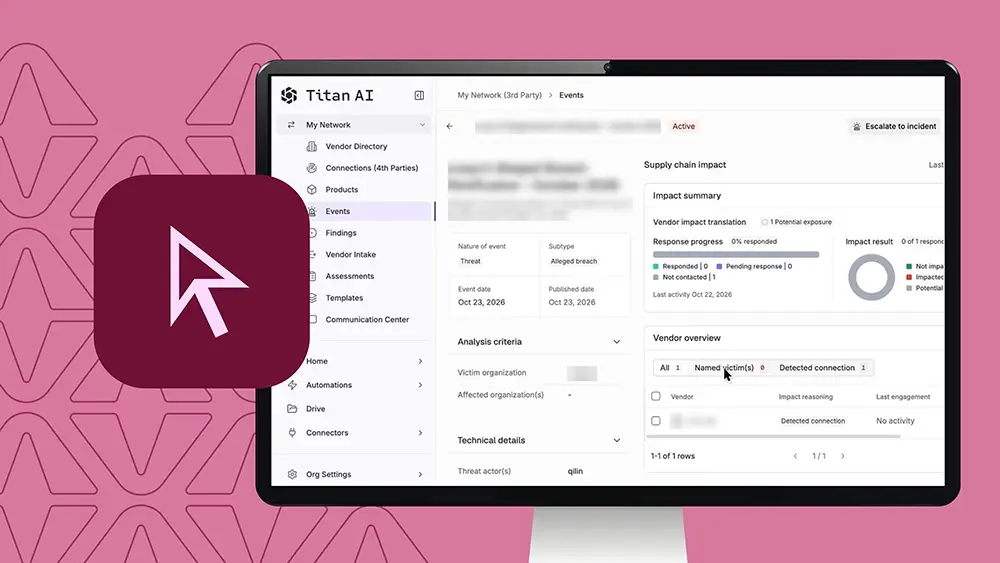
ウェビナー
Show all
AI後のサイバーセキュリティ:CISOが優位性を維持するために忘れるべきこと

従来の脅威ハンティング手法はもはや通用しない:犯罪者と国家の両方を隠蔽する633台のサーバーネットワークの実態
攻撃者は、自らの身を隠すためのインフラを構築するのではなく、レンタルするケースが増えている。SecurityScorecardのSTRIKE脅威インテリジェンスチームは、そのような事例の一つを明らかにした。それは、633台のサーバーからなるプロキシサーバー群で、汎用マルウェア集団に貸し出されており、確度は低いものの、国家機関がテナントとして関与している可能性も疑われている。
STRIKE Alert
STRIKE News

AIがセキュリティチームのスピードを上回る時:2026年のサイバーリスク対策をリードする
ホワイトペーパー
Show all
シンガポールのサイバー・トラスト・マーク:国家的な義務付けから認証準備プログラムへ
シンガポールのサイバー・トラスト・マークは、多くの組織にとってもはや任意ではなくなっています。CSAは重要情報インフラ(CII)向けに固定の期限を設定しました…
BNM RMiT 2025への対応:第三者およびサプライチェーンのサイバーリスク要件に関するガイド
2025年11月28日、マレーシア中央銀行は、マレーシアの金融セクターにおけるサイバーセキュリティ規制の大幅な見直しの一つを発表しました。
TPRM: 一時的な水先案内の統計
IA および脅威インテリジェンス ペンダントの危険なレベルのモダナイザー、段階、段階…