金融業界
ビジネスの根幹を支える金融サプライチェーンのセキュリティを確保
金融サービス業界の盲点解消を支援する
SecurityScorecardは、TPRM(第三者リスク管理)を、事後対応型のコンプライアンス障壁から、予測型の防御へと変革します。AIを活用したインテリジェンスと継続的な発見により、定期的なレビューにとどまらず、金融サプライチェーン全体で発生する脅威をリアルタイムで捕捉できるよう支援します。
3,300以上のセキュリティチームが既に知っていること:
- ベンダー対応範囲を10倍に拡大、担当チームは同一。アナリストの時間の95%を占めるアンケート調査と是正措置作業を自動化。
- 次のインシデント発生時に、その背後にいるベンダーを特定し、阻止しましょう。脅威テレメトリは、サプライチェーン全体にわたるリスクシグナルを相関分析し、脅威が拡散する前に検知・解決するのに役立ちます。
- 取締役会対応のコンプライアンスレポート作成。DORAおよびNISTの要件を満たす、監査対応可能な証拠を自動化して作成できます。しかも、チームの優先業務を中断させる必要はありません。
75%
サプライチェーン違反の減少 TITAN AI お客さま。
金融サービス業界のベンダーネットワーク全体を網羅する単一プラットフォーム
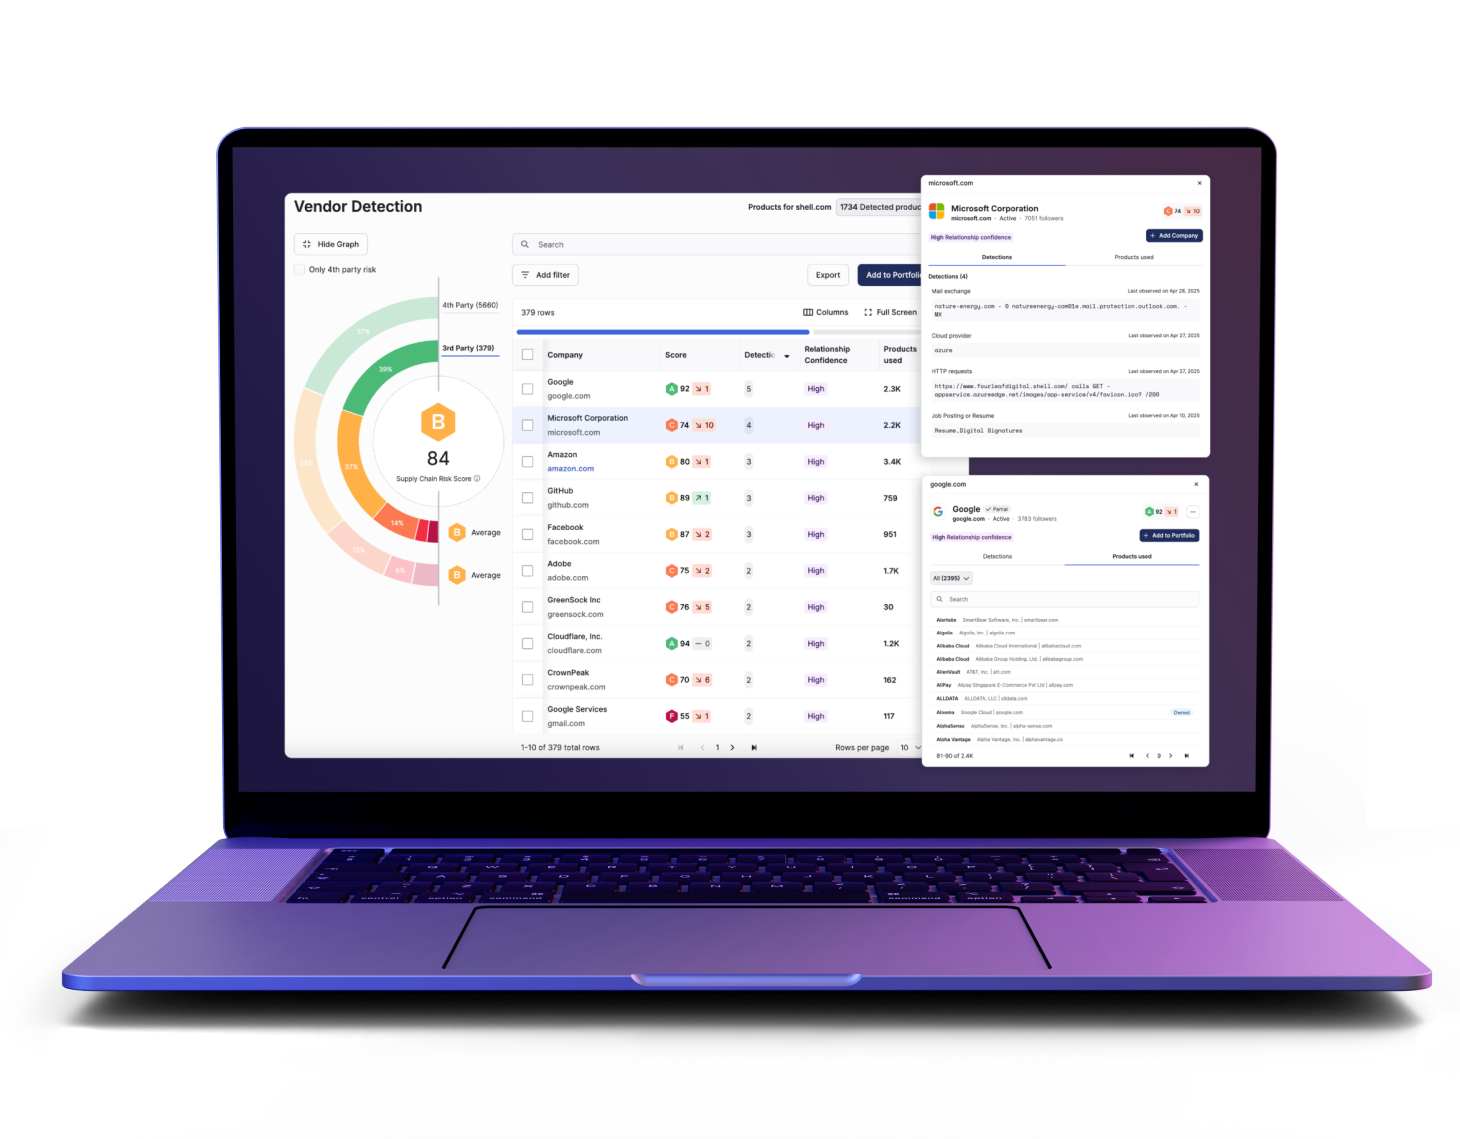
TITAN AI 既存のツールと連携し、すべてのベンダーとの関係をマッピングし、複数のベンダーが連携して対応することで継続的な検出を実行します。
- TITAN Watch
- TITAN Assess
- TITAN Secure
- MAX Services
- Threat Intel
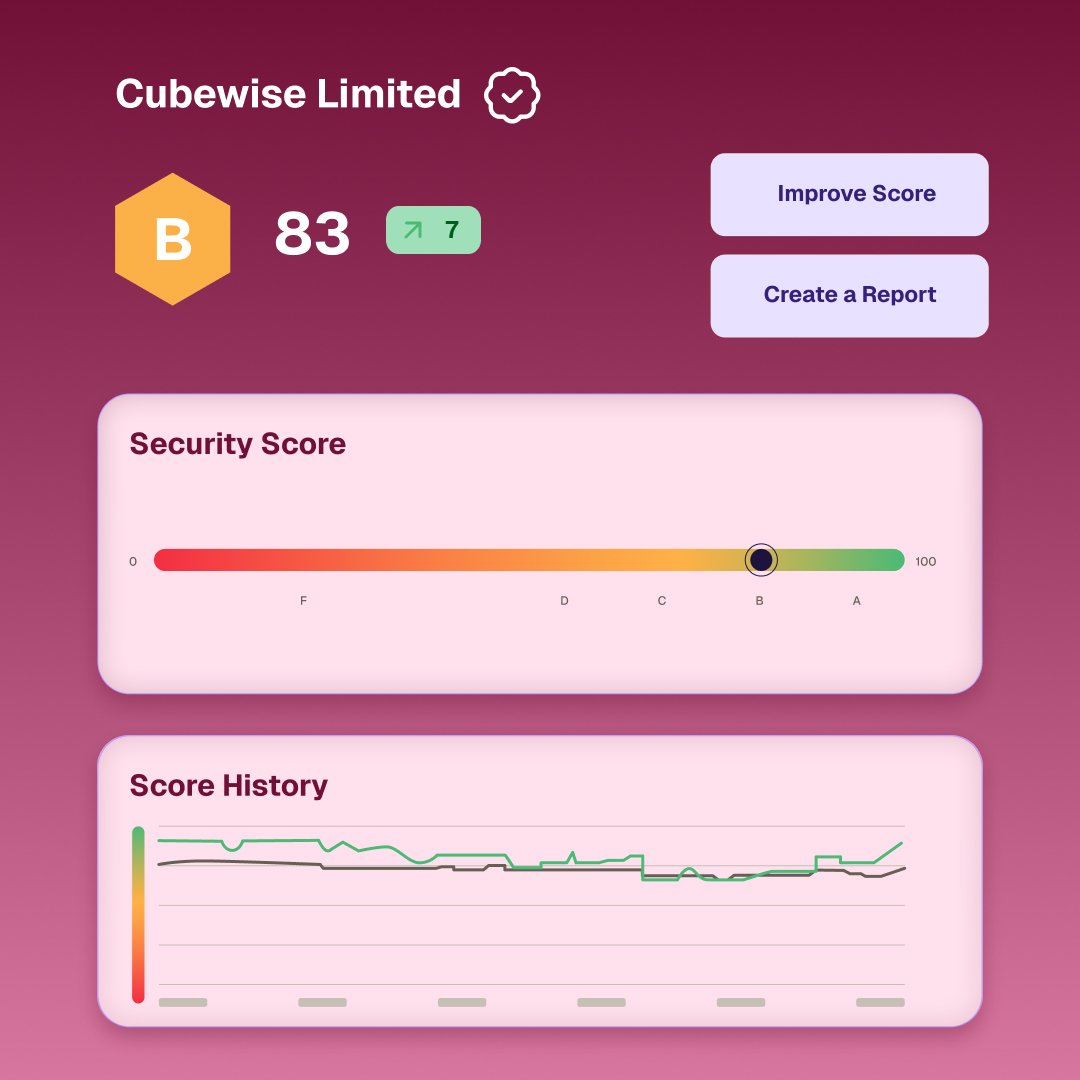
金融サプライチェーン全体を継続的に可視化
- DNSの健全性やアプリケーションのセキュリティなど、10の重要なリスク要因を追跡し、攻撃者が技術的なギャップを特定する前に、技術的なギャップを特定します。
- サプライチェーン全体にわたる未報告のベンダーやシャドウIT接続を明らかにし、チームが見落としている可視性のギャップを埋めます。
- ベンダーのセキュリティスコアを金融業界平均と比較することで、リスクが最も高いセグメントにチームの焦点を絞ることができます。
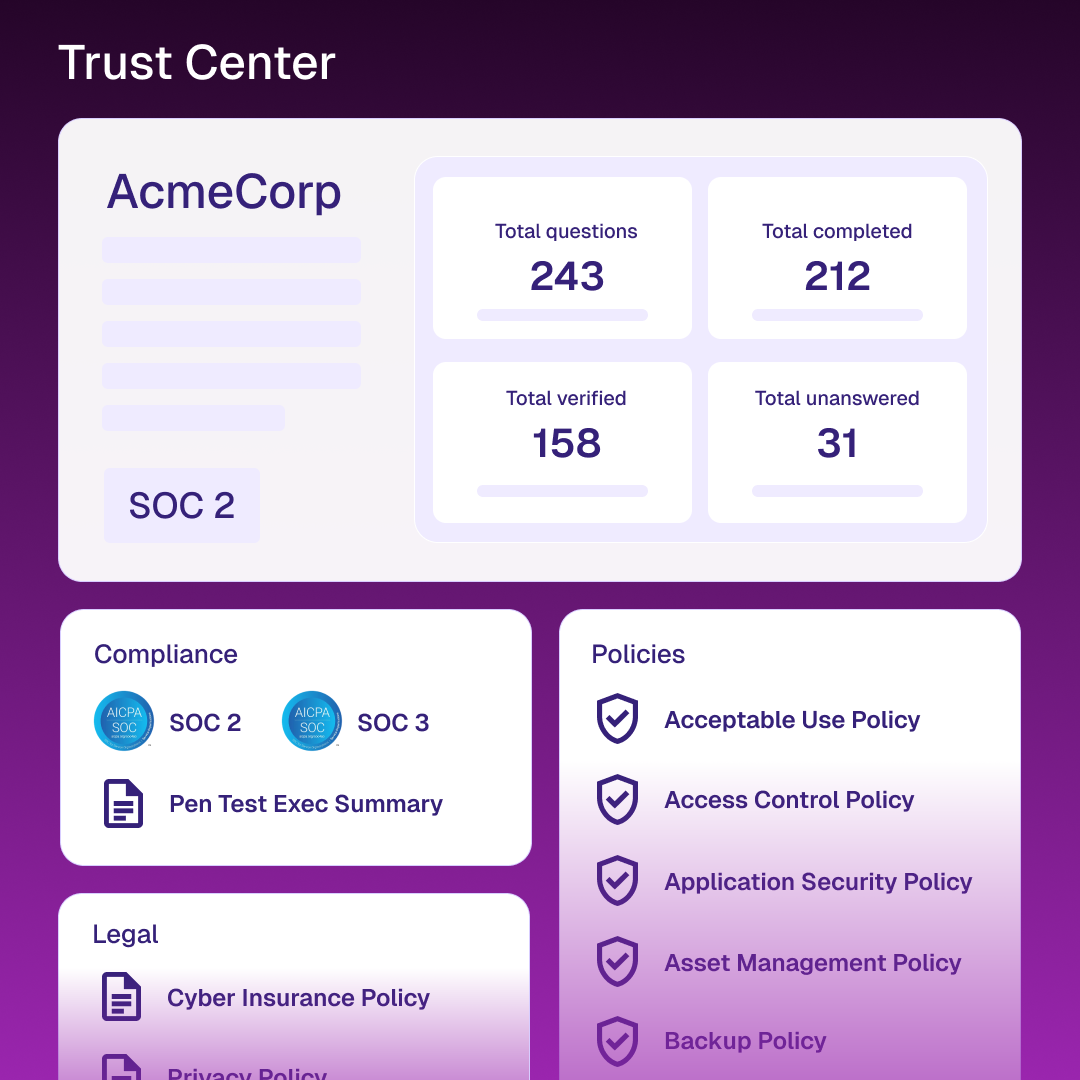
手作業による評価業務の95%を自動化する
- AIを活用したワークフローを使用して、ベンダーから送られてくるドキュメントを解析し、DORAなどの規制フレームワークに自動的に対応をマッピングします。
- セキュリティ例外が指摘された事前採点済みの評価を確認し、リスクアナリストがすぐに対応できる完成レポートを提供します。
- 自動化されたワークフローを導入することで、追加のチーム人員を必要とせずに、ベンダーの是正措置の進捗状況を追跡し、未完了のタスクを管理できます。
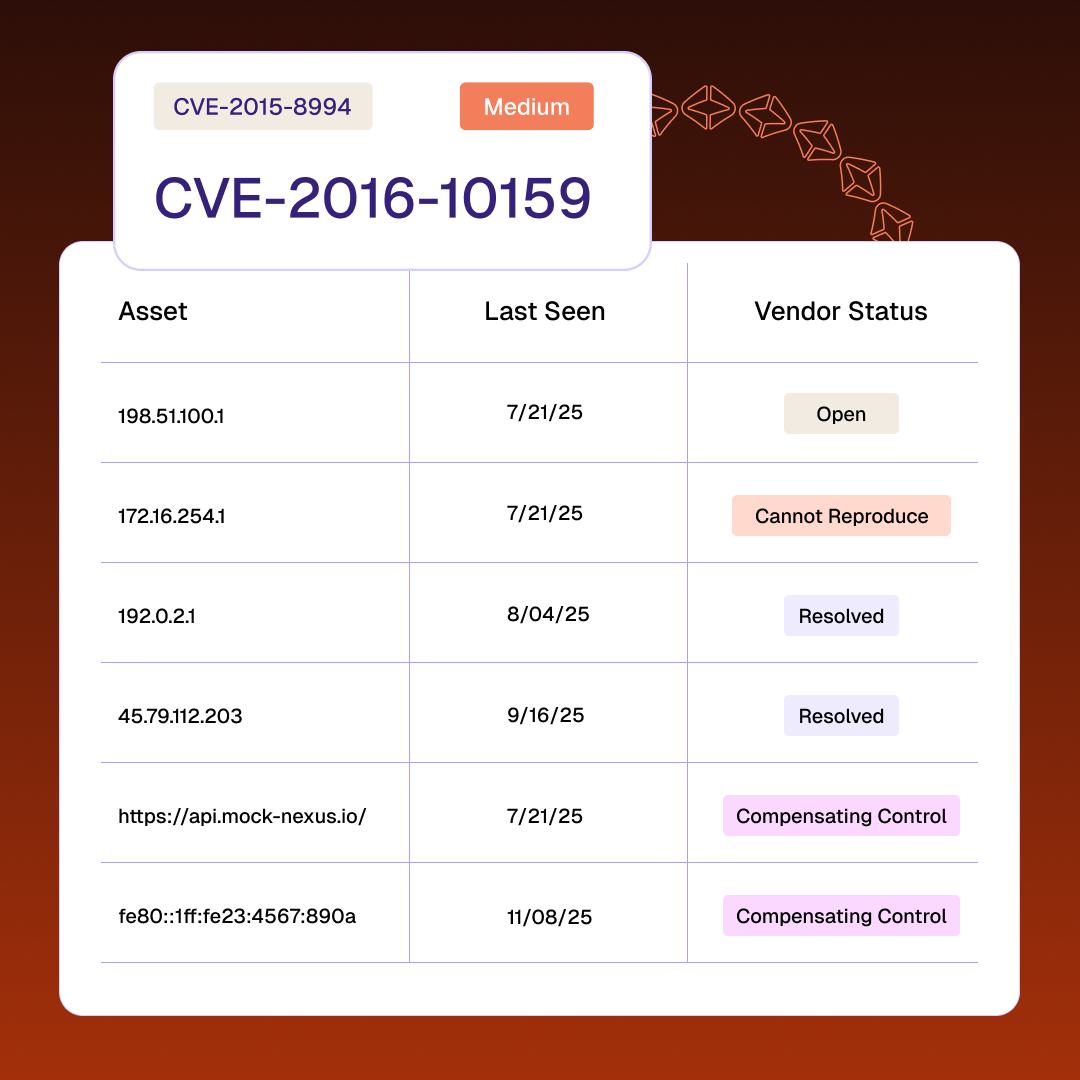
積極的な防衛と継続的なサプライチェーン対応を運用化する
- サードパーティ環境全体にわたるアクティブな脅威をリアルタイムで検知し、ビジネス運営に影響が出る前にリスクを封じ込めます。
- ベンダーと連携し、修復作業を追跡するための自動応答ワークフローを実行して、重大な脆弱性が即座に解決されるようにします。
- サプライチェーンセキュリティの重大な事象発生時には、迅速な侵害トリアージを実施してインシデントの影響を判断し、サプライヤーと連携して修復措置を調整する。
専門家のサポートでサードパーティプログラムを拡張しましょう
- 専門家主導のサービスを利用してプログラムの成熟度を高め、複雑なベンダー管理のための専任社内チームを構築する必要がなくなります。
- AIを活用した質問票検証と自動化されたリスク階層化により、評価ライフサイクルを近代化し、手作業の負担と摩擦を軽減します。
- ベンダーリスクオペレーションセンターを活用して、リスクを継続的に監視し、重大な金融セキュリティインシデント発生時のサプライヤーの対応を調整する。
優れたグローバルインテリジェンスで脅威を早期に検知
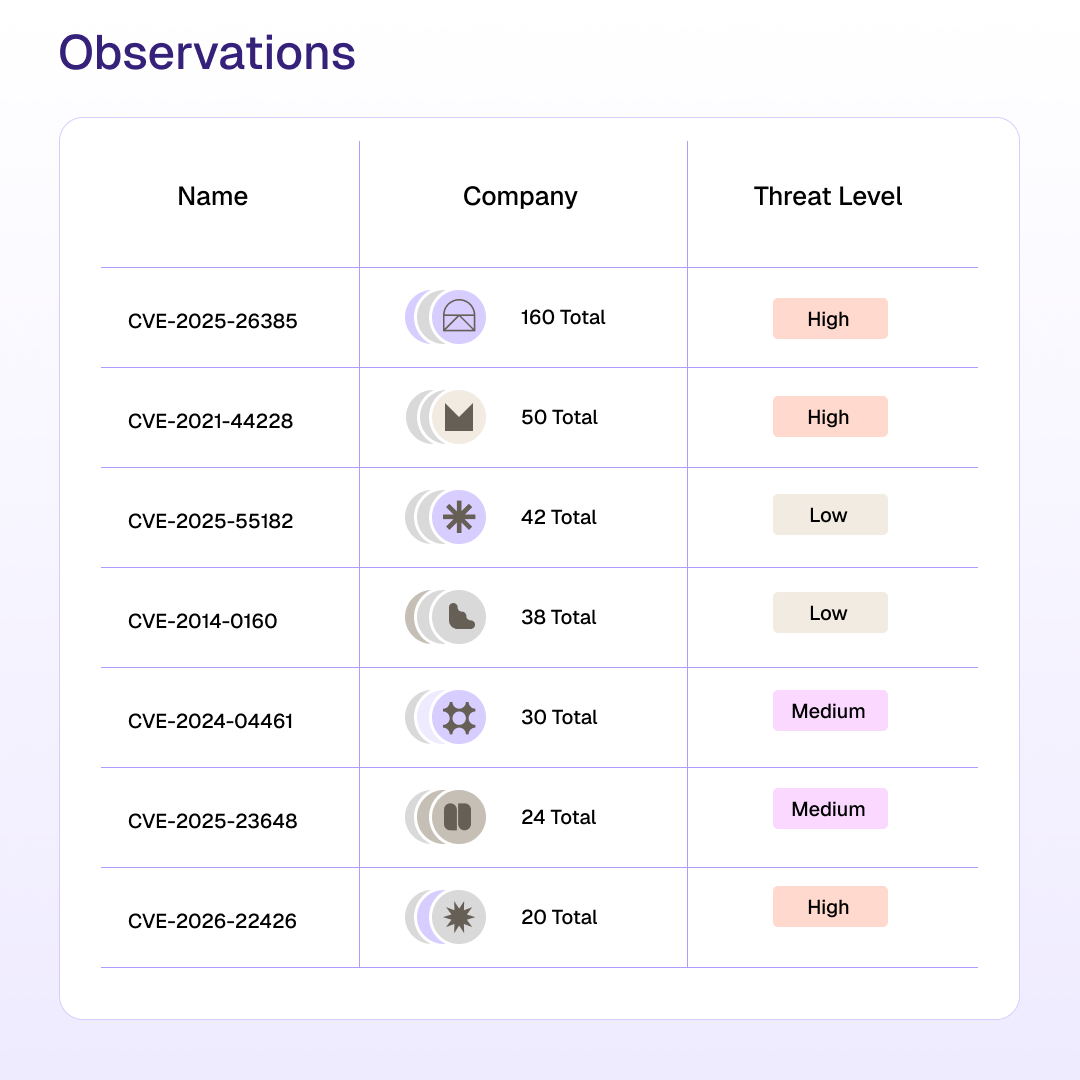
- 毎週数十億件ものイベントを処理し、サプライチェーン内に潜むゼロデイ脆弱性を発見から48時間以内に自動特定
- 不正行為が発生する前に、漏洩した認証情報やボットネットのトラフィックをダークウェブ上で監視し、侵害されたベンダーアカウントを特定
- 従来のスキャナでは見逃されがちな非標準ポートやサービスを特定し、エコシステム全体における可視性の盲点を解消
金融サービスにおける成果
48時間以内のゼロデイ攻撃対応
是正完了までの時間を90%短縮
手作業を95%削減
経営陣・規制当局に提示可能なリスクレポート
金融サービスにおける重要な機能
TITAN AI 外部からのテレメトリデータを、事業継続性と回復力を確保するための優先順位付けされたアクションに変換します。
常時監視により、特定の時点におけるレビューの不可視化が解消され、自動検出機能を用いて隠れたシャドウITやサードパーティとの依存関係が明らかになります。
アンケートの検証とリスク階層化を通じて、手作業の最大95%を自動化し、従来の評価ライフサイクルを最新化します。
リアルタイムで脅威を検知し、迅速なトリアージを活用してベンダー全体にわたるインシデントの影響を判断することで、積極的な防御を運用化する。
技術的な調査結果を定量化された財務影響指標と予想されるサプライチェーン損失に変換し、取締役会レベルの報告のための明確な説明を提供する。
技術的なシグナルに、データの機密性やサービスの重要度といったビジネス上の文脈を適用することで、重大なリスクをもたらすベンダーの優先順位付けを行う。
セキュリティ管理に関する動的で最新の信頼できる情報源を安全に共有することで、臨時の要求による混乱を軽減できます。
どのように TITAN AI 既存のGRCワークフローに適合しますか?
TITAN AI APIファーストのアプローチを採用し、高精度の脅威コンテキストをSIEMおよびチケット管理ツールに直接プッシュします。
これは、毎年実施しているベンダーアンケートに代わるものですか?
定期的な静的なレビューを継続的なインテリジェンスに置き換えることで、それらを現代化し、364日間の不可視化期間を解消します。
トラストセンターとは何ですか?また、ベンダーはどのようにトラストセンターを利用していますか?
それは、チームがあらゆる関係性においてリアルタイムの可視性と自信を得られる、生きた真実の源泉です。
システムは、当社が正式にオンボーディングしていないベンダーをどのように識別するのですか?
AIを活用したベンダー検出により、セキュリティチームの認識なしに調達された、報告されていないシャドウITや未報告の組織を特定します。
貴社の脅威インテリジェンスは、一般的なスキャナーと何が違うのですか?
当社は、独自に収集した情報を活用し、脅威データと第三者機関の調査結果を自律的に連携させることで、予測的なリスク特定を行います。
できる TITAN AI DORAの要件を満たすためにご協力いただけますか?
はい、規制当局が求める継続的なモニタリングと測定可能なリスク低減指標を通じて、実証可能なサプライヤー保証を実現します。