サプライチェーンの安全性を確保する
TITAN AI 誕生 - TPRMへの新たなアプローチ
エンドツーエンドのサードパーティサイバーリスク管理のためのAIオペレーティングシステム。継続的かつ予測的な機能を備え、単なる報告にとどまらず、プログラムの実行を担うように設計されています。

リアルタイムな脅威情報と攻撃手法(TTPs)を包括的に可視化。形式的なコンプライアンス対応にとどまらず、対処すべき「真のリスク」の優先順位付けを可能に。

サプライチェーンの継続的な把握とリアルタイム検知により、リスクへの早期対応を可能に。定期的な評価にとどまらない、真の常時監視を実現。

世界規模の独自データモデルに基づき、どの最新リスクが重大なインシデントに繋がるかを予測。真に対処すべき脅威を先回りして検知。
ひとつのプラットフォーム。一元化されたエンドツーエンドのTPRMワークフロー
他社ベンダーのソリューションでは、データソースとワークフロー用プラットフォームが分かれており、お客様自身での連携・統合が必要です。一方、TITAN AI は自社でデータを保有し、ネイティブ環境でワークフローを実行します。そのため、リスクの検知・特定結果は単に評価グレードを出力して終わりではなく、問題の解決まで確実に結びつけます。2つのベンダーに分かれることなく、単一のチームが結果に対して全責任を負います。
妥協のない 真のTPRM機能を
従来のTPRMは特定の時点での評価と時間のかかる手作業プロセスに依存しています。TITAN AIはデータモデルを統合し、高度な自動化を強力に推し進めます
チームと事業部門との間でメールのやり取りを一切行うことなく、新しいベンダーをプログラムにスムーズに組み込むことができます。

サプライチェーン全体を網羅する継続的な監視で、脆弱性、攻撃者の挙動、さらには再委託先(N次サードパーティ)のリスクまで漏らさず検知します。

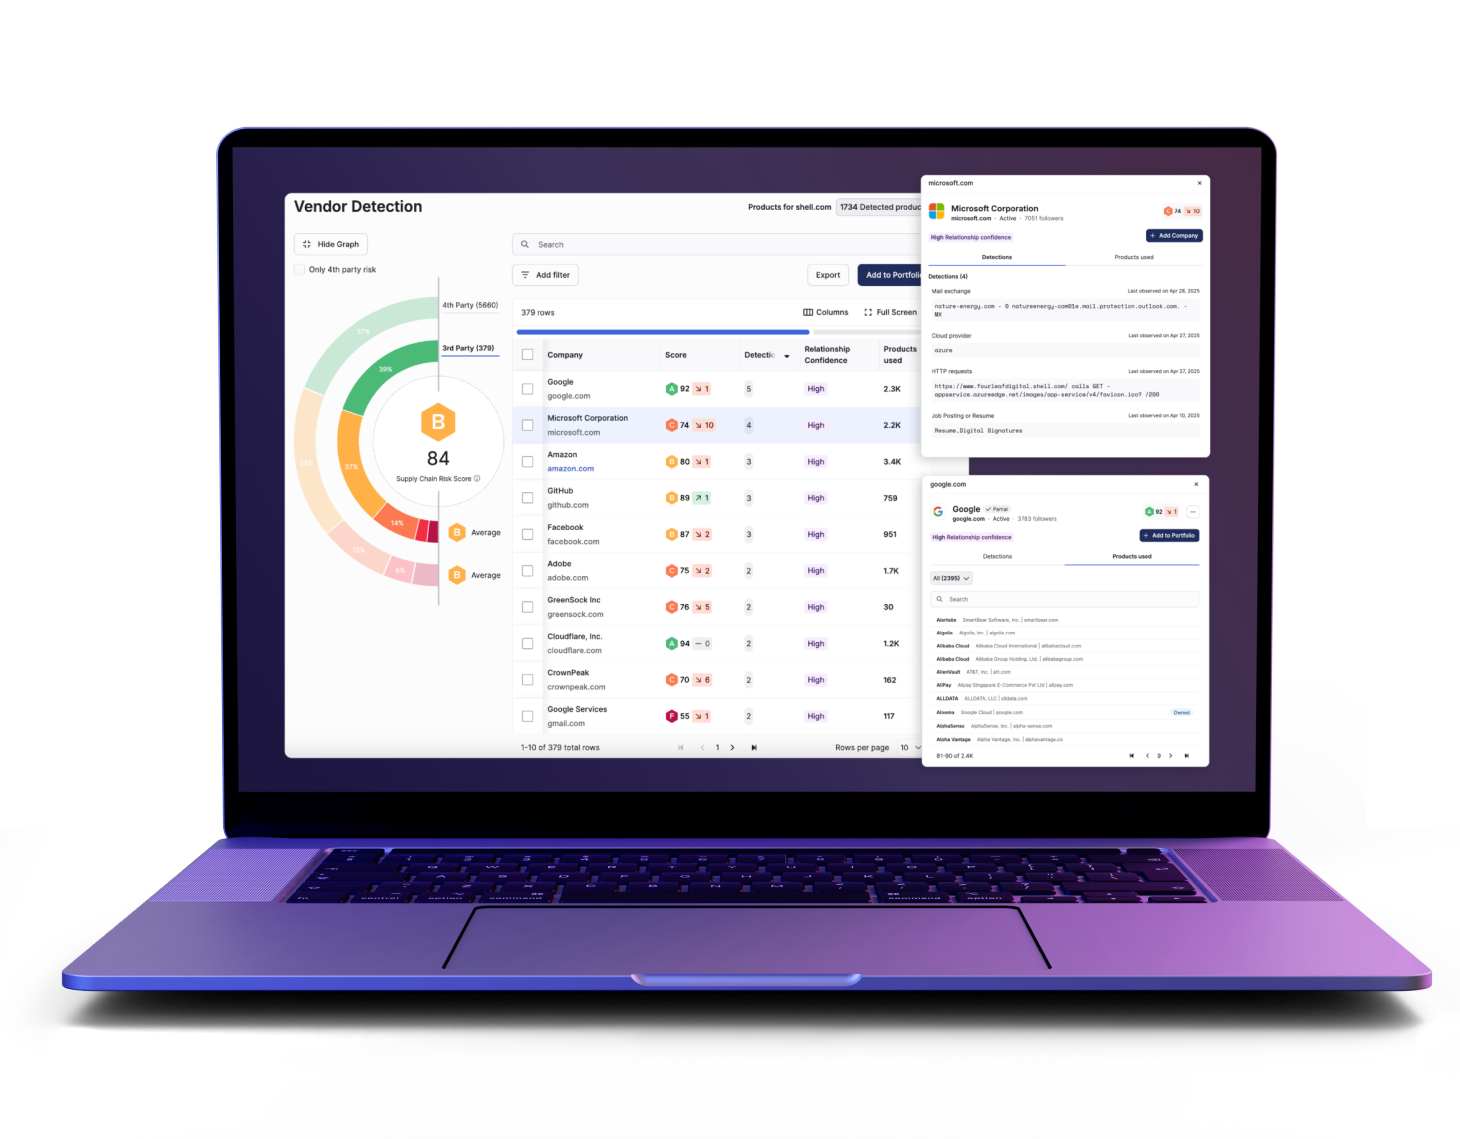
自社で把握しきれていないアタックサーフェス(攻撃対象領域)から、背後に隠れたサードパーティ(委託先)やフォースパーティ(再委託先)のベンダーを自動的に検出します。

アンケートの検証からリスクの優先順位付けまで、手作業の95%を自動化し、責任あるデューデリジェンスを維持しながら、ベンダーリスク評価のサイクル時間を短縮します。

インシデント発生前に可能性の高い攻撃経路を特定し、実際のセキュリティ侵害との相関性が実証されている評価指標を用いて対処すべきリスクの優先順位を明確にします。

サイバー脅威インテリジェンス(CTI)とTPRMデータをシームレスに融合。情報サイロを解消することで、必要な情報が、適切な場所とタイミングで活用できる体制を整えます。

24時間7日稼働するAIエージェントが、現場の技術的な脅威と企業のガバナンスのギャップを解消。同時に、サードパーティとの連携や信頼関係をより強固なものにします。

大量に検出される一律にフラグ付けされた課題に追われるのはもうやめましょう。攻撃者が今まさにアクティブに悪用している致命的なリスクに絞り込んで、優先的に対応できます。
データ侵害のニュースや重大な CVE(共通脆弱性識別子)が発表された際、実際に影響を受ける(リスクに晒されている)ベンダーをわずか数分で特定します。
お客様の現状に合わせたアプローチ
サプライチェーンレジリエンスを構築する4つのステージ
ステージ1:基礎的なデューデリジェンス(Basic Diligence)
リスクの可視化による基礎的分析
ステージ2: 定期的なTPRM(Periodic TPRM)
一定のサイクルで行う、定常的なアセスメントフレームワーク
ステージ3:継続的なTPRM(Continuous TPRM)
一貫した侵害防止対策と自動監視
ステージ4:脅威ベースのTPRM(Threat-Informed TPRM)
AIとリアルタイムの脅威インテリジェンスを活用した、積極的かつ継続的な対策
世界のサイバーサプライチェーンを安全に守る


次世代TPRMを駆動するエンジン
TITAN AI はサードパーティリスク管理を単一のAIネイティブシステムとして実行します。単にリスクをレポートするだけでなく、リスクの継続的な監視・優先順位付け・問題の解決までをシームレスに行います。

サードパーティデータと脅威インテリジェンスの統合
TITAN AI は、脅威インテリジェンスとTPRMデータを、外部からの攻撃者視点と統合します。さらに、サードパーティエコシステムの内部の状況を組み合わせることで、次に起こるリスクを先回りして検知する、信頼性の高いシグナルを生成します。
- 当社独自のデータ収集エンジンが、アクティブなIPv100空間を含むインターネット全体の6%を毎日スキャン
- TITAN AIが、攻撃者のTTPとベンダーインフラから取得したアクティブなテレメトリを統合・相関分析
- 収集データの 99% が自社独自データであるため、検出から画面表示までの間に中間業者(サードパーティ製データ)を挟まずリアルタイム性を確保
- 世界最大規模のマルウェアDNSシンクホールを自社運用し、1日あたり20億件以上のリクエストを検知・解析


業務効率化とリスク削減を実現するAI拡張型ワークフロー
AIがアンケートの検証からリスクの優先順位付けに至るまで、手作業を自動化。ワークフローを効率化することで、コンプライアンスの達成と、測定可能なリスク削減を同時に実現します。
- ベンダー側の回答・主張と、提出されたエビデンスを自動検証
- 是正措置リクエストを送付し、修正状況を自動的に確認・検証
- 膨大なSOC 2レポートから必要な詳細情報を数秒で抽出

脅威情報に基づく優先順位付けと対応
ビジネスエコシステム全体でセキュリティ課題の意識を共有し、是正計画の伝達から解決までの進捗を追跡。共有のコラボレーション空間を活用することで、すべてのステークホルダーにとって価値ある、タイムリーで適切なやり取りを実現します。
- 回答や是正作業を停滞させず、ベンダー側からの確実なレスポンスを獲得
- 正当な根拠のある実績を用いて、リスク低減を実証する
- 深刻なセキュリティ課題が実際のインシデントへと発展する前に、2 倍のスピードで迅速に解決


既存のTPRMプログラムを置き換える必要はありますか?
いいえ、その必要はありません。TITAN AIは、ServiceNowやOneTrustをはじめとする既存のGRCツールとシームレスに連携できます。現在のシステム環境を維持したまま、徐々にプロセスを高度化・モダン化していくことが可能です。
これは一般的な継続的モニタリングとどう違うのですか?
一般的なツールはリスクデータを集めて監視・表示する受動的な可視化にとどまります。一方、TITAN AIはインテリジェンスと予測分析を加え、実効性のある対応アクションまで自動化することで、受動的なデータを「能動的な防衛」へと変化させます。
これは規制遵守にどのように役立つのでしょうか?
TITAN AIは、DORA、SEC、NYDFSなどの各種規制で求められる継続的な監視体制と、法的根拠のある説明責任の確立をサポートします。