資料
Blog
「ライブラリ」
2026 年 10 月 14 日
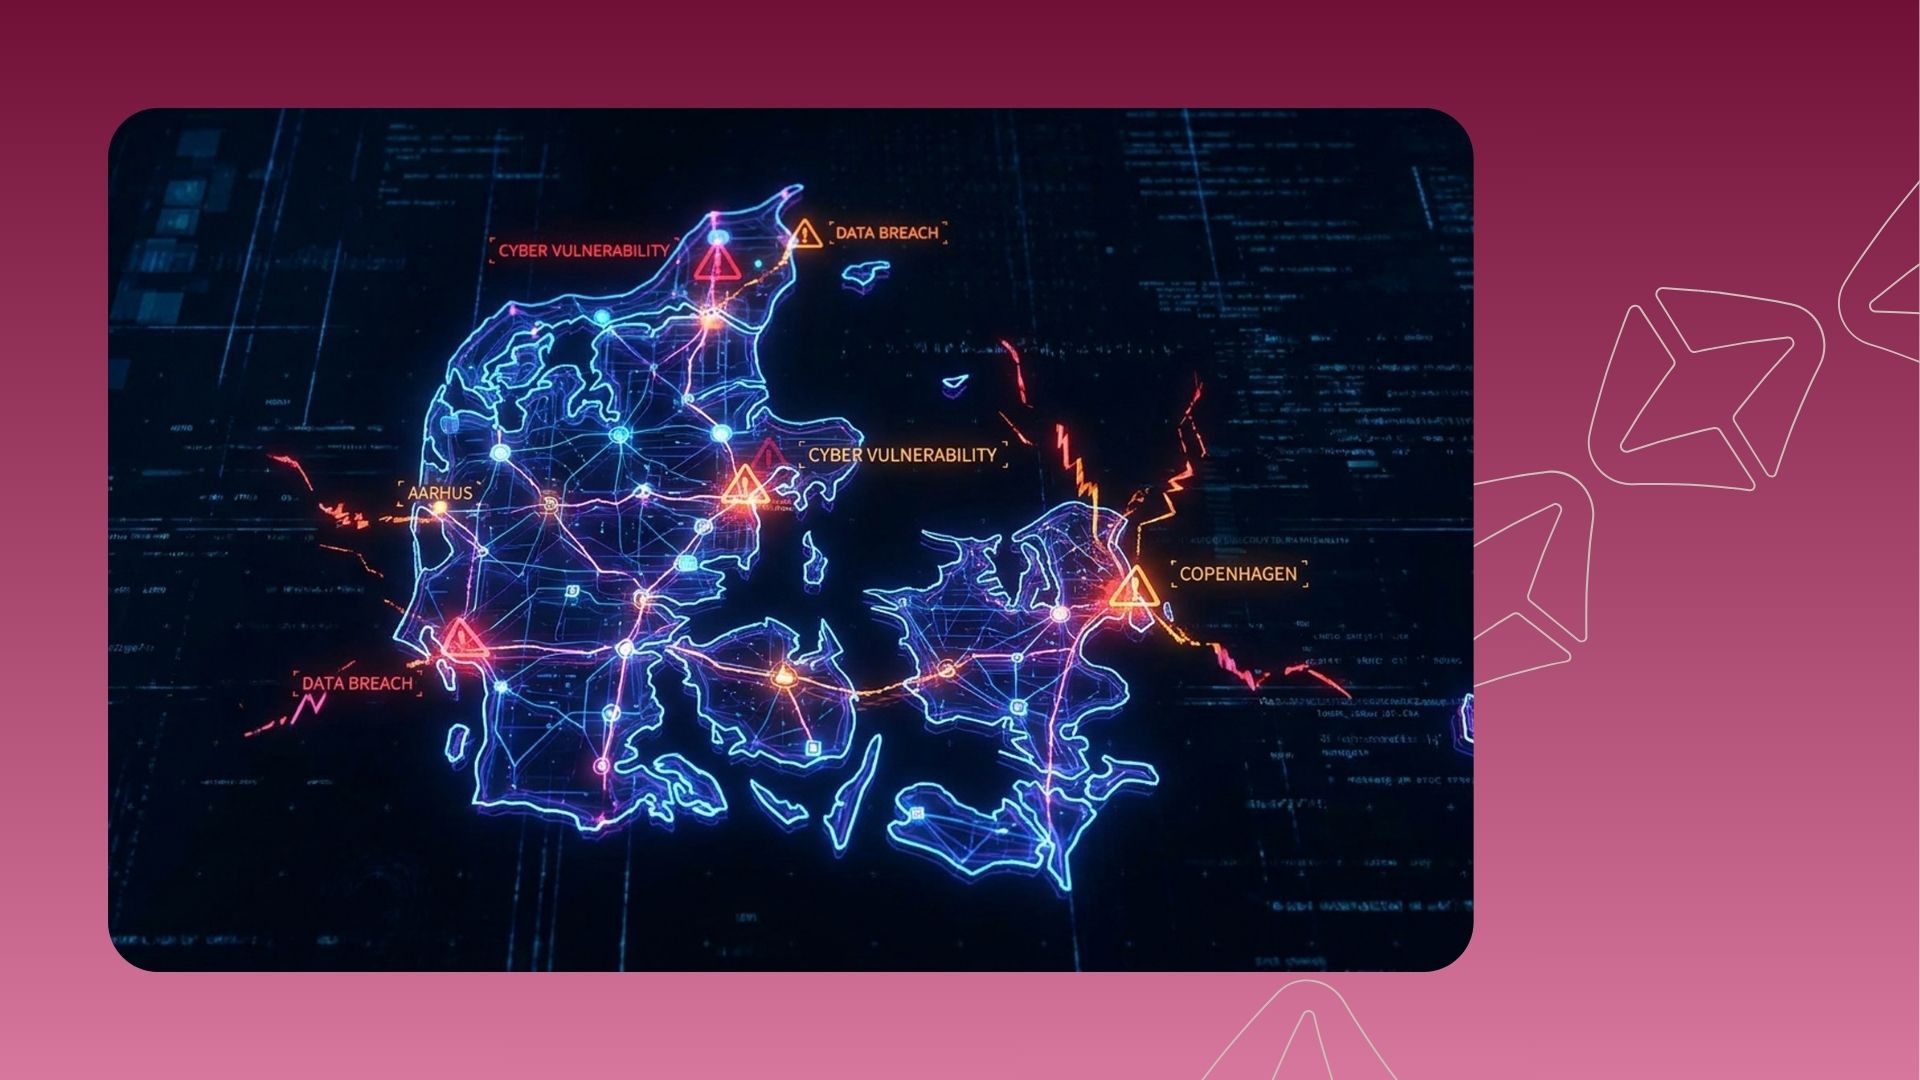
1つのベンダーが数百万人の被害を招いた:デンマークのCPR違反から得られる教訓
デンマーク中央人口登録簿(CPR)の情報漏洩事件では、承認済みベンダーのアクセスを通じて8.8万件の記録が流出しました。継続的な第三者リスク監視とリスク階層化が、第三者リスクへの曝露をどのように軽減するかをご覧ください。
2026 年 10 月 14 日
真のAI変革とAIパフォーマンスを区別するシンプルなテスト
SecurityScorecardのCEO兼共同創設者であるアレクサンドル・ヤンポルスキー博士は、真のAI変革と見せかけのAIを区別する、ビフォーアフターのテストについて語ります。
2026 年 10 月 14 日
セキュリティ評価がサプライチェーンリスクを解決済みリスクに変える方法
SecurityScorecardの評価は、95%の高い帰属精度とデータに基づいた洞察に裏付けられており、3,000の組織とFortune 100企業の70%以上がサプライチェーンを強化するのに役立っています。
2026 年 10 月 14 日
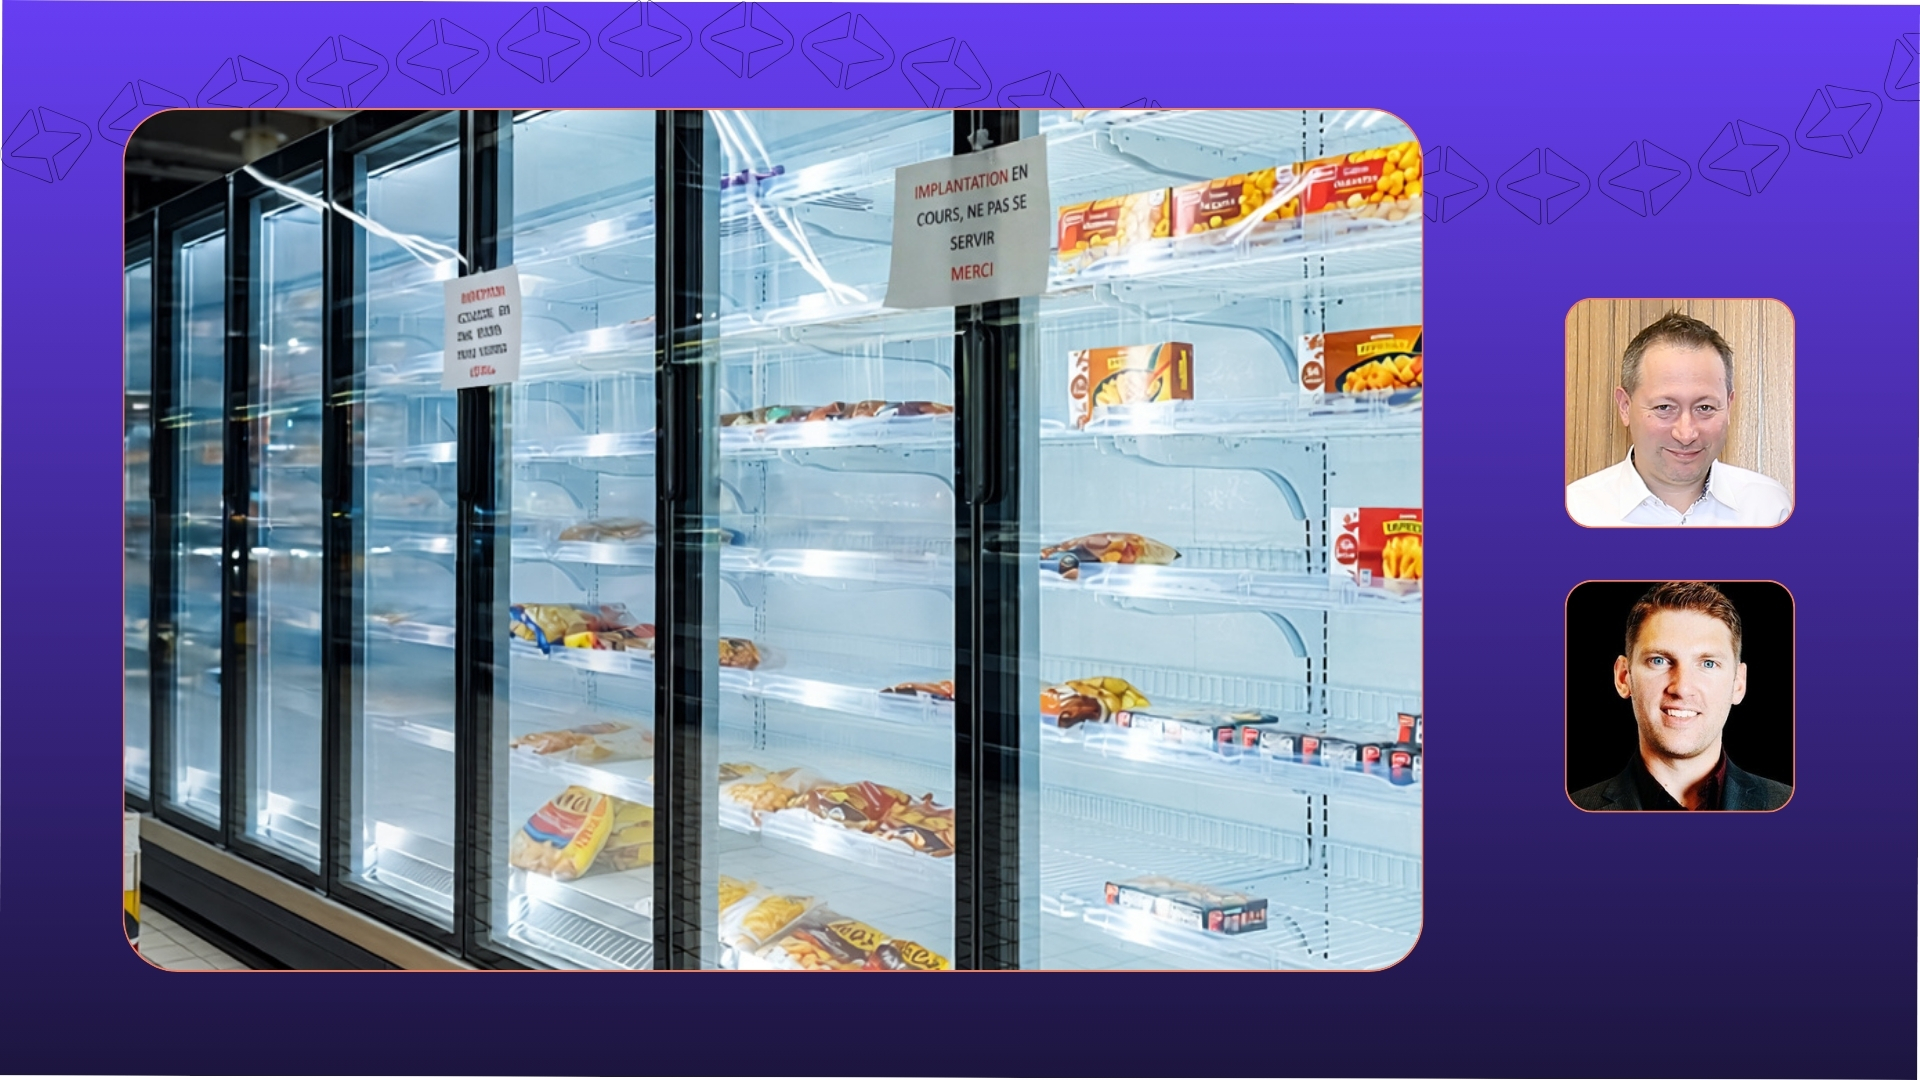
ハッカーがスーパーマーケットの冷蔵庫をヒーターに改造
フランスでの攻撃、コールドチェーンの拡大、そしてインターネット情報から安全な復旧への道筋。
2026 年 10 月 13 日
CanOworms:ハッカーが借りているインフラを追放する方法
SecurityScorecardのSTRIKE脅威インテリジェンスチームは、CanOwormsという633台のサーバーからなるレンタルプロキシネットワークを発見しました。このネットワークを利用することで、攻撃者は自身のインフラストラクチャを公開することなく、数分でインフラストラクチャを交換できます。本稿では、調査チームがどのようにしてこのネットワークを発見したのか、そしてセキュリティチームが自らを保護するために講じるべき具体的な対策について解説します。
STRIKE News
2026 年 10 月 13 日
スコアカード・スポットライト:アマンダ・スミス
アライアンス&チャネル担当副社長のアマンダ・スミスが、SecurityScorecardで働くことを選んだ理由、そしてコラボレーションとイノベーションがどのように彼女のキャリア形成に役立ってきたかを語ります。
スコアカード担当者スポットライト
2026 年 10 月 7 日
金融サービス業界は、自社では把握できない第三者リスクに賭けている
相互接続性の高い金融機関ほど、第三者による情報漏洩リスクが最も高い。新たな研究により、アウトソーシングに依存するサプライチェーンが脆弱性を生み出す理由が明らかになった。
2026 年 10 月 6 日
航空会社は第三者のサイバーリスクに関して手探り状態で運航している
年次ベンダーアンケートだけでは、航空業界を脅かすサイバー脅威を防ぐことはできません。継続的な監視がいかに運航とサプライチェーンのセキュリティを保護するかをご覧ください。
2026 年 10 月 5 日
ランサムウェアに関する6つの誤解を解明:セキュリティチームの準備方法
ランサムウェアは、中小企業、病院、そして身代金を支払う被害者をも容赦しません。SecurityScorecardは、実際のインシデントデータに基づいて、ランサムウェアに関する6つの誤解を解き明かします。
2026 年 10 月 2 日
TITAN AIがサードパーティリスク管理をエンドツーエンドで実行可能に
TITAN AI サードパーティリスク管理をエンドツーエンドで実行し、分断されていたツールを、継続的なインテリジェンスとAIエージェントに基づいて構築された、接続された単一のワークフローに置き換えました。
2026 年 9 月 30 日
データセンターはAIの基盤であり、そのサイバーセキュリティは決して軽視できるものではない。
データセンターのサイバーセキュリティはサプライチェーンの問題です。AI時代において、サードパーティのリスクを継続的に監視することがこれまで以上に重要になっている理由を学びましょう。
2026 年 9 月 30 日
消えゆく窓:未来を見据えてSecurityScorecardを構築した理由
IDCが発表した「2026年注目レポート:定期的なリスク管理から、継続的な脅威情報に基づくサードパーティリスク管理への移行」への回答。
2026 年 9 月 25 日
EUのAI法がベンダーリスク管理にどのような変化をもたらすか
欧州連合の人工知能法は準備段階から施行段階へと移行した。2026年8月2日、欧州委員会と各国当局はAI法に基づく執行権限を獲得した。また、特定の人工知能(AI)システムには透明性要件が適用されるようになった。セキュリティ責任者にとって、その影響は組織が構築するAIモデルにとどまらない。AIはますます
サードパーティリスク管理
脅威情報に基づくTPRM
2026 年 9 月 15 日
AIセキュリティは、全員がペースを落とすことに頼ることはできない。
最先端の研究機関は業界に対し、ペースを落とすよう求めている。しかし、我々の敵対勢力はそれを理解していないようだ。サードパーティリスク管理におけるAIの世界初のベンチマークは、我々が代わりに構築すべきもの、つまり抑制だけでなく測定の重要性を示している。
2026 年 9 月 4 日
取締役会にサイバーリスクを提示する方法:CISOの報告フレームワーク
CISO(最高情報セキュリティ責任者)は今や、ベンダーリスクに関して取締役会から直接的な責任を問われる立場にあります。ここでは、セキュリティデータを取締役会向けのリスク報告書に変換するための実践的なフレームワークと、すぐに始められるテンプレートをご紹介します。
2026 年 8 月 31 日
TPRMにおけるAIエージェント:実際の機能(と機能しないこと)
TPRMにおけるAIエージェントは、調査結果を要約するだけではありません。サードパーティリスク管理プログラムにおいて、エージェント型AIが実際に何を自動化するのか、そして誇大広告と真実を見分ける方法をご覧ください。
2026 年 8 月 31 日
新入社員のスポットライト: リシェ・ザモール
製品運用およびAIイノベーション担当副社長のリシェ・ザモールが、SecurityScorecardで働き始めてからの第一印象、同社に惹かれた理由、そしてチームと共に最も力を入れて作り上げたいものについて語ります。
スコアカード担当者スポットライト
2026 年 8 月 28 日
N当事者リスクとは何ですか?
Nthパーティリスクとは、ベンダーのベンダーに潜むリスクのことです。従来のTPRMではなぜこのリスクを把握できないのか、そして継続的な外部からの監視がどのようにそのギャップを埋めるのかを学びましょう。
2026 年 8 月 24 日
知的財産権の評判とは何か、そしてそれを保護するにはどうすればよいか?
IPレピュテーションとは何か、それがビジネスにどのような影響を与えるのか、そして継続的な監視が組織とベンダーエコシステムを脅威からどのように保護するのかを学びましょう。
2026 年 8 月 24 日
エンドポイント セキュリティとは何ですか? なぜ重要なのですか?
エンドポイントセキュリティとは何か、なぜ組織にとって重要なのか、そしてネットワーク上のあらゆるデバイスを最新のサイバー脅威から保護する方法について学びましょう。
2026 年 8 月 22 日
インターネットインテリジェンスとは何か?
インターネットインテリジェンスは、生のウェブデータをリアルタイムで可視化し、自社の脆弱性や第三者リスクを把握するのに役立ちます。その仕組みと概要を学びましょう。