
資料
Blog
「ライブラリ」
2026 年 5 月 4 日
サイバーリスク定量化モデル
サイバーリスク定量化モデルが、組織がセキュリティリスクを財務的な観点から表現するのにどのように役立つかを学びましょう。FAIR、NIST、ISOの各フレームワークを比較します。
2026 年 5 月 4 日
アマンダ・スミスが2026年版「チャネル分野の女性リーダー」リストに選出され、SecurityScorecardのチャネルリーダーシップを証明
ニューヨーク – 2026年5月4日 – 脅威情報に基づくサードパーティリスク管理(TPRM)のグローバルリーダーであるSecurityScorecardは本日、The Channel CompanyのブランドであるCRN®が、SecurityScorecardの公共部門チャネル担当ディレクターであるAmanda Smithを、権威ある2026年のWomen of the Channelリストに選出したことを発表しました。このCRNの年次リストは、ベンダー、ディストリビューター、
2026 年 4 月 29 日
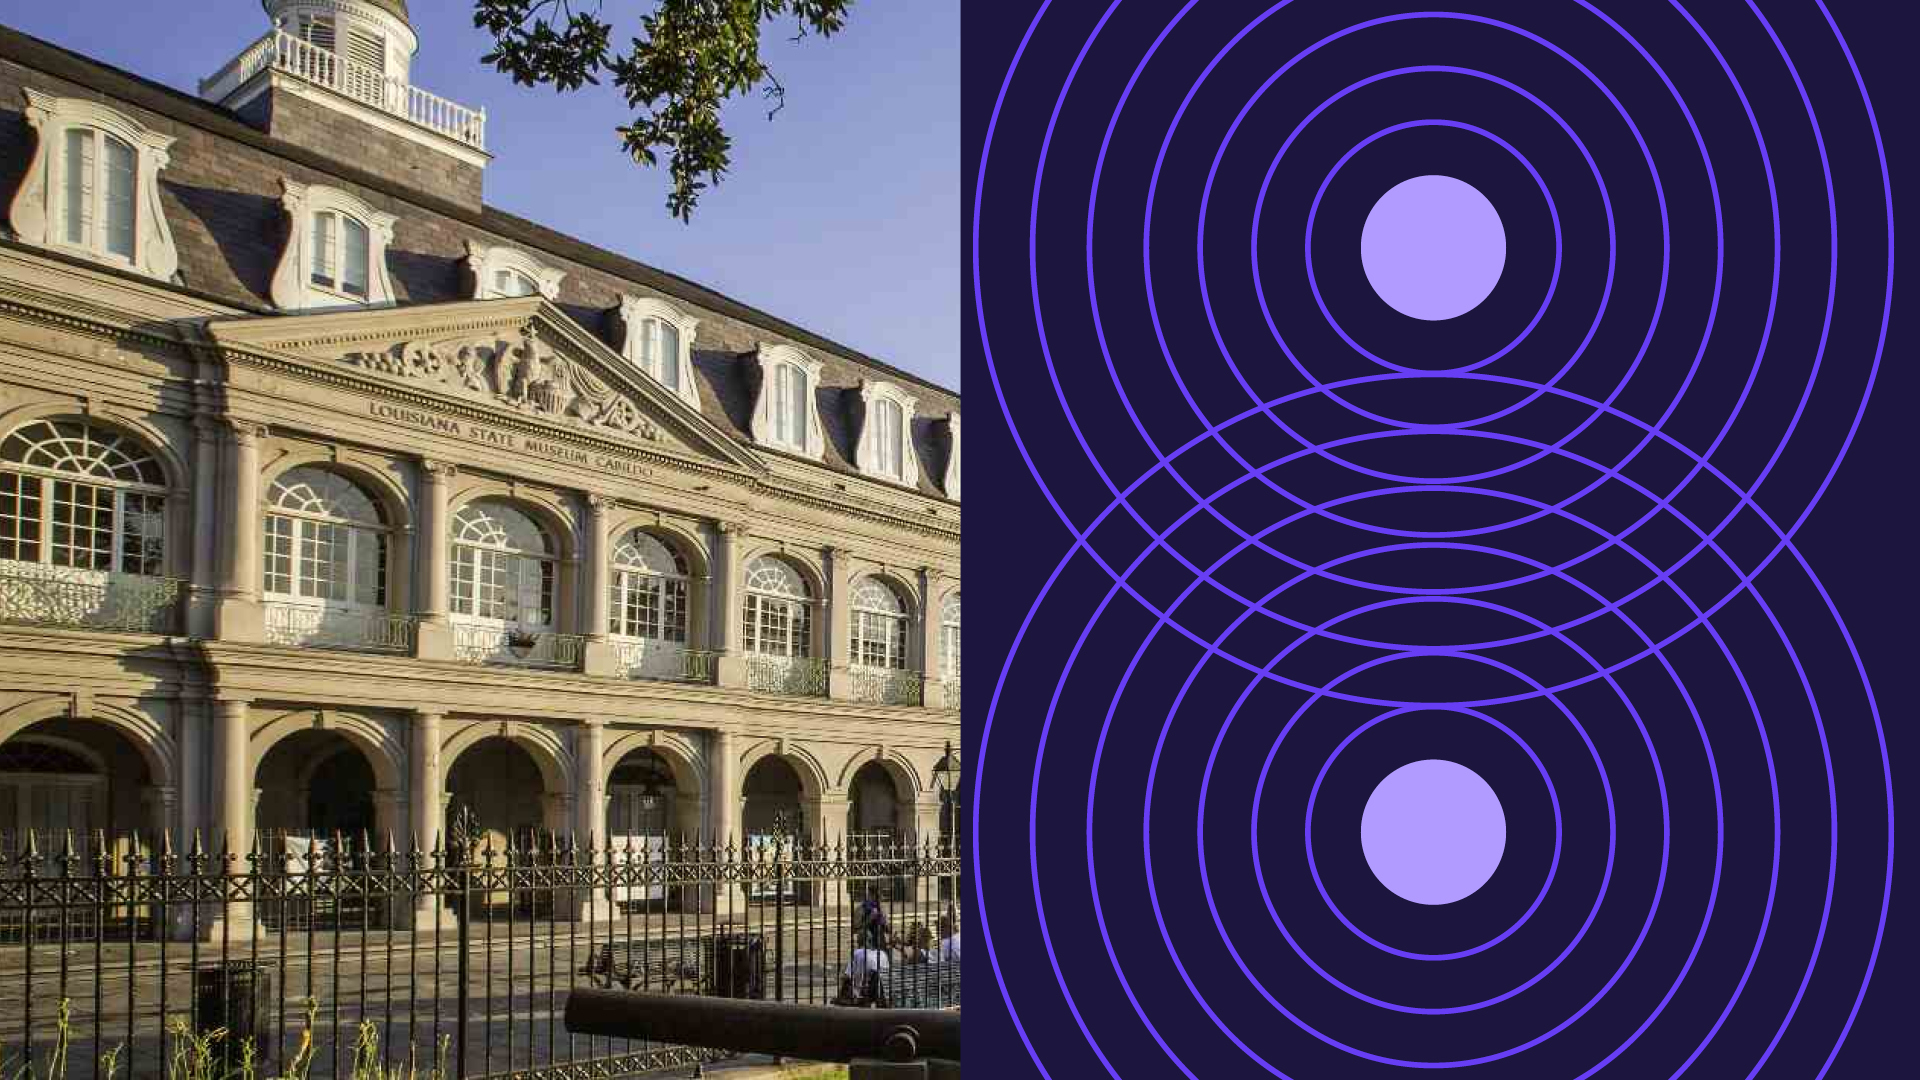
SecurityScorecardは、ルイジアナ州副知事および文化・レクリエーション・観光局と提携し、州の主要機関におけるサイバーレジリエンスを強化します。
SecurityScorecard が展開します TITAN AI ルイジアナ州の観光、文化、図書館、州の資産を増大するサプライチェーンリスクから守るため、ニューヨーク – 2026年4月30日 – 脅威情報に基づくサードパーティリスク管理(TPRM)のグローバルリーダーであるSecurityScorecardは本日、ルイジアナ州副知事ビリー・ナンゲッサー氏および文化・レクリエーション・観光局と提携し、サイバー保護の強化を支援することを発表しました。
2026 年 4 月 29 日
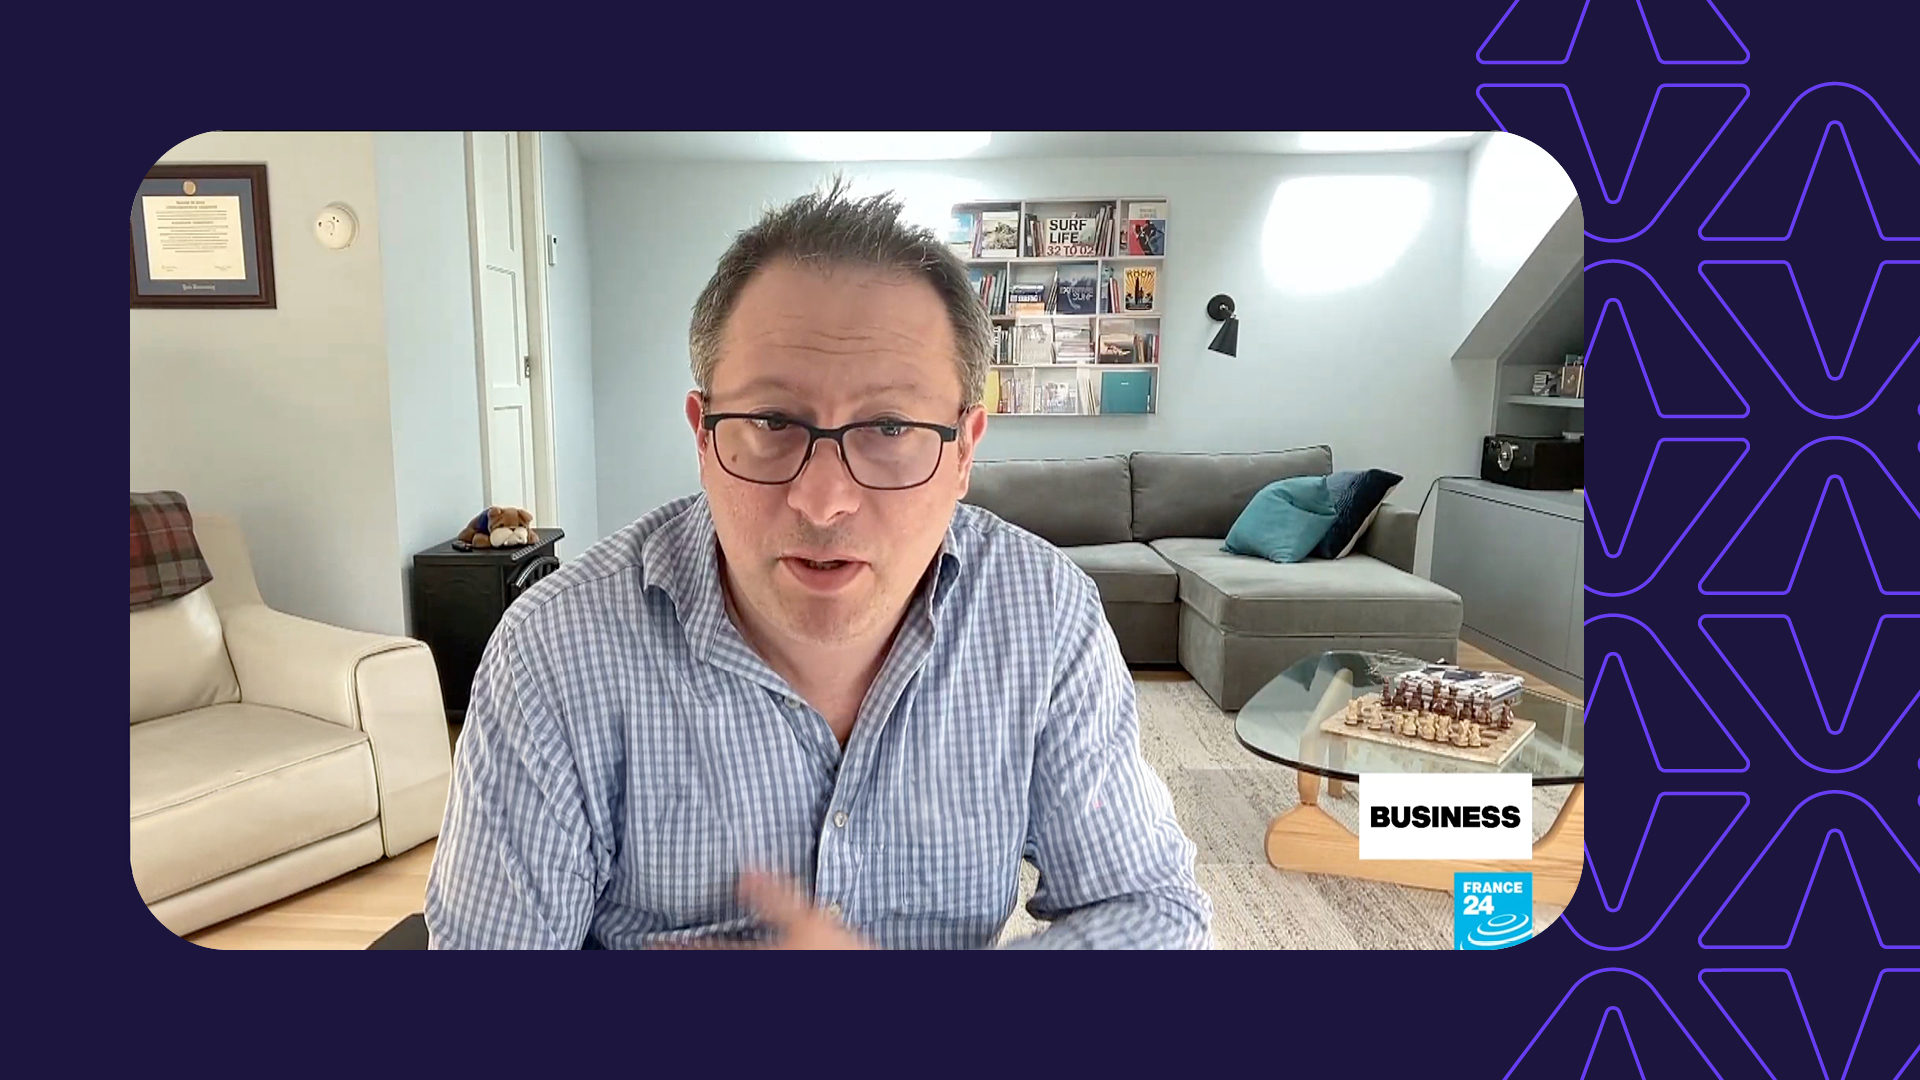
セキュリティチームがAnthropicのMythosについて今知っておくべきこと
SecurityScorecardのCEO兼共同創設者であるアレクサンドル・ヤンポルスキー博士は、フランス24のユカ・ロイヤー氏とアントロピック社のミトスモデルについて議論し、AIによってサイバー脅威への対応時間が短縮され、攻撃のタイムラインが加速し、防御において自動化と連携が不可欠になったと指摘した。防御側にとって、問題は単にAIの性能向上だけではない。問題は、その力をどのように活用するかである。
2026 年 4 月 29 日
セキュリティチームが今知っておくべきこと:AnthropicのMythosとAI主導のサイバーリスクについて
Mythosはサイバーリスクを変えるものではない。対応時間を奪うだけだ。AnthropicのMythosは、セキュリティチームが長年認識してきた現実を改めて浮き彫りにする。サイバーリスクは加速しており、対応時間はますます短くなっている。27年前のOpenBSDの脆弱性が発見されたという報告は、慎重な検討を促すべきである。これは、AIがあらゆる脆弱性を特定できることを証明するものではない。
2026 年 4 月 27 日
大規模なベンダー階層化
ベンダー階層化により、セキュリティチームはサードパーティのリスクを重要度別に分類できます。プログラムの規模に合わせて拡張可能な階層化モデルの構築方法を学びましょう。
2026 年 4 月 27 日
自動検出でシャドウITリスクを特定する
自動検出によって、組織内に潜むシャドウITリスクをどのように明らかにするかを学びましょう。不正ツールが脅威となる前に、リアルタイムでその存在を把握できます。
2026 年 4 月 27 日
中小企業が継続的なベンダーリスク監視を必要とする理由
年次ベンダー監査は中小企業を脆弱な状態に陥らせる。継続的な監視が、脅威が侵害に発展する前に検知できる理由を学びましょう。
2026 年 4 月 21 日
アンケートの再考:より優れたテクノロジーとより多くの人員だけではTPRMのバックログを解消できない理由
評価のバックログは、サードパーティリスク管理(TPRM)プログラムにとって共通の課題です。ほとんどの組織は、人員増強やテクノロジーによる効率改善によってこの問題に対処しています。どちらも解決策の重要な要素ですが、組織は必要なビジネス成果を優先するための適切なプロセスも導入する必要があります。これは特に、
MAX
2026 年 4 月 20 日
攻撃対象領域の可視化により、まず第三者リスクが発見される
攻撃対象領域の可視化により、攻撃者が悪用する前にサードパーティのリスクを特定できます。継続的な監視がベンダーエコシステム全体をどのように保護するかをご覧ください。
2026 年 4 月 20 日
サプライチェーンセキュリティとは何ですか?
サプライチェーンセキュリティとは何か、なぜそれが重要なのか、そして第三者による侵害やベンダーの脆弱性から組織を守るための実績のある戦略について学びましょう。
2026 年 4 月 13 日
ネットワークセキュリティとは何ですか?
ネットワークセキュリティとは何か、なぜ重要なのか、そして実績のある戦略とツールを用いて組織をサイバー脅威から守る方法を学びましょう。
2026 年 4 月 10 日
侵害の兆候(IOC)とは何ですか?
侵害指標(IOC)とは、侵害の証拠となるフォレンジックデータです。IOCの種類、IOAとの違い、そしてチームによるIOCの活用方法について学びましょう。
2026 年 4 月 9 日
SecurityScorecard AIエージェントのご紹介
SecurityScorecardの新しいAIエージェントで、ベンダーリスク管理を刷新しましょう。セキュリティ質問票の管理を自動化し、リアルタイムの脅威情報を取得し、対策を迅速化することで、新たなサイバー脅威に先手を打つ方法を学びましょう。
2026 年 4 月 6 日
DNSシンクホールとは何ですか?
DNSシンクホールとは何か、悪意のあるトラフィックをどのようにブロックするのか、そしてセキュリティチームがボットネットを無力化しネットワークを保護するためにシンクホールを使用する理由について学びましょう。
2026 年 4 月 1 日
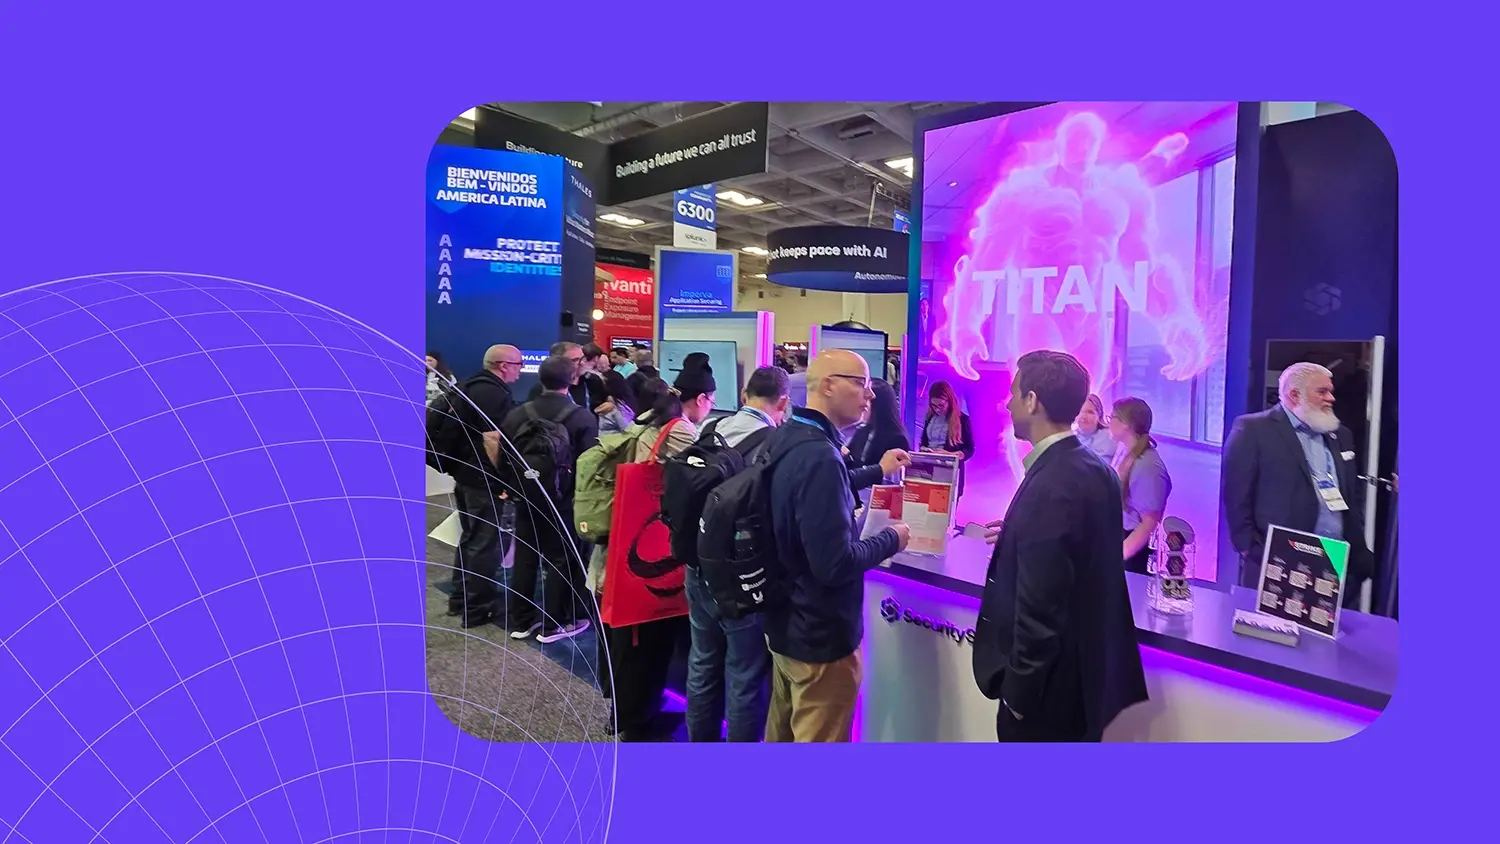
RSAC 2026 の概要: RSAC 2026 は TPRM の未来について何を明らかにしたのか? SecurityScorecard の TITAN AI ペースを決める
CEO兼共同創設者のアレクサンドル・ヤンポルスキー博士、CISOのスティーブ・コブ氏、SecurityScorecardのリーダーらは、RSAC 2026で最高情報セキュリティ責任者(CISO)、パートナー、業界専門家らと、AI、脅威インテリジェンス、継続的モニタリングがサードパーティリスク管理(TPRM)をどのように変革しているかについて議論しました。RSAC 2026は、組織がサードパーティリスクをどのように管理しているかと、AI、脅威インテリジェンス、継続的モニタリングがサードパーティリスク管理(TPRM)をどのように変革しているかという点におけるギャップの拡大を改めて浮き彫りにしました。
2026 年 3 月 31 日
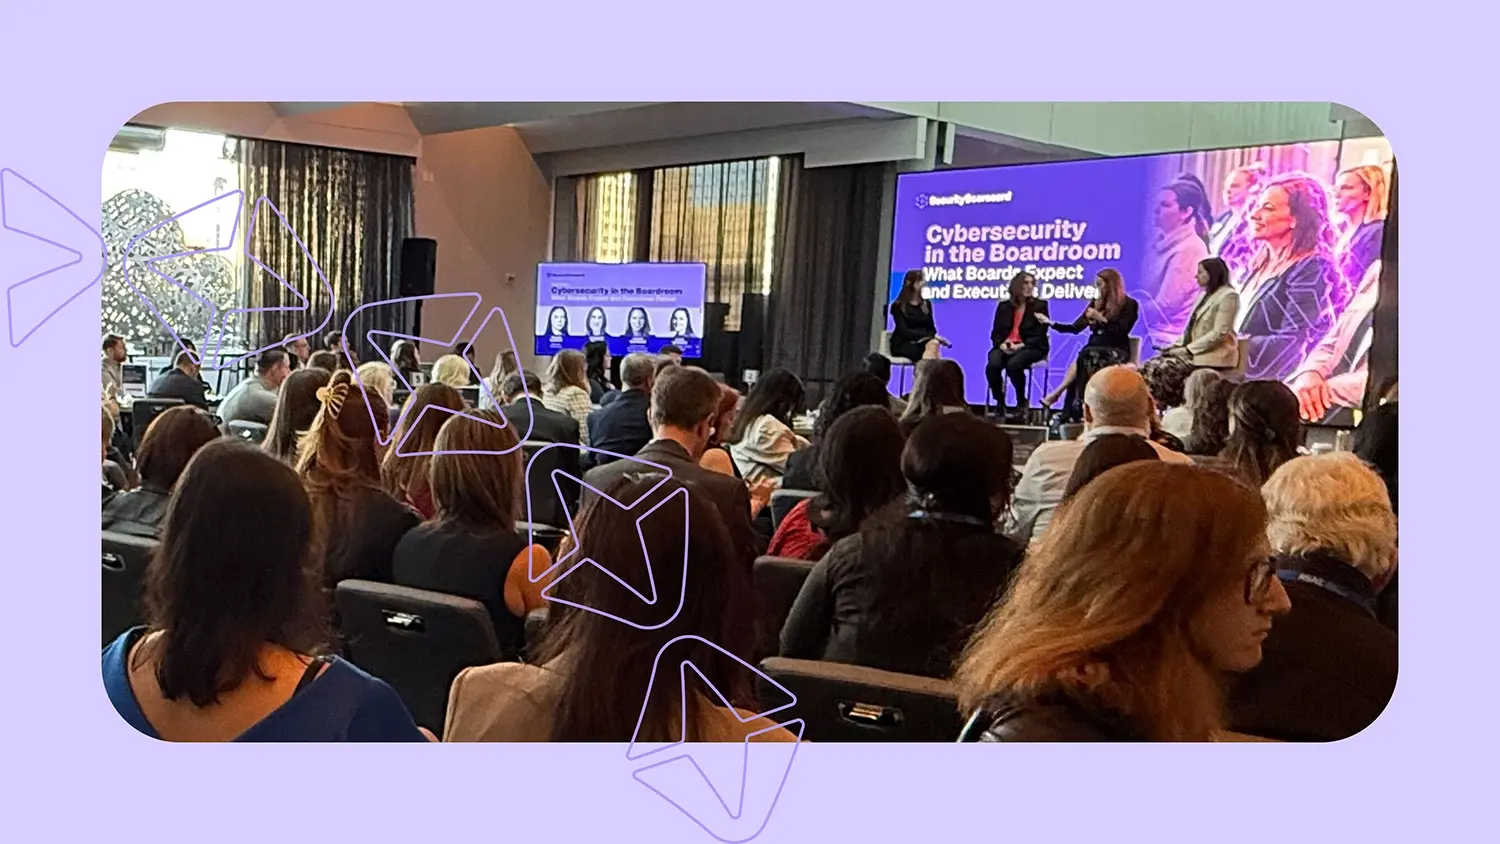
AIが2026年のサイバーリスクを再構築する:取締役会が今すぐ責任を負うべき理由
サイバーセキュリティのリーダーは厳しい現実を受け入れなければならない。AIは2026年には既に従来の防御モデルを崩壊させている。攻撃者は今や、ほとんどの組織が対処できるよりも速く、低コストで、大規模に活動している。唯一実行可能な対応策は、セキュリティを継続的でビジネス主導型のリスク機能として再考することである。この変化は、最近のパネルディスカッションで明確に示された。
2026 年 3 月 31 日
イラン紛争と拡大するサイバー戦線:政府指導者が知っておくべきこと
中東で紛争が激化すると、戦場は地理的な範囲にとどまらず、エネルギー網、政府ネットワーク、輸送システム、金融インフラにまで及ぶ。イランが関与する現在の戦争も例外ではない。ミサイルや空爆がニュースの見出しを飾る一方で、並行して存在するサイバー空間も、特に地域政府、重要インフラ事業者、
2026 年 3 月 31 日
SecurityScorecard社、ディーン・シスマン氏を取締役に任命
SecurityScorecardは本日、Axoniusの共同創業者兼執行会長であるディーン・シスマン氏が独立取締役として取締役会に加わったことを発表しました。シスマン氏は、今日のサイバーセキュリティ業界で最も尊敬されている人物の一人です。シスマン氏はAxoniusを共同創業し、サイバー資産管理のリーダーへと成長させました。このプラットフォームは、組織が正確な資産インベントリを維持し、リスクを軽減するのに役立ちます。
2026 年 3 月 30 日
サイバーセキュリティにおけるハニーポットとは?
サイバーセキュリティにおけるハニーポットとは何か、脅威を検出する仕組み、そしてセキュリティチームが攻撃者情報を収集するためにハニーポットを使用する理由について学びましょう。
2026 年 3 月 27 日
CAIQ質問票とは?分かりやすいガイド
CAIQ質問票は、クラウドプロバイダーのセキュリティ対策を評価するものです。その仕組みと、手間をかけずに回答を完了する方法を学びましょう。