CISO向けソリューション
業界で実績のあるCISO向けTPRM可視化ソリューション
CISOはTPRMにもっと多くを求めている

成功した攻撃の3分の1はサプライチェーンを悪用しており、現状では可視性が追いついていない。

規制は増え続け、セキュリティ予算のますます大きな部分を消費している。

企業と取締役会は、攻撃が公になった時点で、ほぼ即座にリスク状況分析が行われることを期待している。
TITAN AI CISO向けに構築されました
12年間の専門知識を基盤として、 TITAN AI コンプライアンスデータ、サイバーインテリジェンス、およびプロセスを統合することで、セキュリティ責任者に対し、測定可能な大規模なサプライヤー保証、明確な規制に関する説明、および取締役会向けの報告書を提供します。
CISOのニーズに応える:
- サプライチェーンセキュリティ:連鎖的な障害を予測し防止するために、すべての第三者のセキュリティを評価および監視する。
- コンプライアンス:NIST、DORAなどのフレームワークに対応した、継続的な監視、信頼性の高い指標、監査証跡を実現します。
- Business 取締役会への報告:サイバーセキュリティの現状を、技術的なリスクをビジネスへの影響に落とし込んだ、明確で定量化可能なサイバーリスクに関する説明を用いて、事業部門および取締役会に効果的に伝達する。
13.8x
評価の低い企業は、情報漏洩の被害に遭う可能性が13.8倍高い

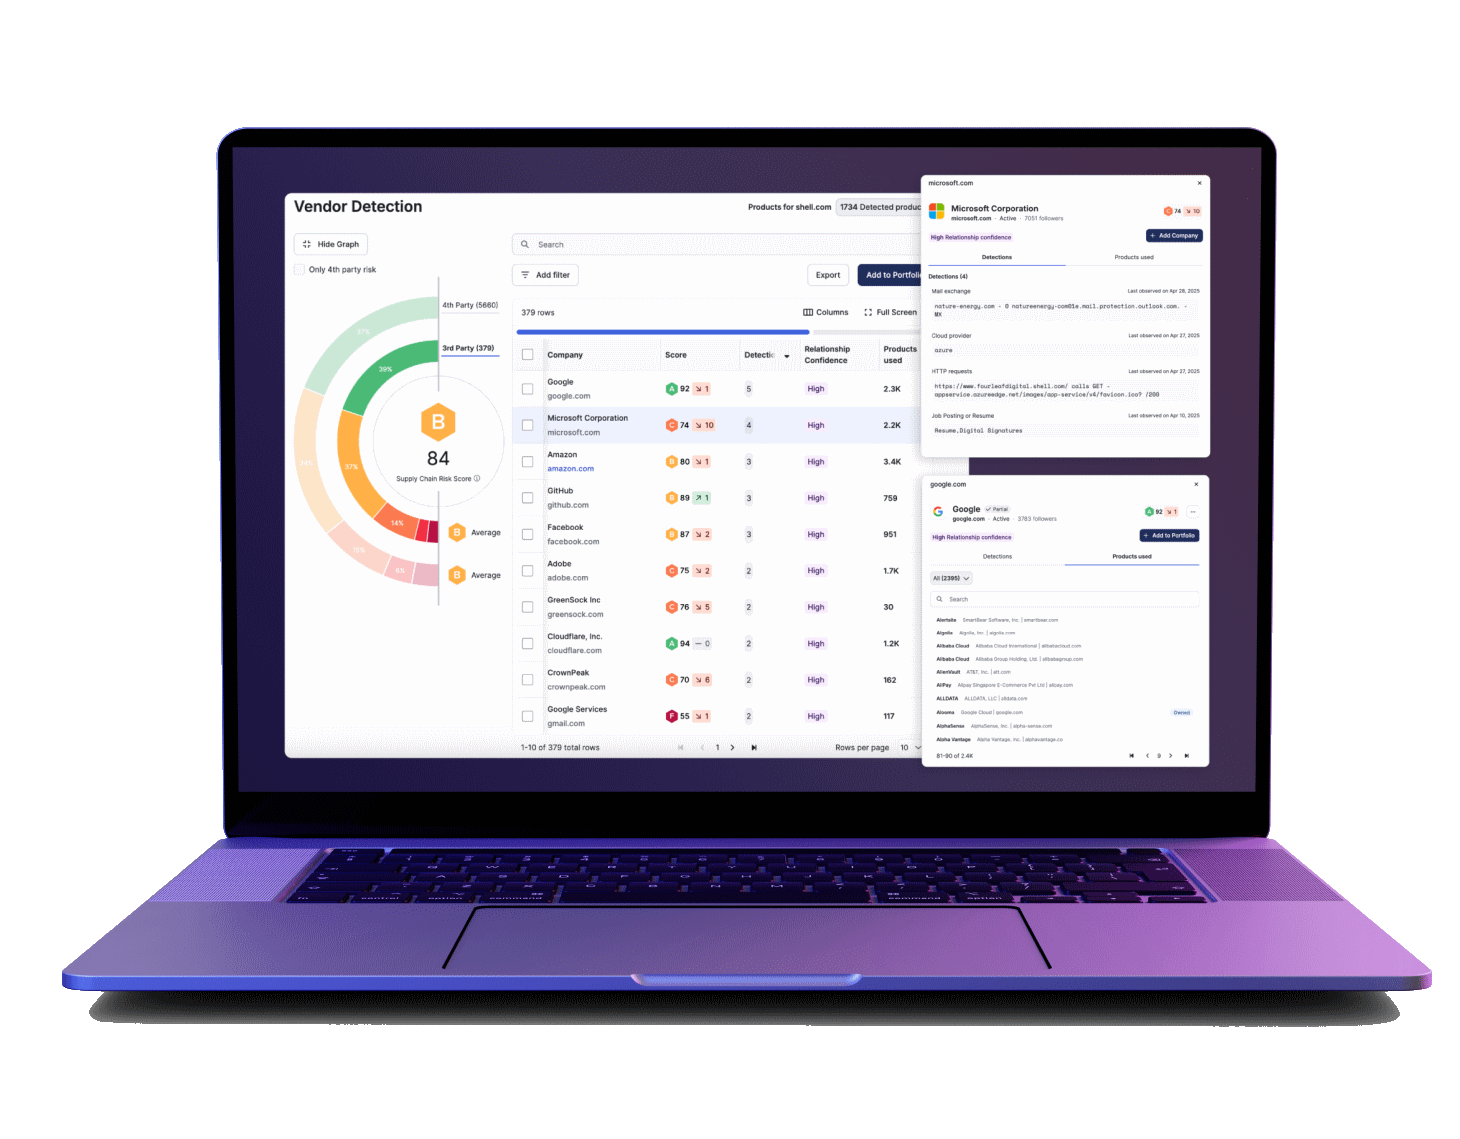
真のサプライチェーン可視化
TITAN AI これにより、すべての第三者のセキュリティを評価および監視し、連鎖的な障害を予測して防止することができます。
- 重要なサプライヤーを自動的に特定する
- リスクに基づいてサプライヤー評価の優先順位を付ける
- サプライチェーンの継続的な監視体制を確立し、リスクアラートを自動化する

ガバナンスとコンプライアンスの統合
「時点」監査を置き換える 継続的な防衛. TITAN AI ダークウェブから漏洩した認証情報がベンダー間で急増している状況を特定し、それらのシグナルを特定の規制措置に自動的にマッピングします。
- コンプライアンスは、年末の手作業によるハードルではなく、セキュリティ運用の継続的な副産物となる。

情報に基づいた意思決定のための戦略的報告
現状および進化するサイバーセキュリティの状況に関する戦略的な洞察は、経営幹部および取締役会レベルでの情報に基づいた意思決定を可能にします。明確な視覚化と分析により、取締役会はサイバーリスクを包括的に理解し、効果的な監督とガバナンスを促進できます。
- 新たな脅威によるリスクを自動的に可視化する
- 時間の経過とともに姿勢の改善を示す
- サイバーセキュリティ対策の事業上の正当性を証明するために、ベンチマークを活用する。


TITAN MAXサービスはCISOにとっての価値を加速させる
TITAN MAXは、ベンダーエコシステム全体にわたるリスクを評価、監視、対応します。SecurityScorecardを基盤とし、専門家によって提供されるMAXは、専任の社内リソースを必要とせずに、サイバーセキュリティTRPMプログラムの成熟度を高めます。
- ビジネスおよびベンダーのステークホルダーにサイバーTPRMの成果物を提供するのに必要な時間と労力を削減します。
- ますます厳しくなる規制要件に対応するため、サプライチェーンリスク管理プログラムの機能を強化しましょう。
- データプライバシーや事業運営に影響を与える侵害につながる前に、ベンダーの問題を積極的に解決しましょう。



CISO向け最新リソース
よくある質問(FAQ)
どのように TITAN AI 取締役会への報告要件を簡素化できますか?
TITAN AI 複雑な技術的リスクを、セキュリティ対策が事業継続性にどのように直接影響を与えるかを明確に示す、定量化可能な物語へと変換します。
このプラットフォームは、NISTやDORAといったフレームワークへの準拠を自動化するのに役立ちますか?
Yes. TITAN AI ダークウェブから漏洩した認証情報などのシグナルを識別し、それらを特定の規制管理に自動的にマッピングすることで、コンプライアンスを業務の継続的な副産物へと変えます。
SecurityScorecardはどのようにして評価の正確性を検証しているのですか?
脅威情報に基づいた当社の「記録システム」は、12年分のサイバーインテリジェンスとリアルタイムデータを統合し、セキュリティリーダーが停滞したアンケート回答を、観測された技術的な真実に基づいて検証することを可能にします。
このプラットフォームは、ベンダー監視だけでなく、自己評価にも対応していますか?
もちろんです。お客様からもご指摘いただいているように、このプラットフォームを使えば、ベンダーの評価と同じ厳密さで自社のシステムを評価できます。これは、従来のツールとは一線を画す機能です。
TITAN MAXのサービスは、どのようにして当社の価値実現までの時間を短縮してくれるのでしょうか?
TITAN MAXのサービスは、お客様のエコシステム全体にわたるリスクを監視し、対応するための「手足」を提供し、お客様のチームの延長として効果的に機能することで、ISO27001およびTISAX認証取得に向けた準備を確実にします。