Des notations de sécurité qui reflètent les risques en temps réel
Nous évaluons différemment – grâce à l'intelligence en temps réel
Évaluations de précision pour un écosystème sans frontières
TITAN AI Il analyse quotidiennement des milliards de points de données et bloque plus de 2 milliards de requêtes de logiciels malveillants par jour afin de fournir une vision transparente et externe de la posture de sécurité, directement corrélée à la probabilité de violation.
Le TITAN AI Avantage
- Profondeur de signal inégalée : nous analysons 4.1 milliards d’adresses IP et de domaines pour garantir que votre évaluation reflète la réalité.
- Surveillance continue : TITAN AI Les évaluations sont mises à jour en continu, ce qui permet de détecter plus fréquemment les régressions de sécurité critiques et de fournir un langage commun pour la gestion des risques.
- La confiance par la transparence : notre méthodologie juste et précise permet à chaque entité évaluée de voir exactement ce qui détermine son score, garantissant ainsi l'intégrité des données.
13.8x
Les entreprises ayant une mauvaise notation ont 13.8 fois plus de risques de subir une violation de données.
Lacunes des évaluations de risques traditionnelles

Le déficit de visibilité
On ne peut protéger ce qu'on ne peut mesurer. Des données de risque statiques vous exposent aux risques liés à l'informatique parallèle au sein de votre écosystème.

Surcharge subjective
La hiérarchisation manuelle des risques est incohérente. Sans notation standardisée, la dette technique et les vulnérabilités critiques ne sont pas priorisées.

Réponse lente
Lorsqu'une faille zero-day survient, vous n'avez pas le temps d'envoyer un sondage. Il vous faut un filtre d'évaluation instantanée pour identifier immédiatement les personnes impactées.
intérieur TITAN AI Notes
Nous ne nous contentons pas de vous attribuer une note ; nous vous expliquons le « pourquoi » du risque. Nous nous engageons à vous offrir une transparence totale quant à nos évaluations.
- 98. Facteurs de risque
- Benchmarking
- Détection
- Analyses
- Signalétique
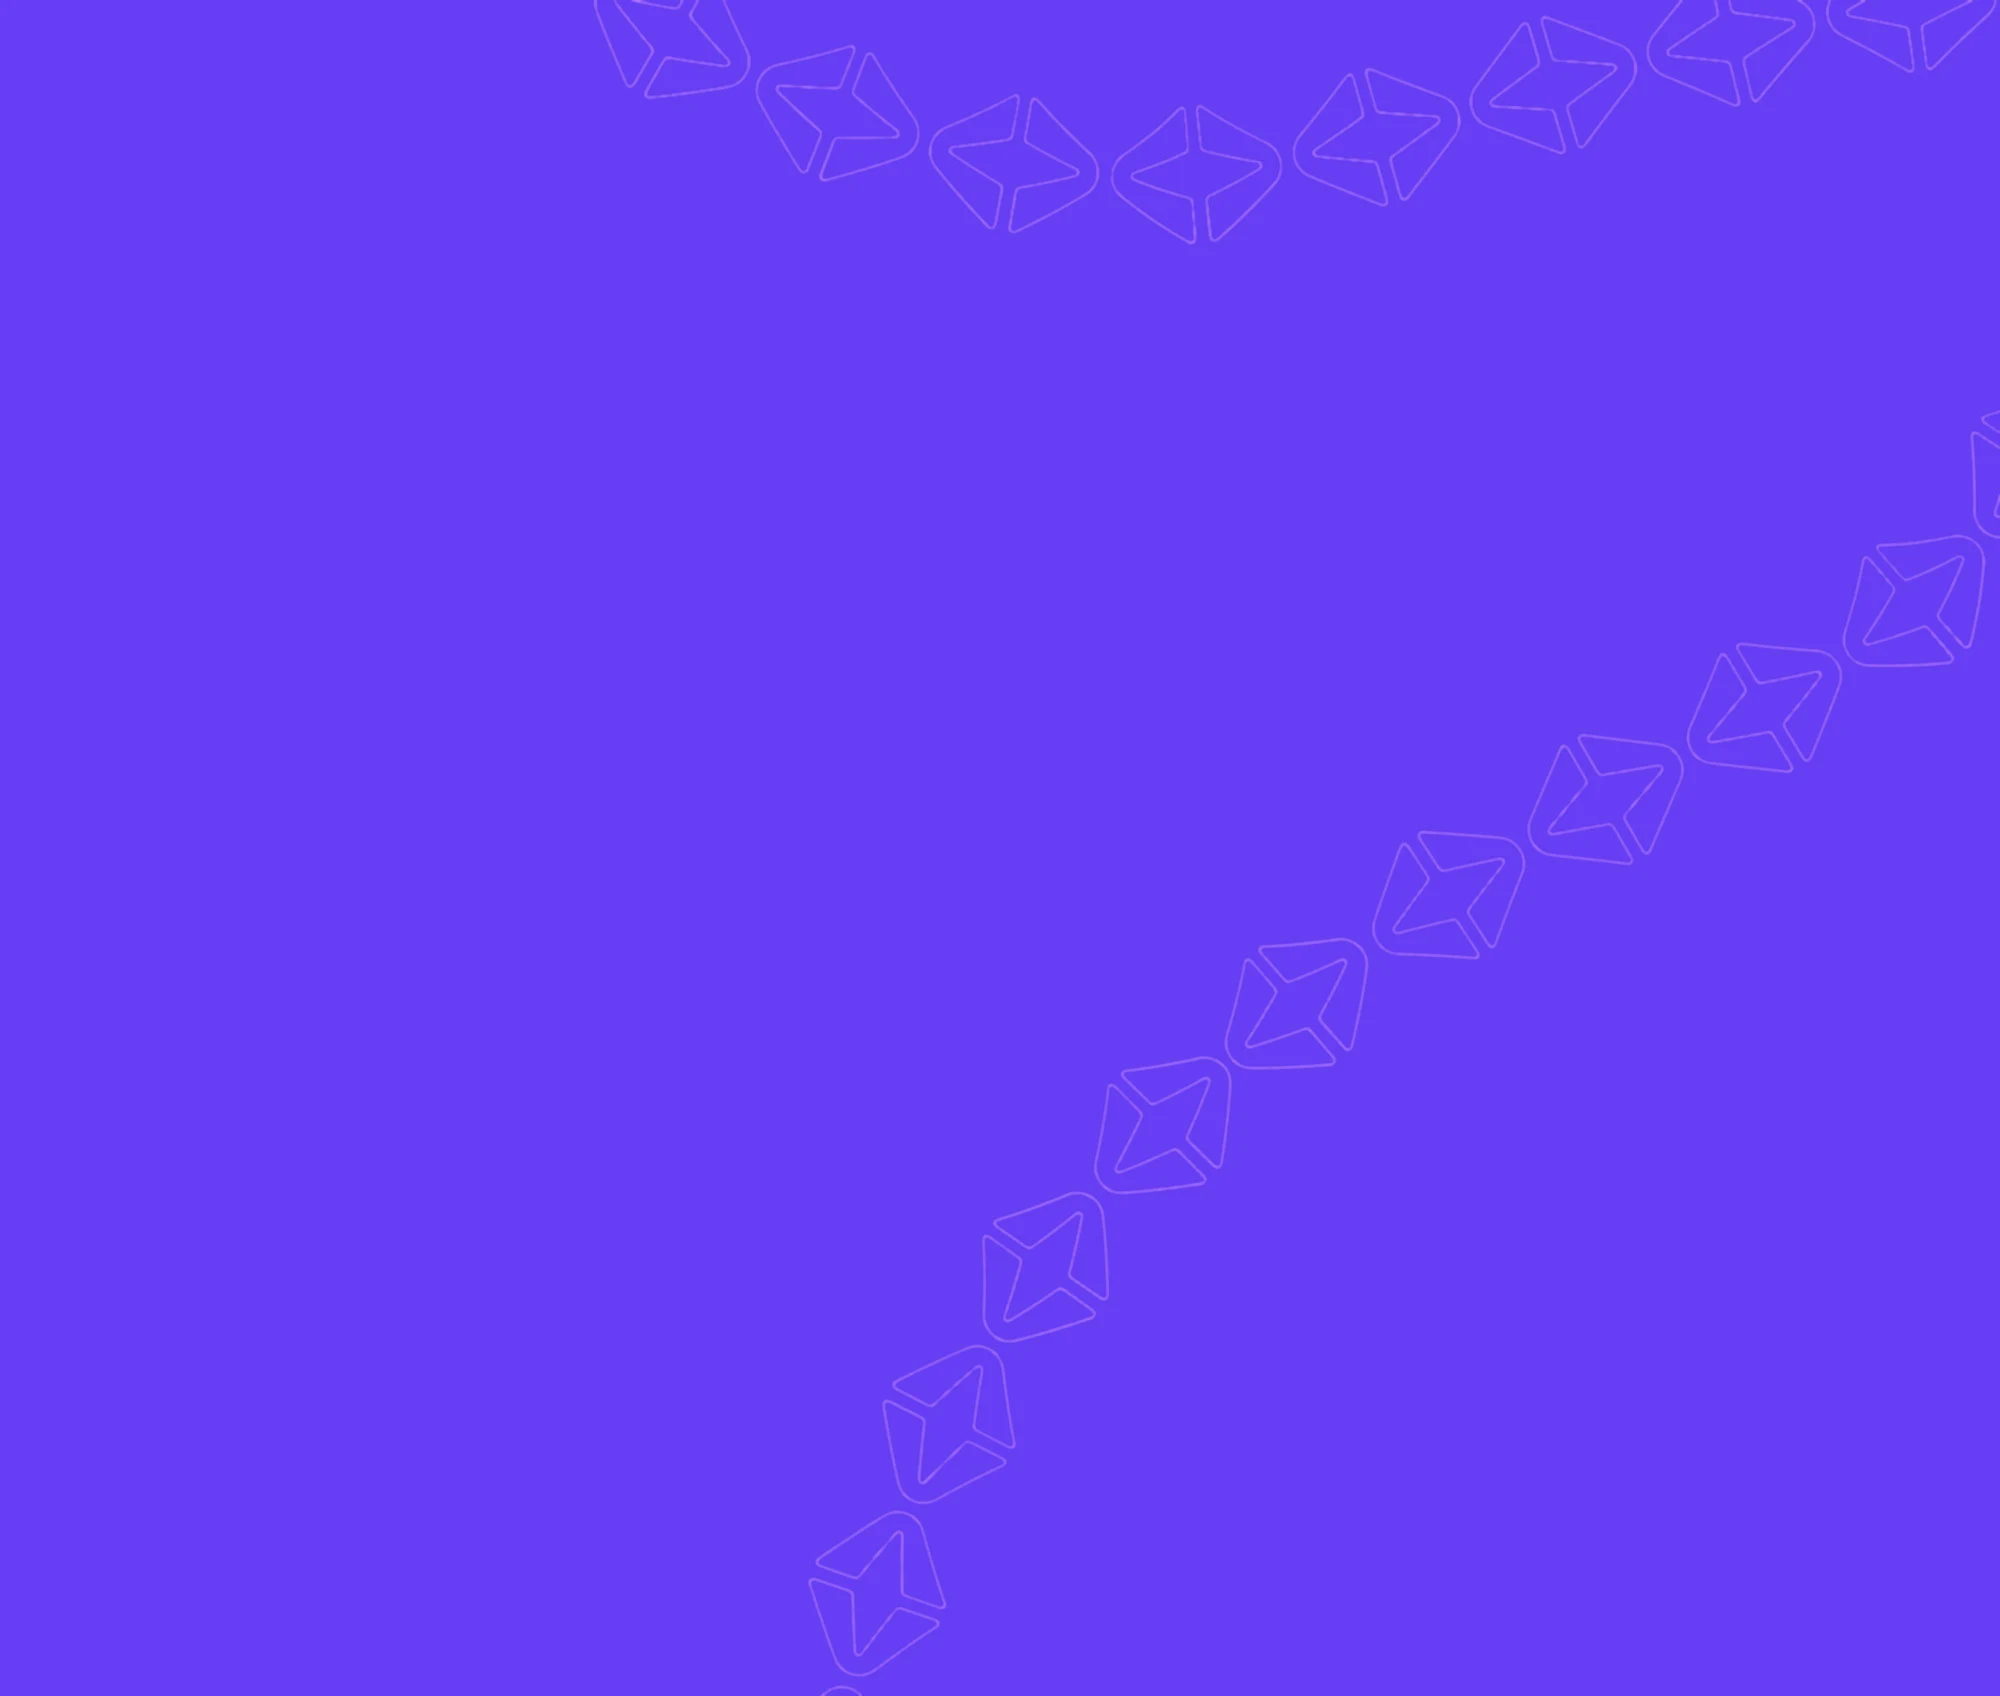
Analyse des facteurs de risque
- Visibilité détaillée sur 10 catégories clés, notamment la santé du DNS, la réputation IP et la fréquence des correctifs, afin d'isoler les faiblesses spécifiques.
- Comprenez comment chaque facteur de risque individuel contribue à votre note globale par rapport aux normes de sécurité standard de l'industrie.
- Associez les évaluations de haut niveau aux CVE et aux erreurs de configuration spécifiques qui dégradent activement la sécurité de votre organisation.
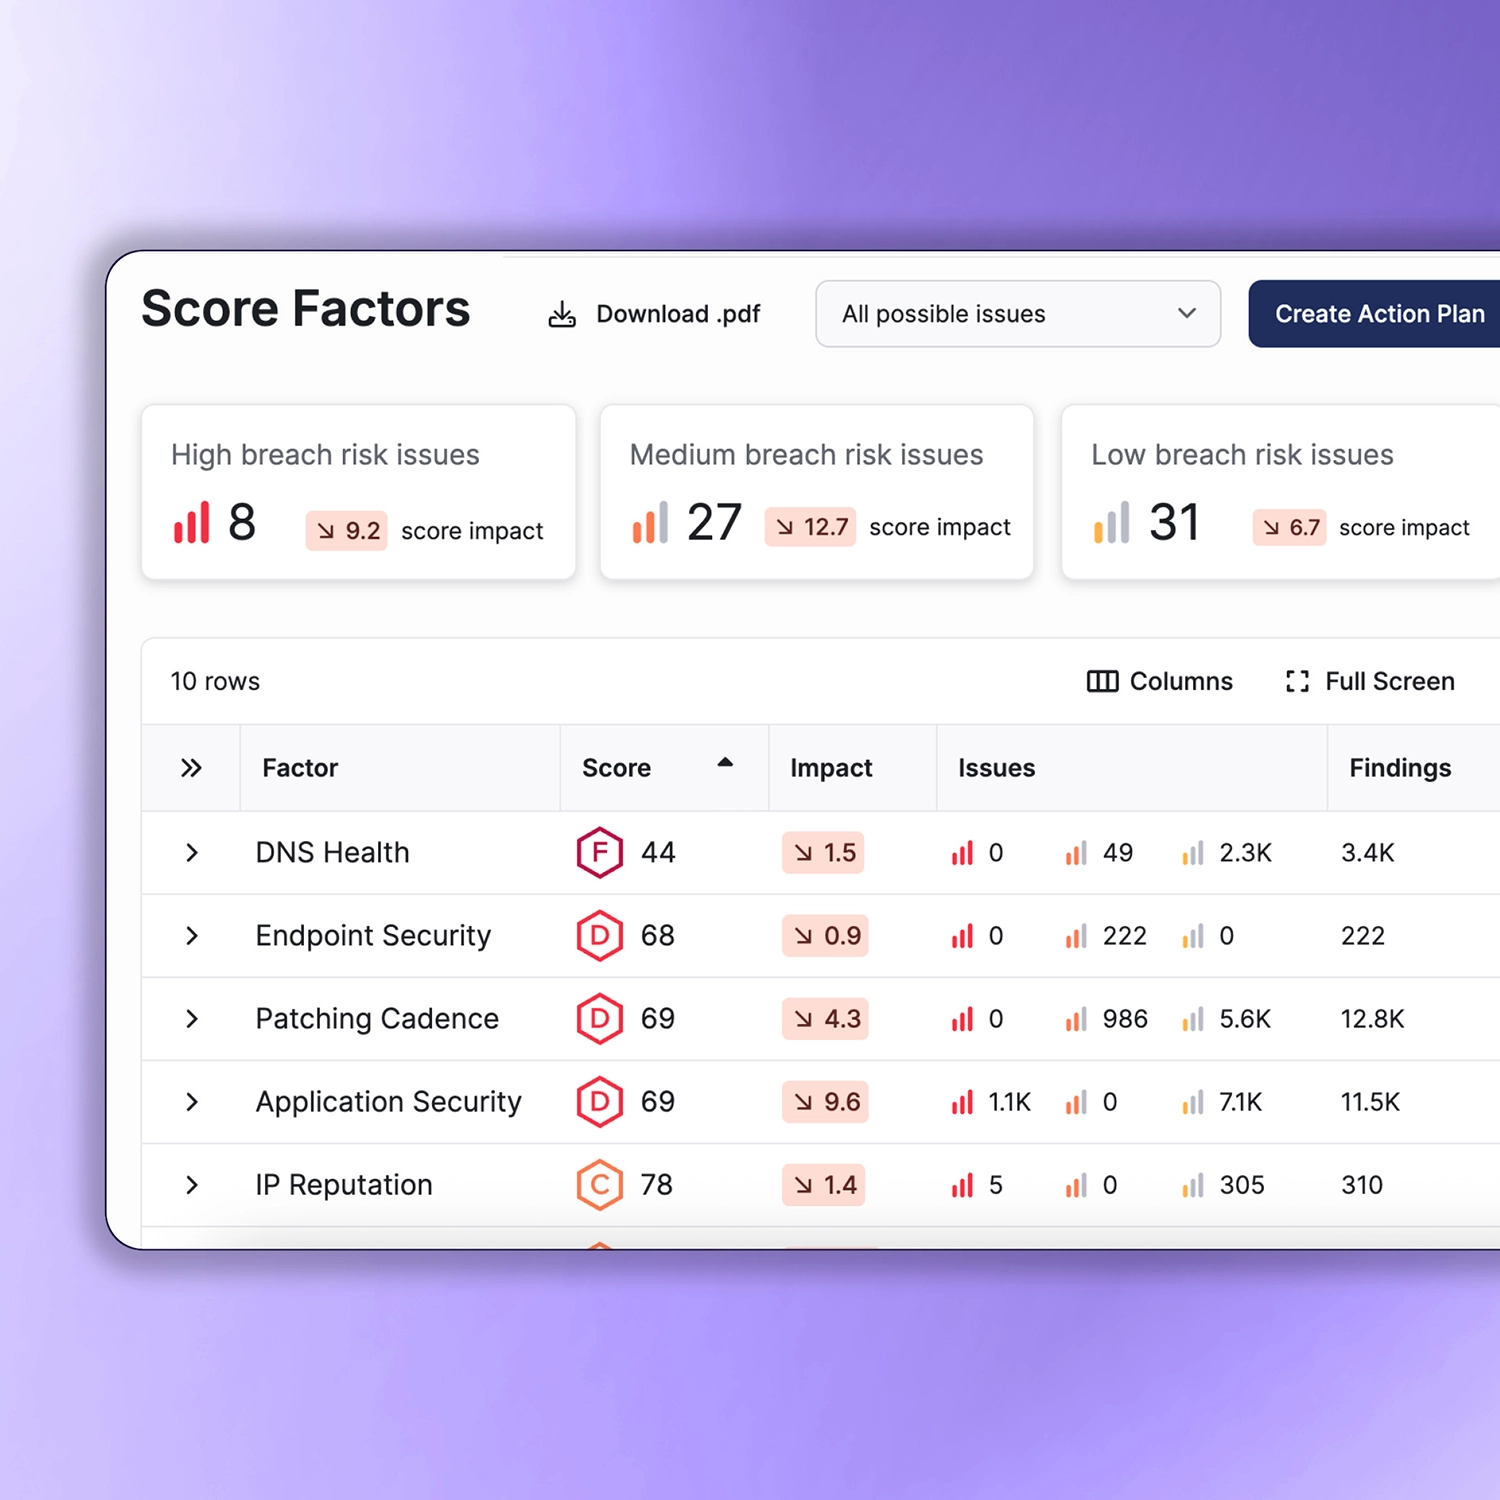
Analyse comparative historique
- Surveillez l'évolution des notations au fil du temps pour démontrer le retour sur investissement des investissements en sécurité et visualiser les améliorations à long terme.
- Comparez votre évolution en matière de sécurité à celle de vos concurrents pour vous assurer que vos défenses restent supérieures à la moyenne du marché.
- Mettez en relation les fluctuations historiques de votre score avec les changements internes ou les menaces globales externes afin d'identifier les tendances de votre profil de risque.
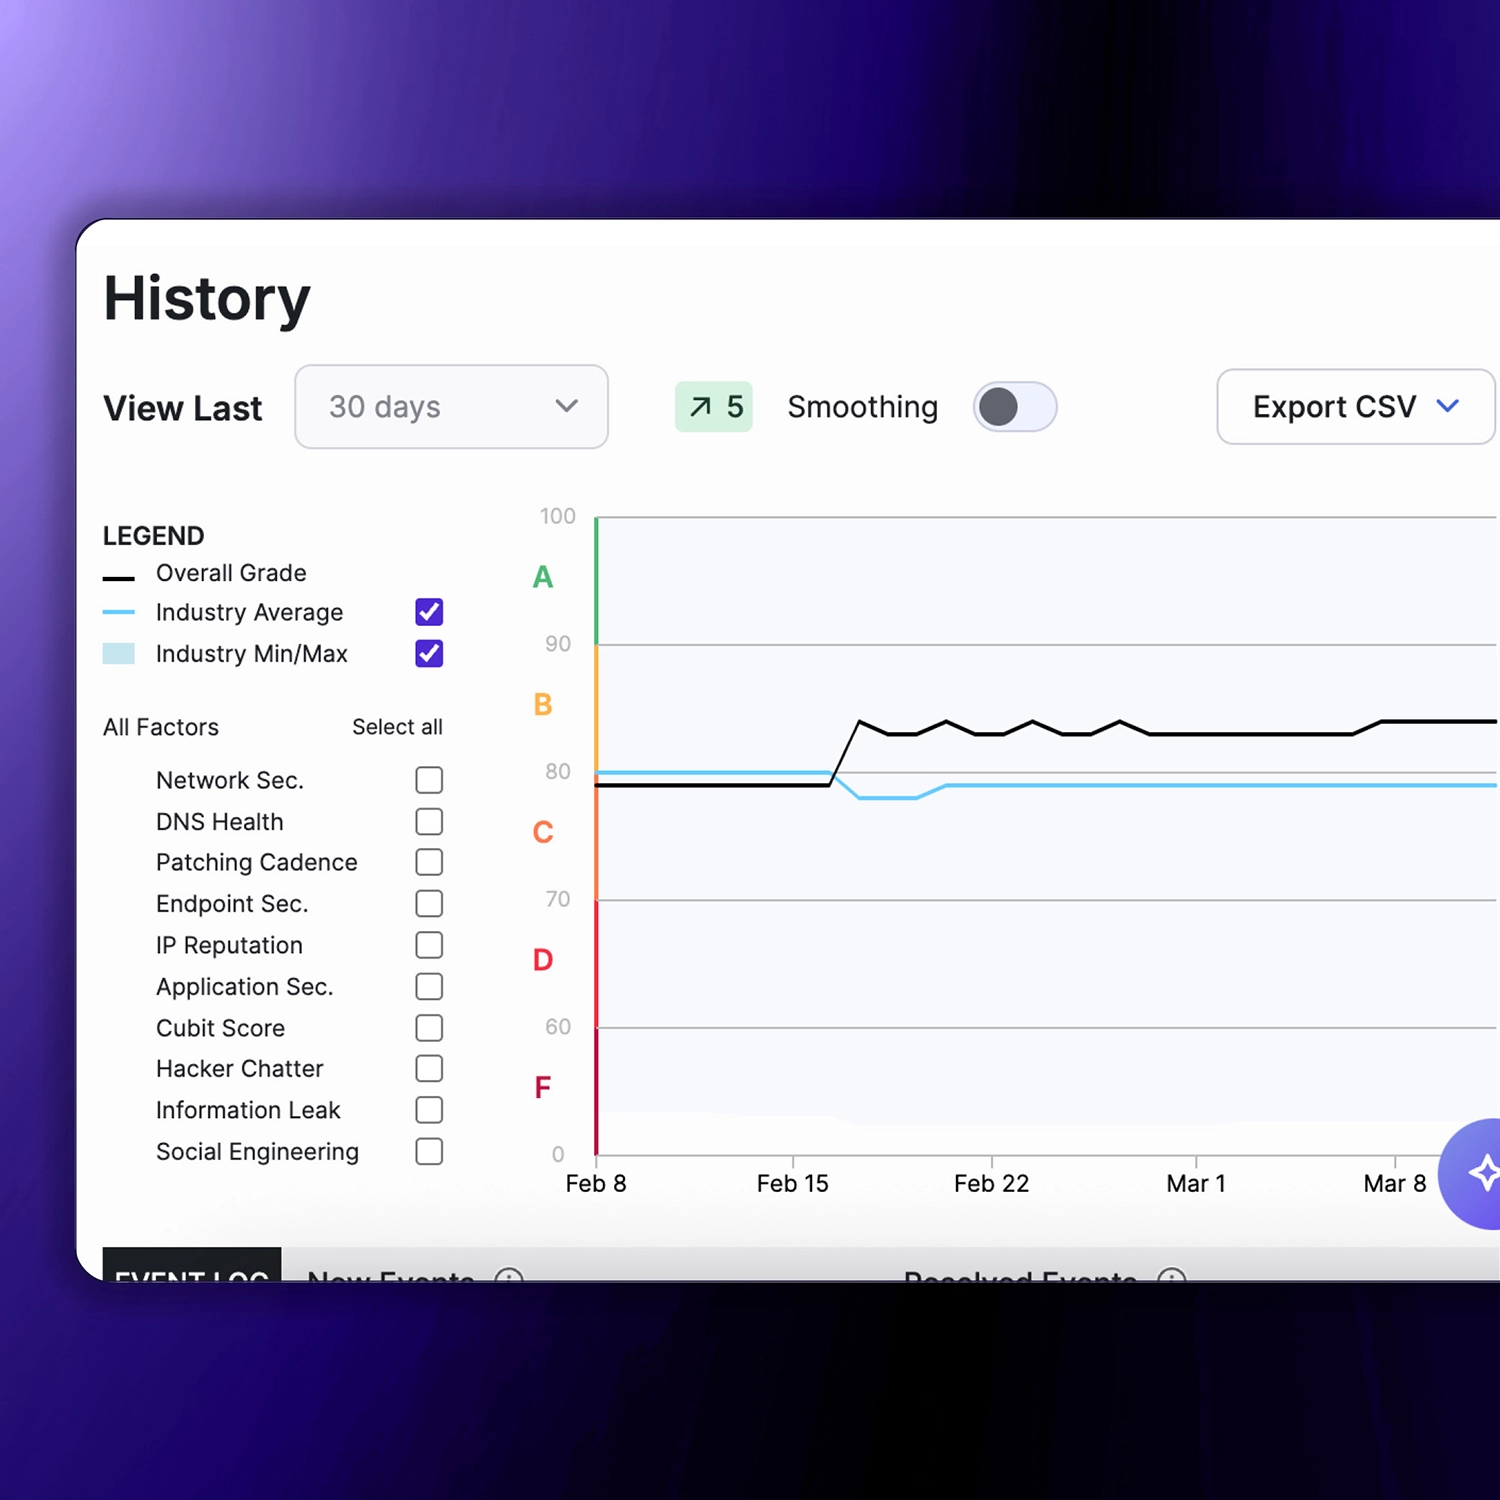
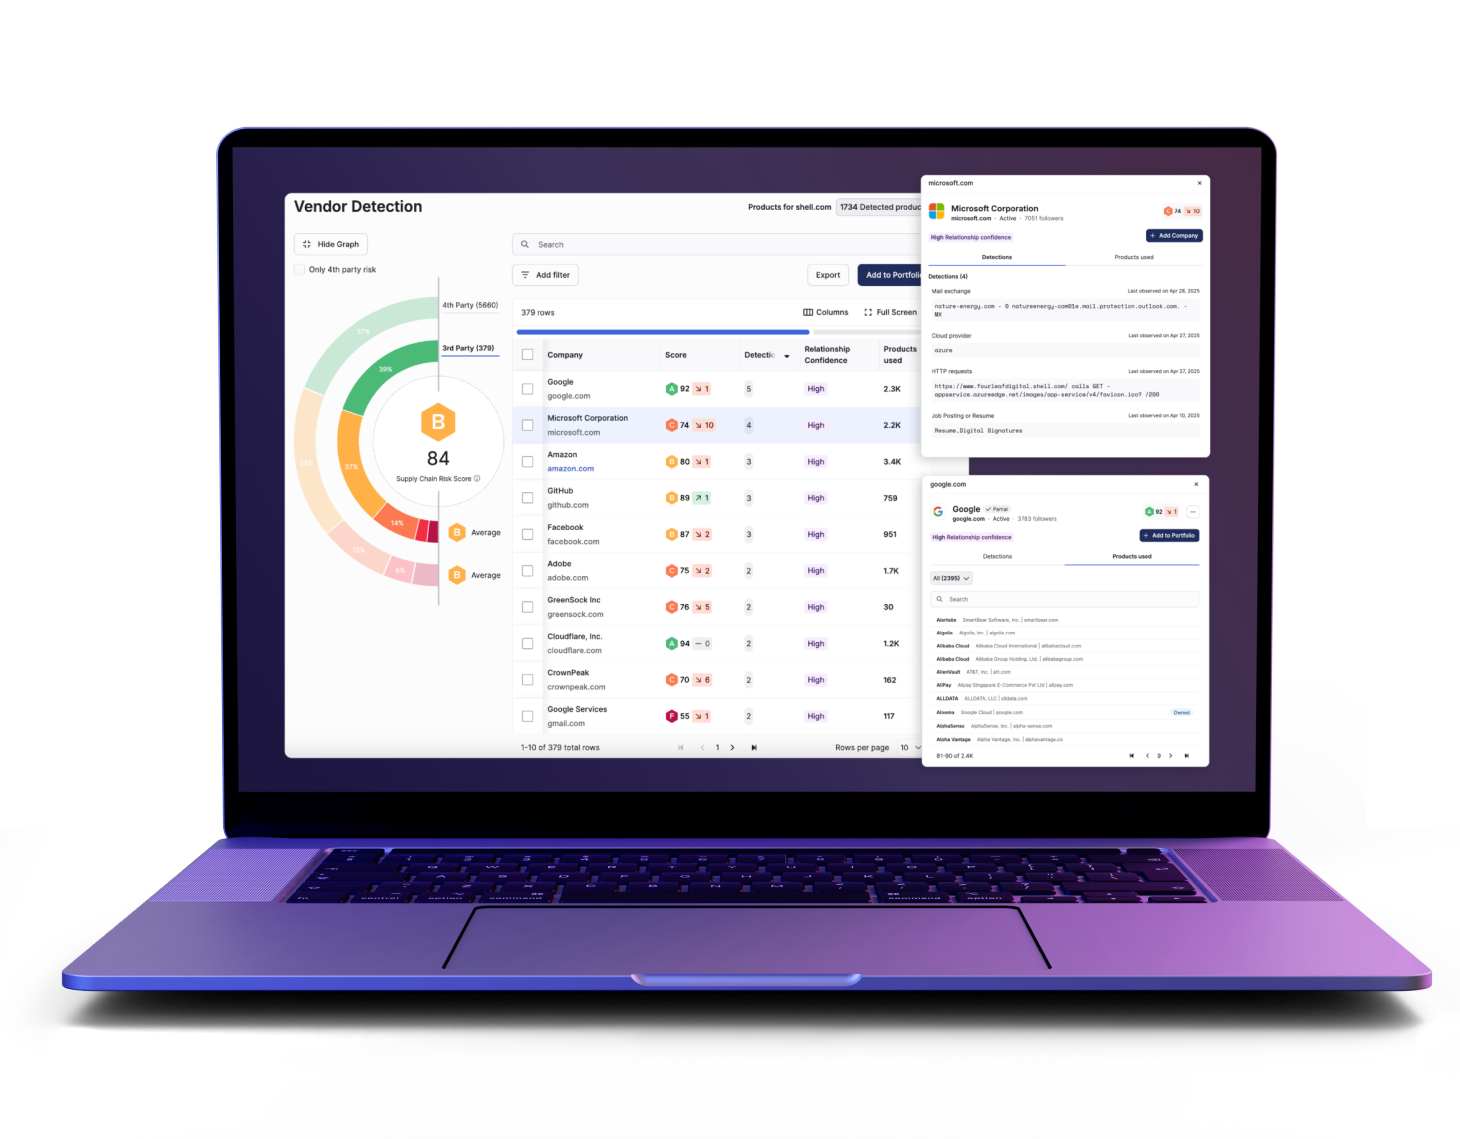
Détection automatique des fournisseurs
- Identification automatique des fournisseurs tiers et quaternaires grâce à une analyse DNS avancée et à l'exploration du Web afin d'éliminer les risques liés à la chaîne d'approvisionnement « parallèle ».
- Maintenez une liste en temps réel et mise à jour automatiquement de vos fournisseurs actifs, sans avoir recours à la saisie manuelle ni à des feuilles de calcul d'approvisionnement obsolètes.
- Identifiez les dépendances communes à des fournisseurs de quatrième niveau parmi votre base de fournisseurs afin d'éviter les pannes systémiques dues à un point de défaillance unique.
Analyse de portefeuille
- Évaluations de groupe par unité commerciale, zone géographique ou criticité pour identifier les faiblesses systémiques au sein d'une entreprise mondiale diversifiée.
- Classer automatiquement les fournisseurs par niveau de risque en fonction de leur évaluation afin de prioriser efficacement les actions correctives à fort impact.
- Transformer les données du portefeuille en synthèses de risques de haut niveau qui communiquent instantanément la santé de l'écosystème aux parties prenantes de niveau conseil d'administration.
Provenance du signal
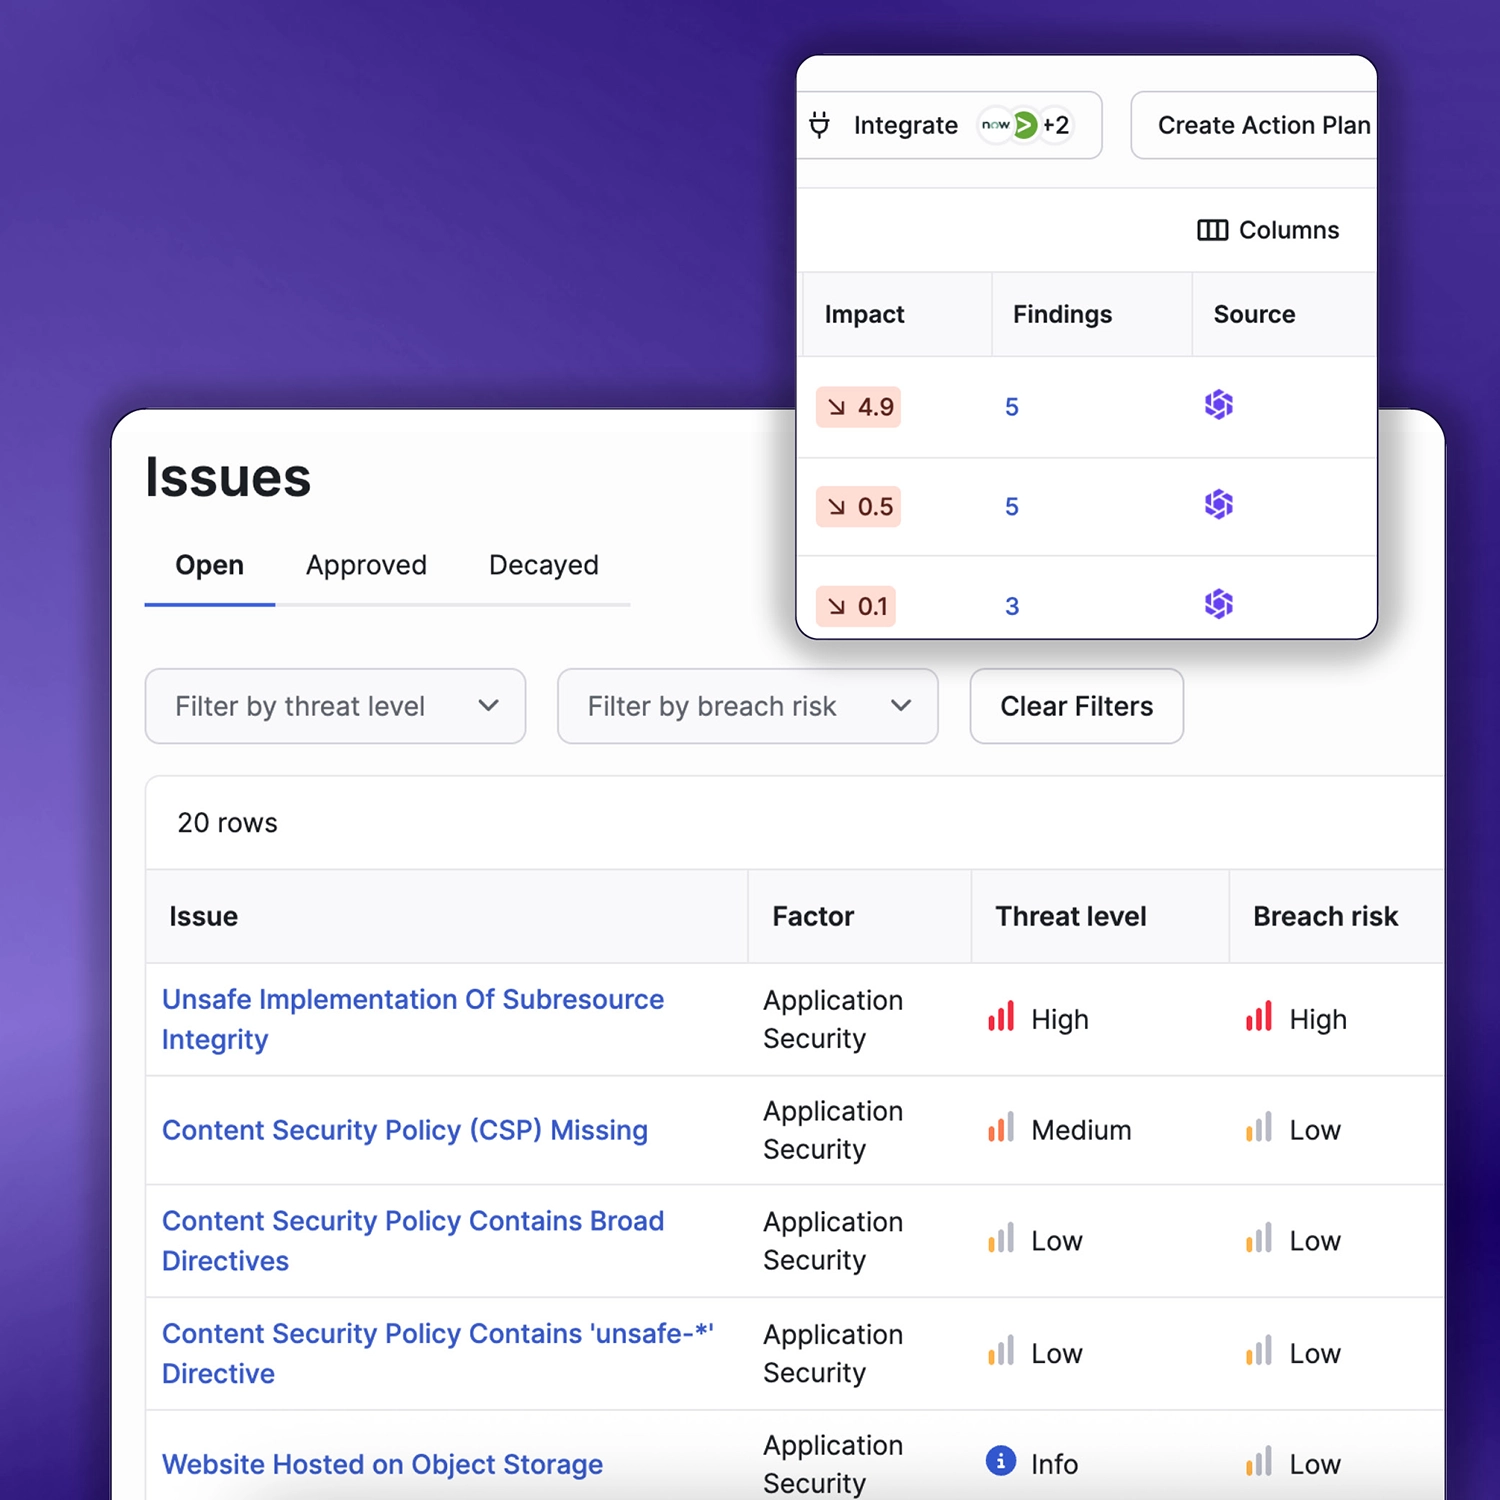
- Chaque score est étayé par des données : consultez l’adresse IP, l’horodatage et la vulnérabilité spécifiques qui ont déclenché la modification de la note.
- Accédez aux données techniques sous-jacentes utilisées pour générer les scores, garantissant une transparence absolue et réduisant les litiges avec les tiers.
- Conserver un registre vérifiable de tous les problèmes de sécurité identifiés et de leurs dates de découverte, conformément aux exigences de conformité et réglementaires.
Les résultats
Évaluer sa posture de sécurité
Protéger sa chaîne d'approvisionnement des risques cyber
Identifier des risques jusque-là inconnus au sein de votre écosystème
Assurance basée sur les données
Fonctionnalités axées sur le renseignement pour une défense proactive
Tirez parti de l'automatisation avancée, des rapports détaillés et de l'attribution brevetée pour transformer les données brutes en un avantage stratégique en matière de sécurité.

Accédez à des informations pertinentes et actualisées pour toute organisation, notamment une empreinte numérique complète, l'historique des tendances de notation, les problèmes de sécurité actuels et les incidents vérifiés.

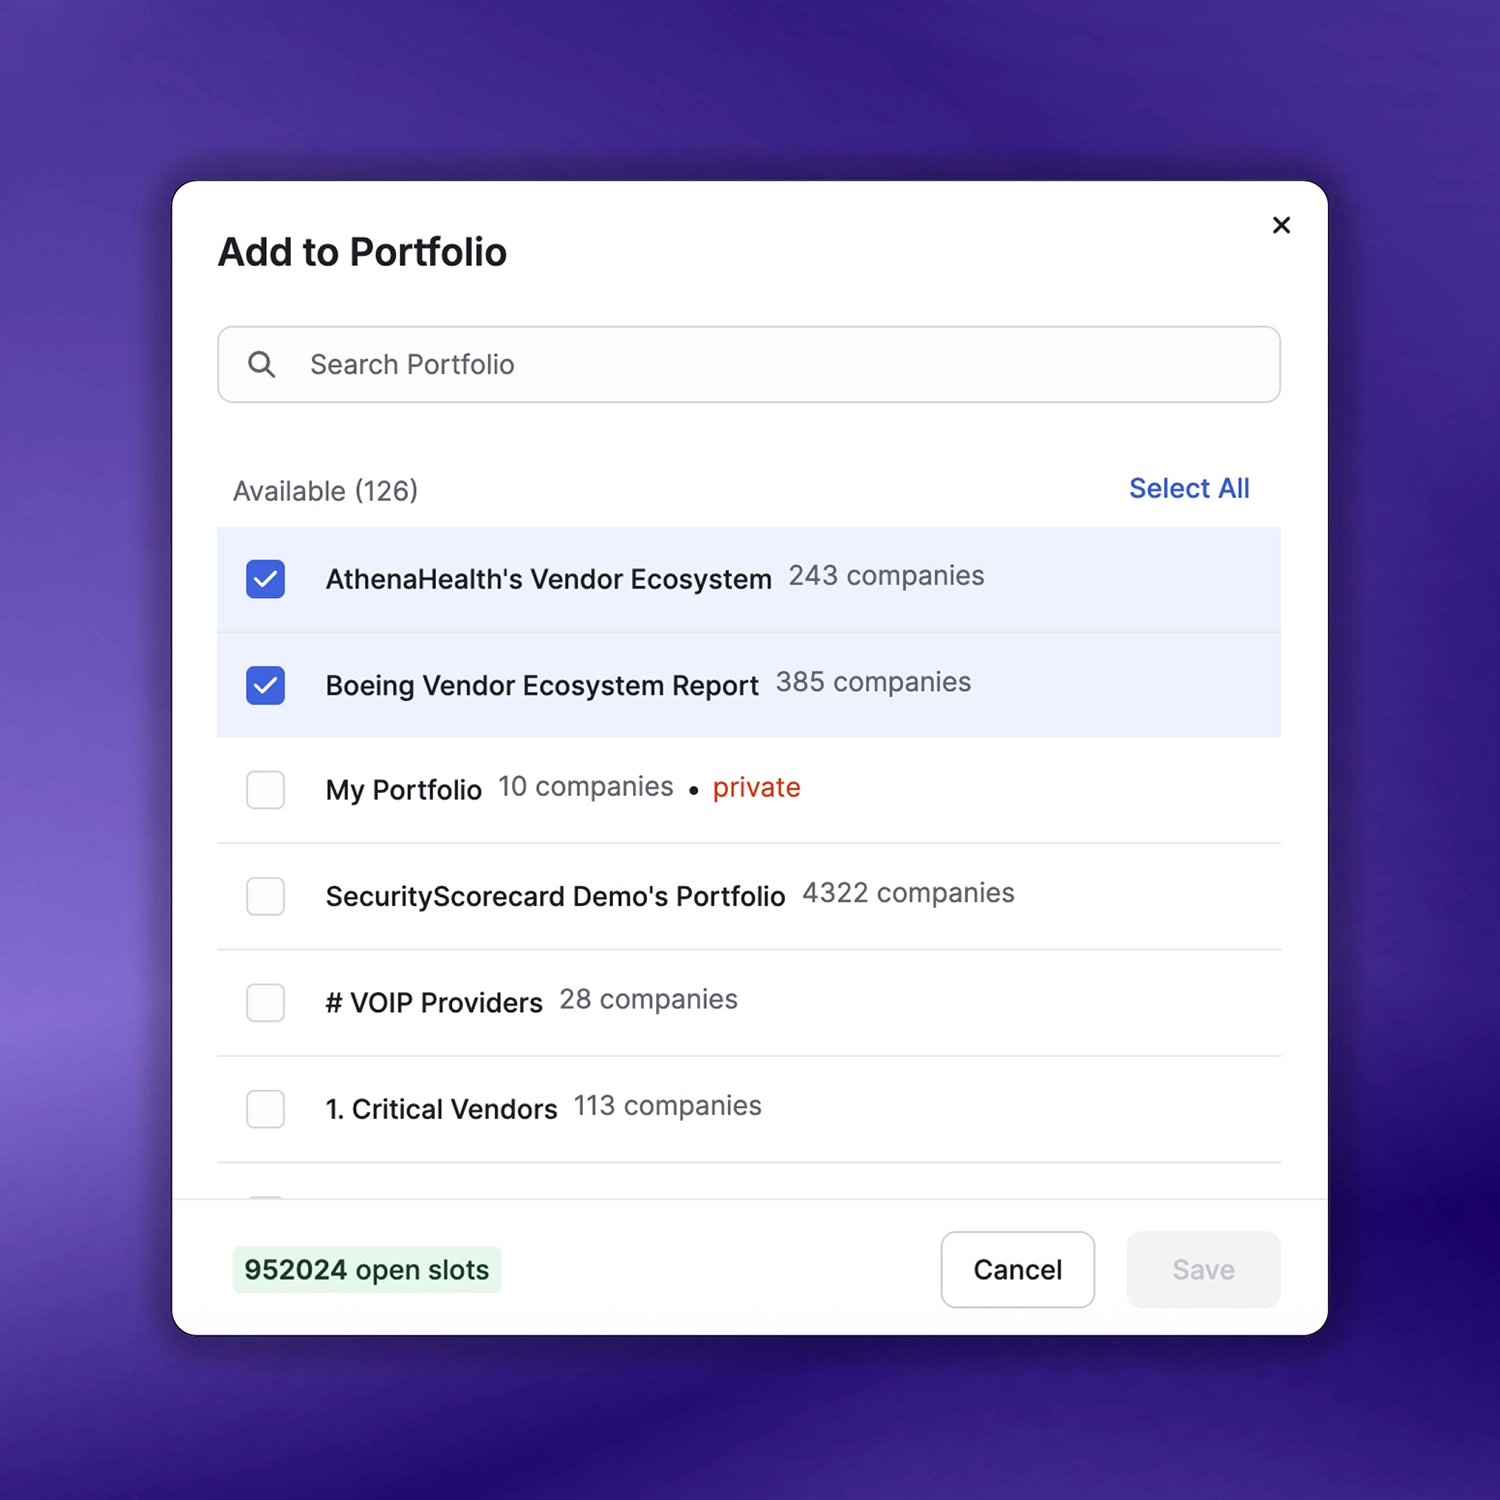
Regroupez et organisez de manière transparente les tableaux de bord de votre écosystème par criticité, zone géographique ou filiale commerciale afin de surveiller les risques à grande échelle.

Générez des synthèses prêtes à être présentées au conseil d'administration, des analyses comparatives avec vos pairs et des aperçus détaillés du RSSI pour communiquer les risques et suivre l'évolution des types de problèmes au fil du temps.

Utilisez des déclencheurs basés sur des événements pour prendre automatiquement des mesures, comme la notification d'une équipe ou la génération d'un rapport, dès qu'un score baisse ou qu'une nouvelle infraction est détectée.

Générez instantanément des feuilles de route de remédiation à partir de n'importe quel tableau de bord afin de prioriser les ressources et de résoudre les vulnérabilités ayant l'impact le plus significatif sur votre notation.

Automatisez les tâches de sécurité complexes, analysez simultanément des portefeuilles entiers et compilez les informations en un seul endroit.

Ressources
Foire Aux Questions (FAQ)
Tout ce que vous devez savoir sur l'offre de notation de sécurité de SecurityScorecard
Qu'est-ce que la notation cyber et comment l'utiliser ?
Les notations de sécurité sont des évaluations objectives et externes de la posture de cybersécurité d'une organisation, représentées par des notes. Elles offrent une vision claire et quantifiable du risque cyber, permettant aux organisations d'identifier rapidement les menaces potentielles et les incidents de sécurité.
Pourquoi la surveillance continue est-elle importante pour la cybersécurité ?
La surveillance continue est essentielle pour maintenir un niveau de sécurité robuste. Elle aide les organisations à gérer les vulnérabilités, à réduire leur exposition aux risques et à réagir rapidement aux risques potentiels.
Comment TITAN AI soutenir les programmes de gestion des risques tiers ?
Notre plateforme améliore la gestion des risques liés aux tiers en proposant des outils d'évaluation et de surveillance continue. Votre écosystème est ainsi sécurisé et protégé contre les menaces et failles de sécurité potentielles.
Ce qui rend TITAN AILes notes de sont-elles uniques ?
Nos notations de sécurité sont le meilleur indicateur de risque de violation de données : les entreprises notées « F » ont 13.8 fois plus de risques de subir une violation de données que celles notées « A ». Contrairement aux autres notations de sécurité qui reposent sur le jugement, celles de SecurityScorecard utilisent une approche de notation basée sur l’apprentissage automatique et l’intelligence artificielle pour identifier les problèmes prédictifs de violation de données et déterminer algorithmiquement leur impact sur la prévisibilité de ces violations.
Comment les notations de sécurité peuvent-elles influencer les décisions ?
En utilisant des services d’évaluation de sécurité, les organisations peuvent prendre des décisions éclairées concernant leur programme de gestion des risques tiers, prioriser la gestion des vulnérabilités et garantir une posture de sécurité résiliente dans l’ensemble de leur écosystème numérique.
Quels avantages les clients potentiels peuvent-ils tirer de l'utilisation de SecurityScorecard ?
Les clients potentiels peuvent rapidement évaluer leur propre niveau de cybersécurité et le comparer aux références du secteur. Cela leur permet d'identifier les axes d'amélioration, de renforcer la confiance avec leurs partenaires et de prendre des décisions éclairées pour gérer les risques de cybersécurité.