資料
サイバーセキュリティに関するホワイトペーパー、データシート、ウェビナー、ビデオなど
「ライブラリ」
Blog
パスワードスプレー攻撃がベンダーを標的にする理由
パスワードスプレー攻撃は、複数のアカウントで同じパスワードを使い回すことでアカウントロックを回避します。攻撃者がベンダーをどのように標的にするのか、そしてそれを阻止する方法について学びましょう。
Blog
サイバー保険の要件を満たす方法
保険会社が求めるサイバー保険の要件、第三者リスクのギャップを解消する方法、そして継続的なモニタリングが補償内容をどのように強化するかを学びましょう。
Blog
サプライチェーンのセキュリティにはリアルタイムの可視性が必要
サプライチェーンのセキュリティにおいてリアルタイムの可視性がなぜ重要なのかを学び、第三者によるサイバー脅威から組織を守るための7つのベストプラクティスを探ってみましょう。
Blog
監査担当者向けベンダーコンプライアンスダッシュボードの構築
監査担当者が実際に信頼するコンプライアンスダッシュボードを構築しましょう。リアルタイムのベンダー監視が、時代遅れの四半期ごとの評価よりも優れている理由を学びましょう。
電子ブック
現代のTPRMへのロードマップ
さまざまなステークホルダーにとっての 4 つの段階、ギャップ、および TPRM の優先事項を理解する 静的なデータと年次評価に依存する従来のサードパーティ リスク管理 (TPRM) プログラムは、サプライチェーンのセキュリティを確保できず、組織をサードパーティに起因する 35% 以上もの侵害にさらしています。この eBook は、現代の脅威とセキュリティの間の乖離を理解するためのロードマップを提供します。
Blog
TPRMチームが管理している(そして対応に苦労している)4つの質問票
質問票は、サードパーティリスク管理の主力ツールです。しかし、すべての質問票が同じというわけではなく、それらを同じように扱うことが、TPRM プログラムが遅れをとる理由の 1 つです。ここでは、チームが扱う 4 つのタイプを冷静に見ていきます。 1. 初期 / 受付質問票 別名: 固有リスク質問票 (IRQ)、ベンダー
Blog
パッシブDNSの説明:ベンダーと脅威インフラストラクチャ
パッシブDNSの説明:ベンダーと脅威インフラストラクチャ
Blog
タイポスクワッティングとは?攻撃の種類と対策
タイポスクワッティングとは、スペルミスのある類似URLを使ってユーザーを騙すドメイン攻撃です。その種類、実際の事例、そして対策について学びましょう。
データシート
比類なきグローバルテレメトリによる、積極的な防御と脅威の探索
詳しくはこの資料をご覧ください。
Blog
サプライチェーンリスク評価の実施方法
サプライチェーンリスク評価の実施方法、サプライヤーの脆弱性の特定方法、そしてレビューの間隔が空いても常に最新の状態を維持できるプログラムの構築方法を学びましょう。
Blog
AI時代のサイバーセキュリティに関するアンケート
AIはサイバーセキュリティに関する質問票のあり方を変革しています。より迅速な評価と継続的なモニタリングを組み合わせることで、ベンダーの状況をリアルタイムで把握する方法を学びましょう。
Blog
サイバーリスク定量化モデル
サイバーリスク定量化モデルが、組織がセキュリティリスクを財務的な観点から表現するのにどのように役立つかを学びましょう。FAIR、NIST、ISOの各フレームワークを比較します。
ソリューションガイド
タイタンマックスサービス
TITAN MAXは、ベンダーライフサイクルのあらゆる段階にテクノロジーと専門知識を投入することで、TPRM(第三者リスク管理)の成果を向上させます。
Blog
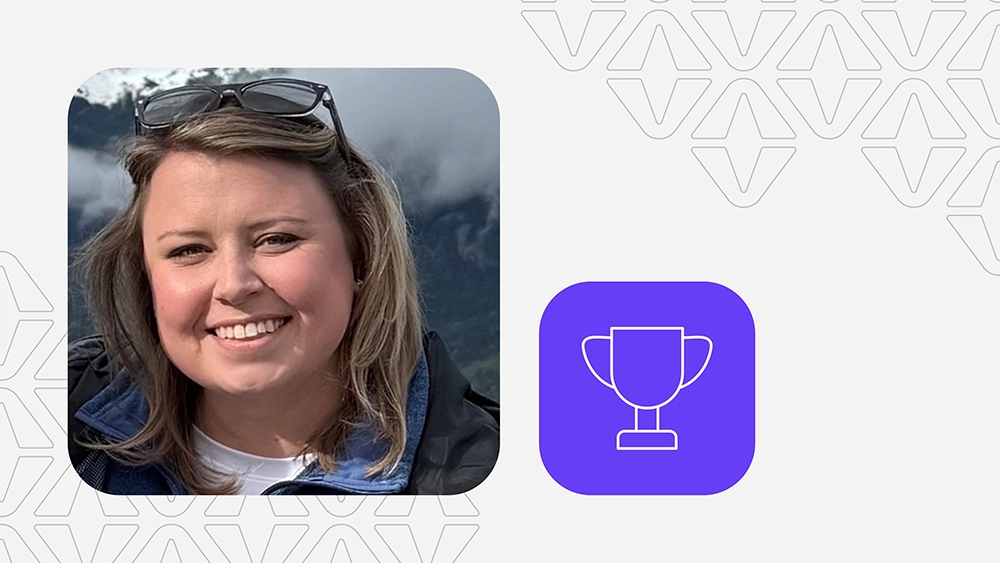
アマンダ・スミスが2026年版「チャネル分野の女性リーダー」リストに選出され、SecurityScorecardのチャネルリーダーシップを証明
ニューヨーク – 2026年5月4日 – 脅威情報に基づくサードパーティリスク管理(TPRM)のグローバルリーダーであるSecurityScorecardは本日、The Channel CompanyのブランドであるCRN®が、SecurityScorecardの公共部門チャネル担当ディレクターであるAmanda Smithを、権威ある2026年のWomen of the Channelリストに選出したことを発表しました。このCRNの年次リストは、ベンダー、ディストリビューター、
Blog
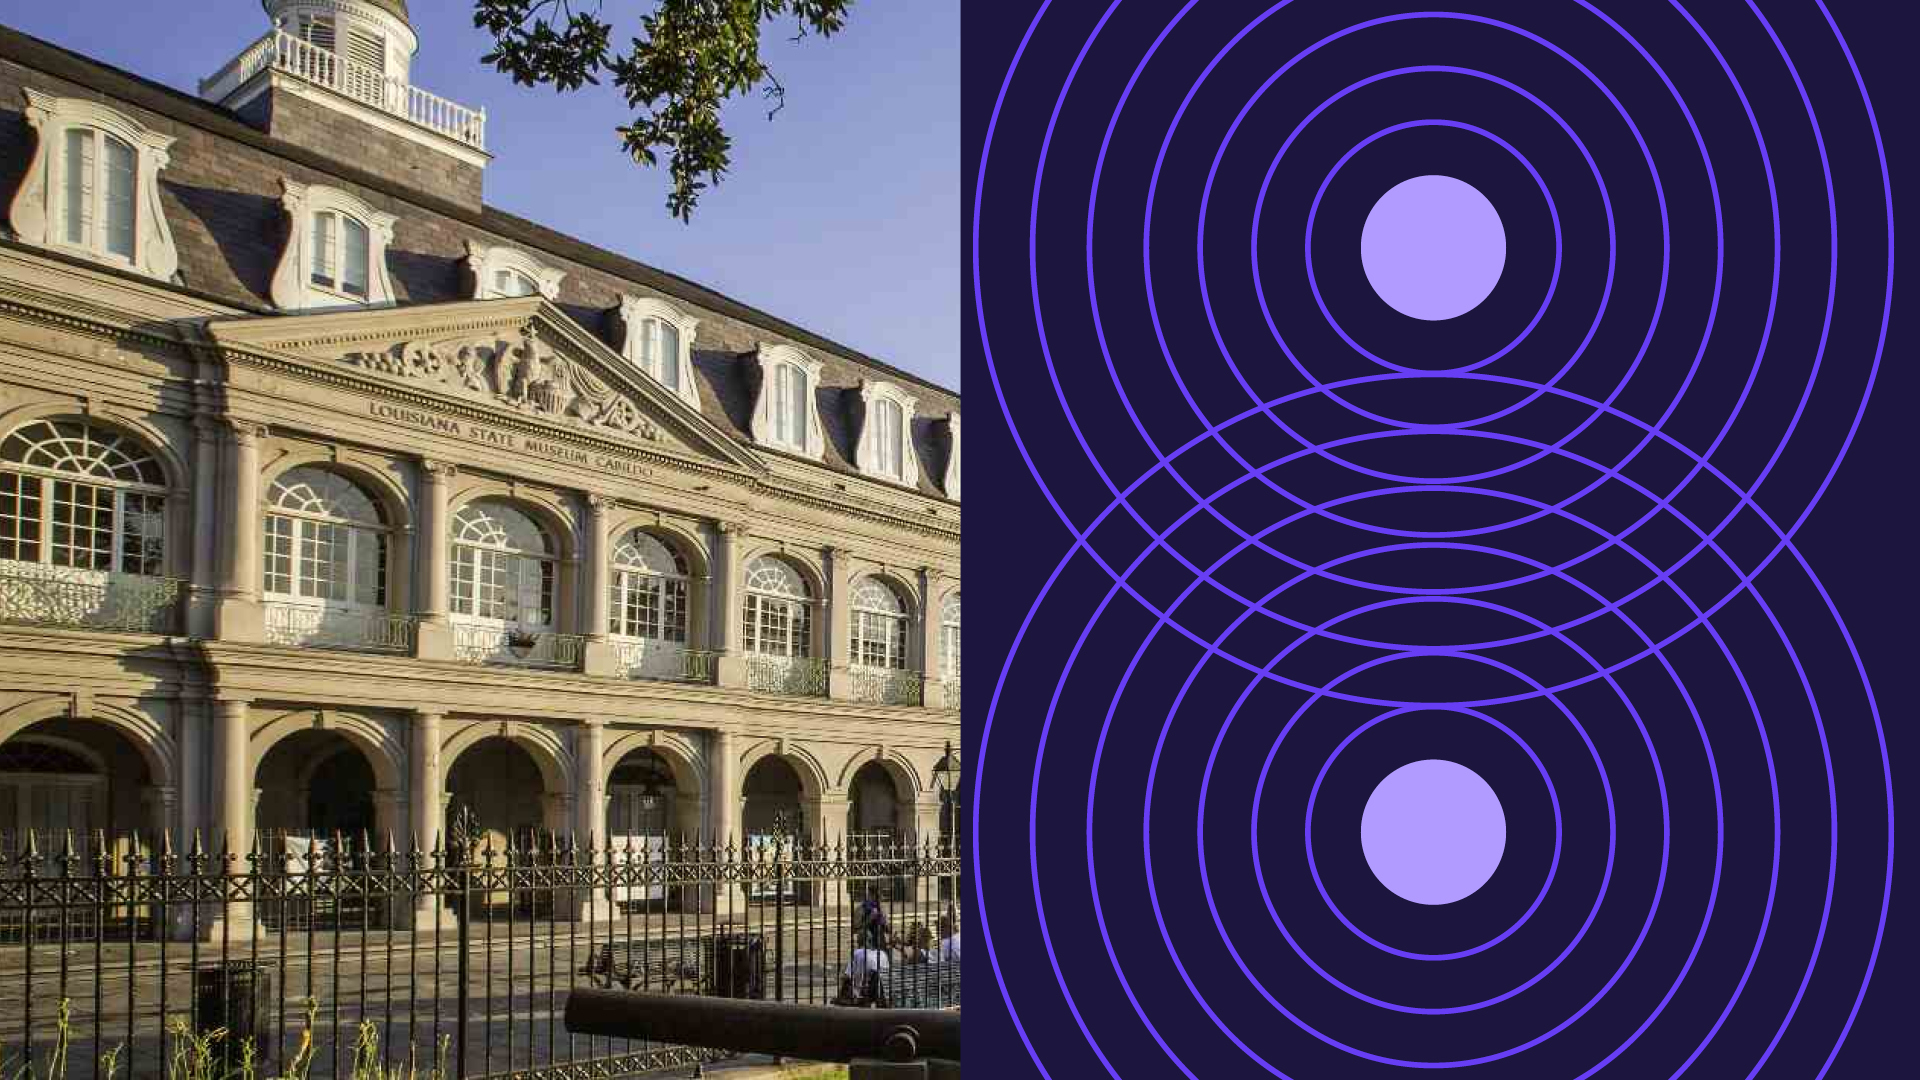
SecurityScorecardは、ルイジアナ州副知事および文化・レクリエーション・観光局と提携し、州の主要機関におけるサイバーレジリエンスを強化します。
SecurityScorecard が展開します TITAN AI ルイジアナ州の観光、文化、図書館、州の資産を増大するサプライチェーンリスクから守るため、ニューヨーク – 2026年4月30日 – 脅威情報に基づくサードパーティリスク管理(TPRM)のグローバルリーダーであるSecurityScorecardは本日、ルイジアナ州副知事ビリー・ナンゲッサー氏および文化・レクリエーション・観光局と提携し、サイバー保護の強化を支援することを発表しました。
Blog
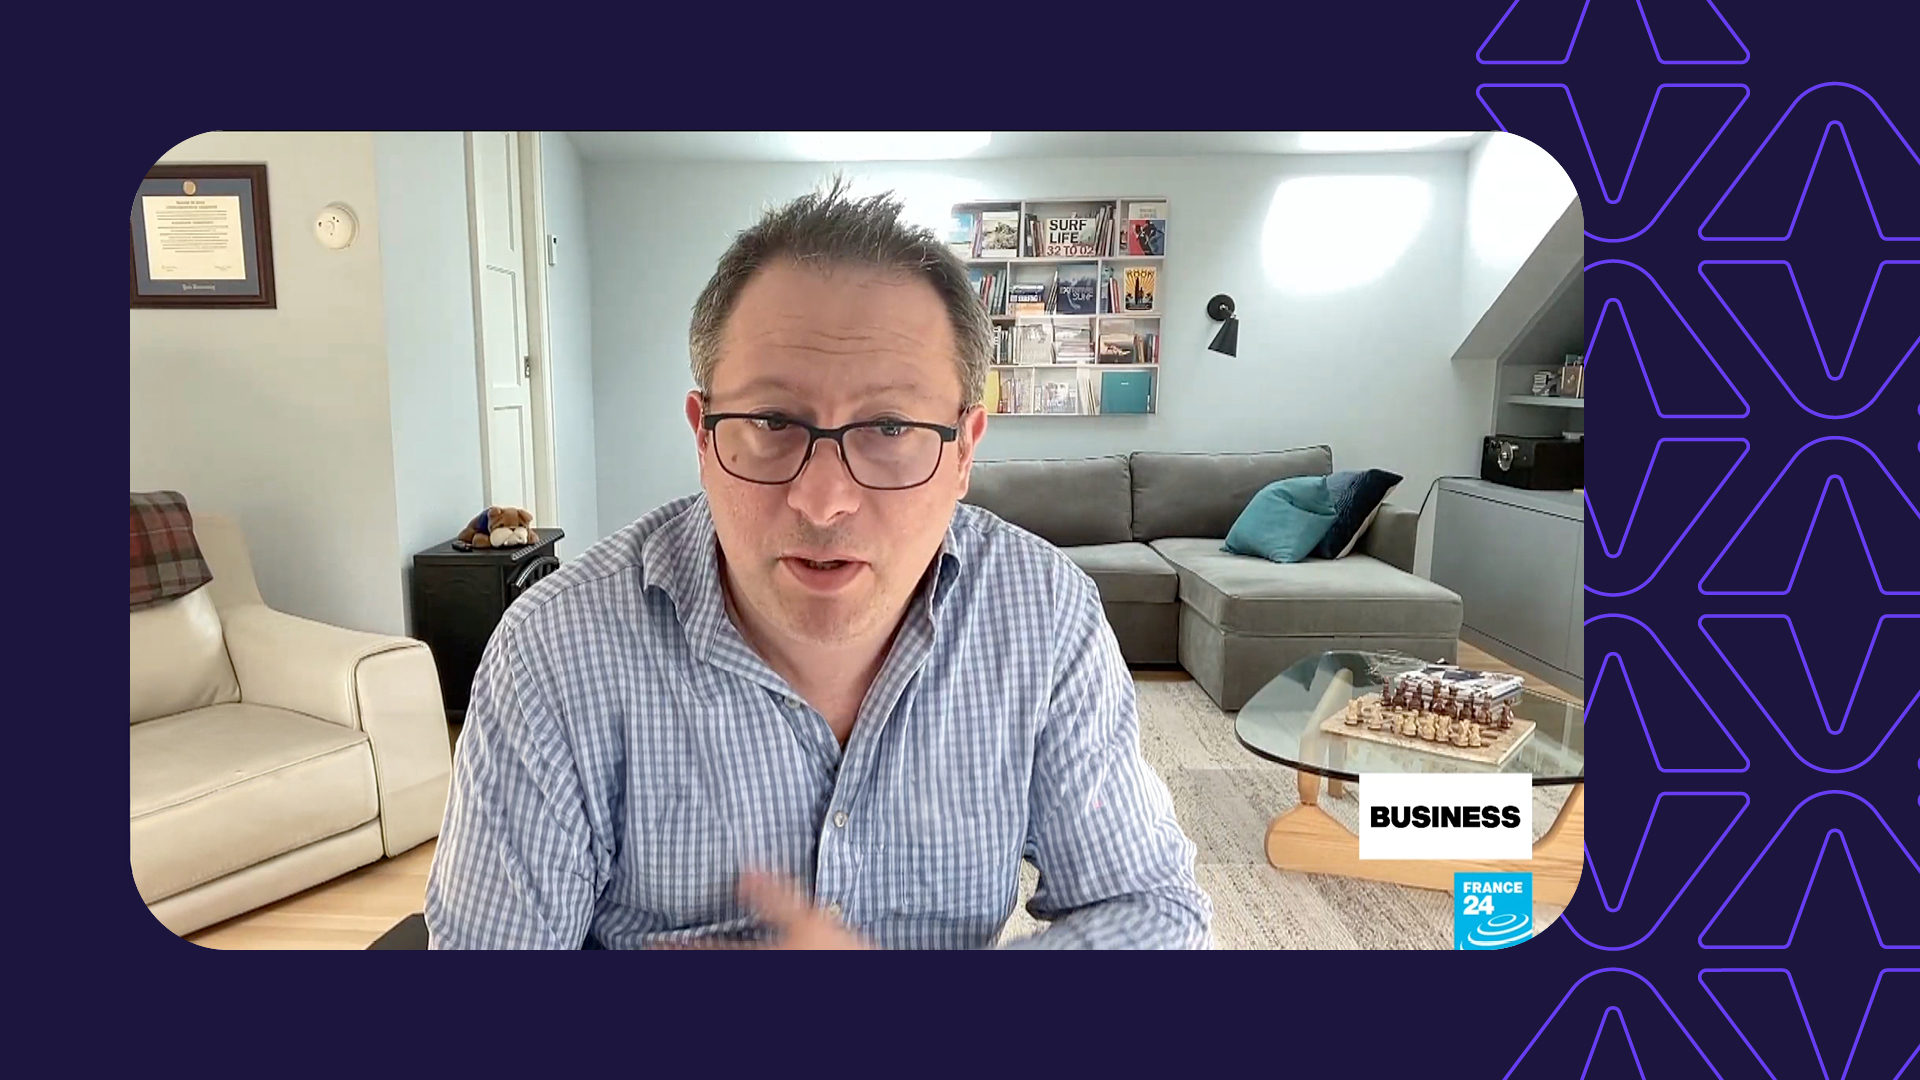
セキュリティチームがAnthropicのMythosについて今知っておくべきこと
SecurityScorecardのCEO兼共同創設者であるアレクサンドル・ヤンポルスキー博士は、フランス24のユカ・ロイヤー氏とアントロピック社のミトスモデルについて議論し、AIによってサイバー脅威への対応時間が短縮され、攻撃のタイムラインが加速し、防御において自動化と連携が不可欠になったと指摘した。防御側にとって、問題は単にAIの性能向上だけではない。問題は、その力をどのように活用するかである。
ソリューションガイド
脅威情報に基づいた第三者リスク管理を実現するためのガイド
このソリューションガイドは、サードパーティリスク管理 (TPRM) プログラムを「常時オン」の監視機能から、プロアクティブで脅威情報に基づいた防御エンジンへと進化させる準備ができている成熟度の高い組織向けの戦略的なロードマップとして機能します。グレードの低下に反応するだけでなく、ネットワークに到達する前に攻撃を予測して阻止する完成したインテリジェンスに基づいて行動する方法を学びます。このガイドは、セキュリティ運用を統合し、サプライチェーンリスクを定量化されたビジネス指標に変えることを目指す組織にとって不可欠です。このガイドでは、次の内容を解説します。脅威データのサイロ: グローバルな脅威インテリジェンスを特定のビジネスリスクデータでコンテキスト化することにより、SOC および TPRM チームを統合する方法を発見します。インテリジェンスによる対応の優先順位付け: すべてのアラートを追いかけることから、現在アクティブな脅威アクターによって標的にされている脆弱性にのみ焦点を当てるように移行する方法を習得します。独立したリスクアクションの実行: ベンダーの応答を待つことなく、データに基づいてアクセスを制限したり、サプライヤーを切り替えたりできるようにチームを強化します。リスク評価の定量化:アルファベット評価から財務リスクと侵害感受性指数(BSI)へと移行し、技術的リスクをビジネスへの影響という観点から表現する。運用権限の付与:TPRM(技術的リスク管理)部門が自律的に内部的な対策を講じられるよう権限を制度化し、予防措置を数週間ではなく数時間で実施することで事業継続性を確保する。
ソリューションガイド
定期的な第三者リスク管理から継続的な第三者リスク管理への移行方法
この戦略ロードマップは、成熟した組織がサードパーティリスク管理 (TPRM) プログラムを静的でコンプライアンス主導のサイクルから、アクティブで常時稼働のセキュリティ機能へと進化させる方法を示しています。年次レビューの間に発生するリスクを見逃してしまう重大な「可視性のギャップ」を解消し、チームを受動的な時点防御から、能動的で回復力のあるセキュリティ体制へと移行させる方法を学びます。このソリューションガイドでは、次の内容を概説しています。年次評価によって生じる重大な「盲点」を解消し、ベンダーエコシステム全体を 365 日監視する方法。ロジックベースのルールエンジンを運用するための 3 段階のフレームワークにより、人員を増やすことなく監視対象を数千のベンダーに拡張できます。サプライチェーン侵害に対する平均対応時間 (MTTR) を数週間から数分に劇的に短縮するために必要なワークフローとプレイブック。
Blog
セキュリティチームが今知っておくべきこと:AnthropicのMythosとAI主導のサイバーリスクについて
Mythosはサイバーリスクを変えるものではない。対応時間を奪うだけだ。AnthropicのMythosは、セキュリティチームが長年認識してきた現実を改めて浮き彫りにする。サイバーリスクは加速しており、対応時間はますます短くなっている。27年前のOpenBSDの脆弱性が発見されたという報告は、慎重な検討を促すべきである。これは、AIがあらゆる脆弱性を特定できることを証明するものではない。
Blog
大規模なベンダー階層化
ベンダー階層化により、セキュリティチームはサードパーティのリスクを重要度別に分類できます。プログラムの規模に合わせて拡張可能な階層化モデルの構築方法を学びましょう。
Blog
自動検出でシャドウITリスクを特定する
自動検出によって、組織内に潜むシャドウITリスクをどのように明らかにするかを学びましょう。不正ツールが脅威となる前に、リアルタイムでその存在を把握できます。