
資料
サイバーセキュリティに関するホワイトペーパー、データシート、ウェビナー、ビデオなど
「ライブラリ」
データシート
TITAN Watchベンダーエコシステムにおけるリスクの基本的な可視性と明確な理解
その TITAN Watch SecurityScorecardの提供するサービス TITAN AI このプラットフォームは、組織が拡張されたサプライチェーンにおけるリスクを監視し、セキュリティ体制を明確に把握するのに役立ちます。
データシート
TITAN Secure脅威情報に基づく第三者リスク管理
TITAN Secure サプライチェーン全体におけるサイバーリスクの特定、優先順位付け、および対応方法を変革する、革新的な脅威情報に基づくソリューションを提供します。
データシート
TITAN MAX:サイバーセキュリティTPRMの成果を実現するマネージドサービス
TITAN MAXは、顧客に代わって人材、プロセス、テクノロジーを投入する、TPRM(第三者リスク管理)の力増強ツールです。
データシート
TITAN AssessAIを活用したセキュリティ質問票の自動化とコンプライアンス
セキュリティ評価のライフサイクルを、手作業による一時的かつハードルなプロセスから、AI で加速された継続的なワークフローへと変革します。独自の RespondAI テクノロジーと専門家による人間の検証を組み合わせることで、 TITAN Assess セキュリティに関する質問票やコンプライアンス文書作成に伴う手作業を自動化します。 TITAN Assess ベンダーが自己申告したデータと客観的なセキュリティ評価を統合することで、可視性のギャップを解消し、人間の検証による正確性によって完全な信頼性を確保します。
データシート
脅威情報に基づいた最新のTPRMアプローチを提供する
SecurityScorecardは、人工知能と脅威インテリジェンスを活用して、グローバルサプライチェーンリスクを継続的に管理、検出、対応します。当社の製品とサービスは、レジリエンスを強化しながら、最新のTPRMのあらゆる成果を提供します。コンプライアンスの負担と管理上の摩擦を軽減し、測定可能なリスク削減を推進し、最も重要なリスクに優先順位を付けます。 TITAN AI.
データシート
TITAN AI データの概要
10年以上にわたる第三者データ収集の専門知識、12万もの組織に対する評価実績、そして99.9%が独自データであるSecurityScorecardは、第三者、第四者、そしてn番目のベンダーのリスク管理に関するテレメトリを提供するリーディングプロバイダーです。
データシート
比類なきグローバルテレメトリによる、積極的な防御と脅威の探索
Security ScorecardのインターネットインテリジェンスAPIは、世界で最も先進的なセキュリティチーム向けに設計された、大規模なインフラストラクチャインテリジェンスエンジンです。高精度スキャン技術とSecurity Scorecardの業界をリードするアトリビューション機能を統合することで、グローバルな攻撃対象領域全体にわたる脅威の特定、追跡、および修復に必要な生テレメトリデータを提供します。
ソリューションガイド
中核となる第三者リスク管理プログラム構築のためのガイド
このガイドは、組織が手動のスプレッドシートやアドホックなセキュリティチェックからポリシー主導のサードパーティリスク管理 (TPRM) に移行するための設計図です。基本的なデューデリジェンスの中核となる実践方法と、拡張可能な定期的 TPRM プログラムへの移行方法について学びます。このガイドでは、再現可能で拡張可能なプログラムを構築するための 3 つの重要なステップを習得します。リスク ガバナンスの正式化: ポリシー主導のプログラムと監査対応の記録システムを確立し、継続的なコンプライアンスと責任保護を確保します。リスクベースの階層化の実装: ベンダーを戦略的に分類し、重要なパートナーに価値の高い技術スタッフを集中させ、リスクの低い「ノイズ」がパイプラインを詰まらせるのを防ぎます。評価ワークフローの標準化: 構造化されたデジタル ワークフローを実装して手動のフォローアップを置き換え、標準的な 2 週間の評価サイクル時間を実現し、バックログを解消します。ソリューション ガイドをダウンロードして、人員を増やすことなく監査対応と運用規模の拡大を実現するための中核となる実践方法を学びます。
ソリューションガイド
リースゴス デ テルセロス プリンシパル デ ゲスティオン プログラムを構築するためのプログラム
テルセロス リースゴス センター (TPRM、英語の翻訳) は、政治的基準を基に、管理された計算マニュアルと制御をその場で管理する組織的な参照モデルを作成します。 TPRM の定期的なプログラムやエスケーラブルなプログラムの移行など、現実的な実践の基礎を強化します。内部では、繰り返し可能かつ拡大可能なプログラムを構成するための重要なシステム: 政治的システムのプログラムと監査システムの登録リスト、継続的な保護フレンテの保護を保証します。責任者。リスクに対するカテゴリの実装: 集中力のある個人技術の高度な技術と社会批判、プロセスの中断を回避するための戦略の確立。 Estandarizar el Flujo de Trabajo de Evaluación: マニュアルの再設計のためのデジタル構造を実装し、2 つのセマナと累積的な評価を評価します。監査のための準備および運営上のエスカラ オペラティバを許可するための、実践的な基本的な解決策を決定します。
Blog
ネットワークセキュリティとは何ですか?
ネットワークセキュリティとは何か、なぜ重要なのか、そして実績のある戦略とツールを用いて組織をサイバー脅威から守る方法を学びましょう。
Blog
侵害の兆候(IOC)とは何ですか?
侵害指標(IOC)とは、侵害の証拠となるフォレンジックデータです。IOCの種類、IOAとの違い、そしてチームによるIOCの活用方法について学びましょう。
Blog
SecurityScorecard AIエージェントのご紹介
SecurityScorecardの新しいAIエージェントで、ベンダーリスク管理を刷新しましょう。セキュリティ質問票の管理を自動化し、リアルタイムの脅威情報を取得し、対策を迅速化することで、新たなサイバー脅威に先手を打つ方法を学びましょう。
TITAN AI Agents
AIを活用して効率向上
詳しくはこの資料をご覧ください。
Blog
DNSシンクホールとは何ですか?
DNSシンクホールとは何か、悪意のあるトラフィックをどのようにブロックするのか、そしてセキュリティチームがボットネットを無力化しネットワークを保護するためにシンクホールを使用する理由について学びましょう。
ウェビナー
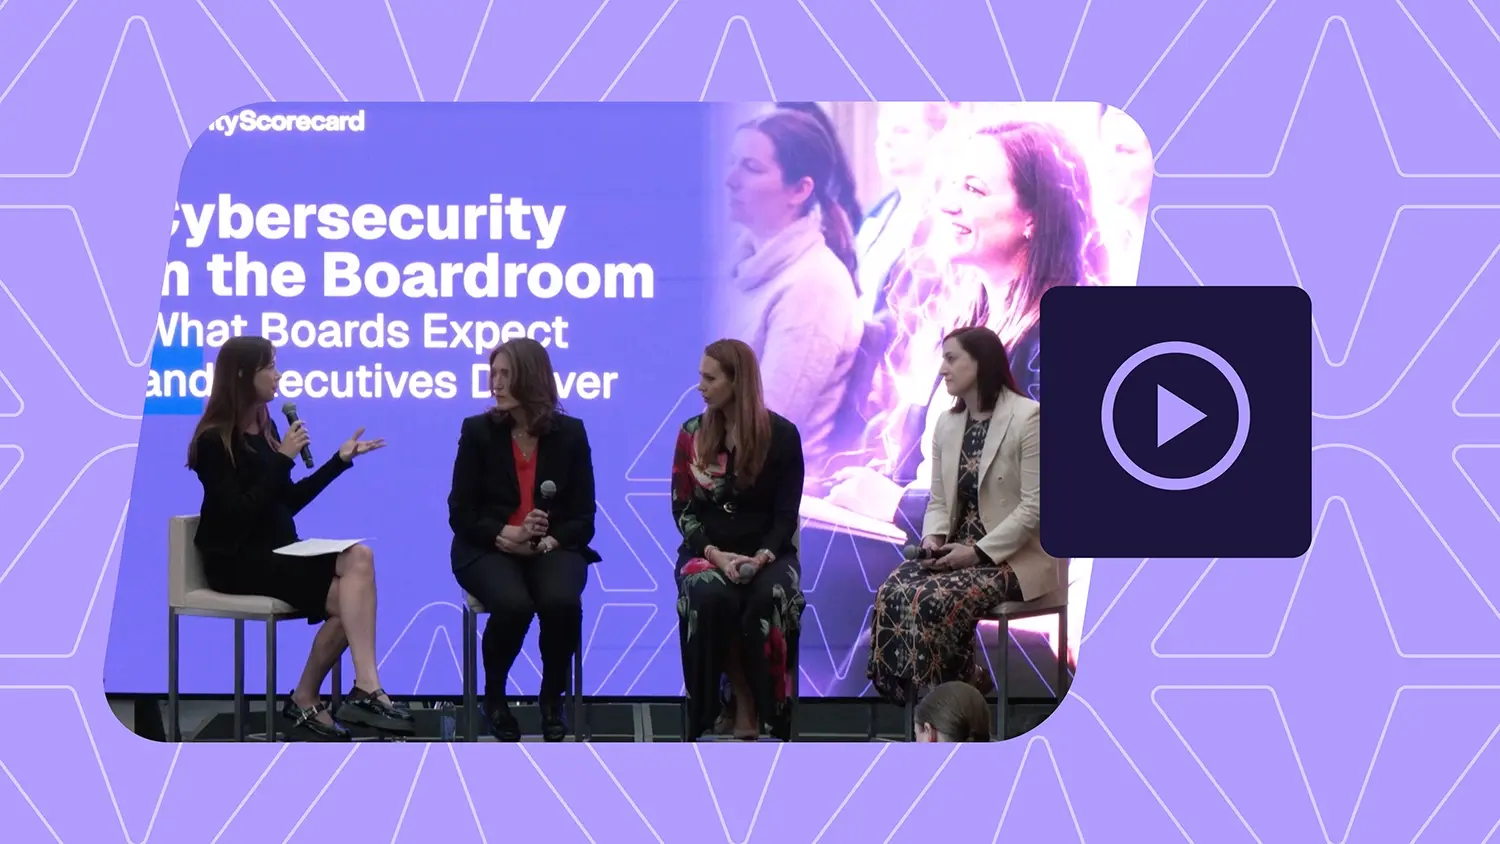
サイバーセキュリティ分野の女性に関するパネルディスカッションイベント RSAC 2026
詳しくはこの資料をご覧ください。
Blog
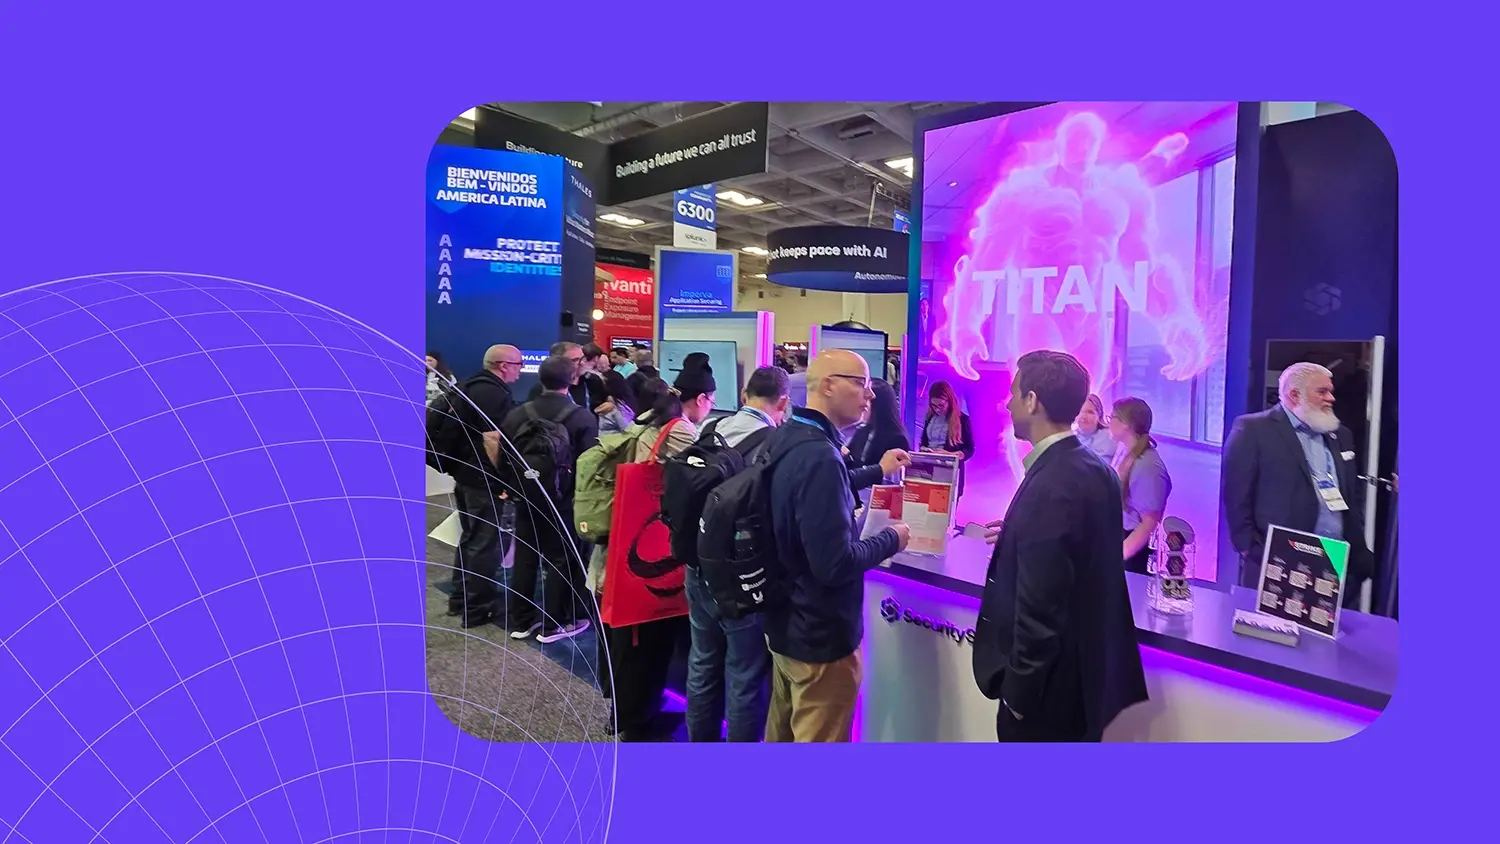
RSAC 2026 の概要: RSAC 2026 は TPRM の未来について何を明らかにしたのか? SecurityScorecard の TITAN AI ペースを決める
CEO兼共同創設者のアレクサンドル・ヤンポルスキー博士、CISOのスティーブ・コブ氏、SecurityScorecardのリーダーらは、RSAC 2026で最高情報セキュリティ責任者(CISO)、パートナー、業界専門家らと、AI、脅威インテリジェンス、継続的モニタリングがサードパーティリスク管理(TPRM)をどのように変革しているかについて議論しました。RSAC 2026は、組織がサードパーティリスクをどのように管理しているかと、AI、脅威インテリジェンス、継続的モニタリングがサードパーティリスク管理(TPRM)をどのように変革しているかという点におけるギャップの拡大を改めて浮き彫りにしました。
Blog
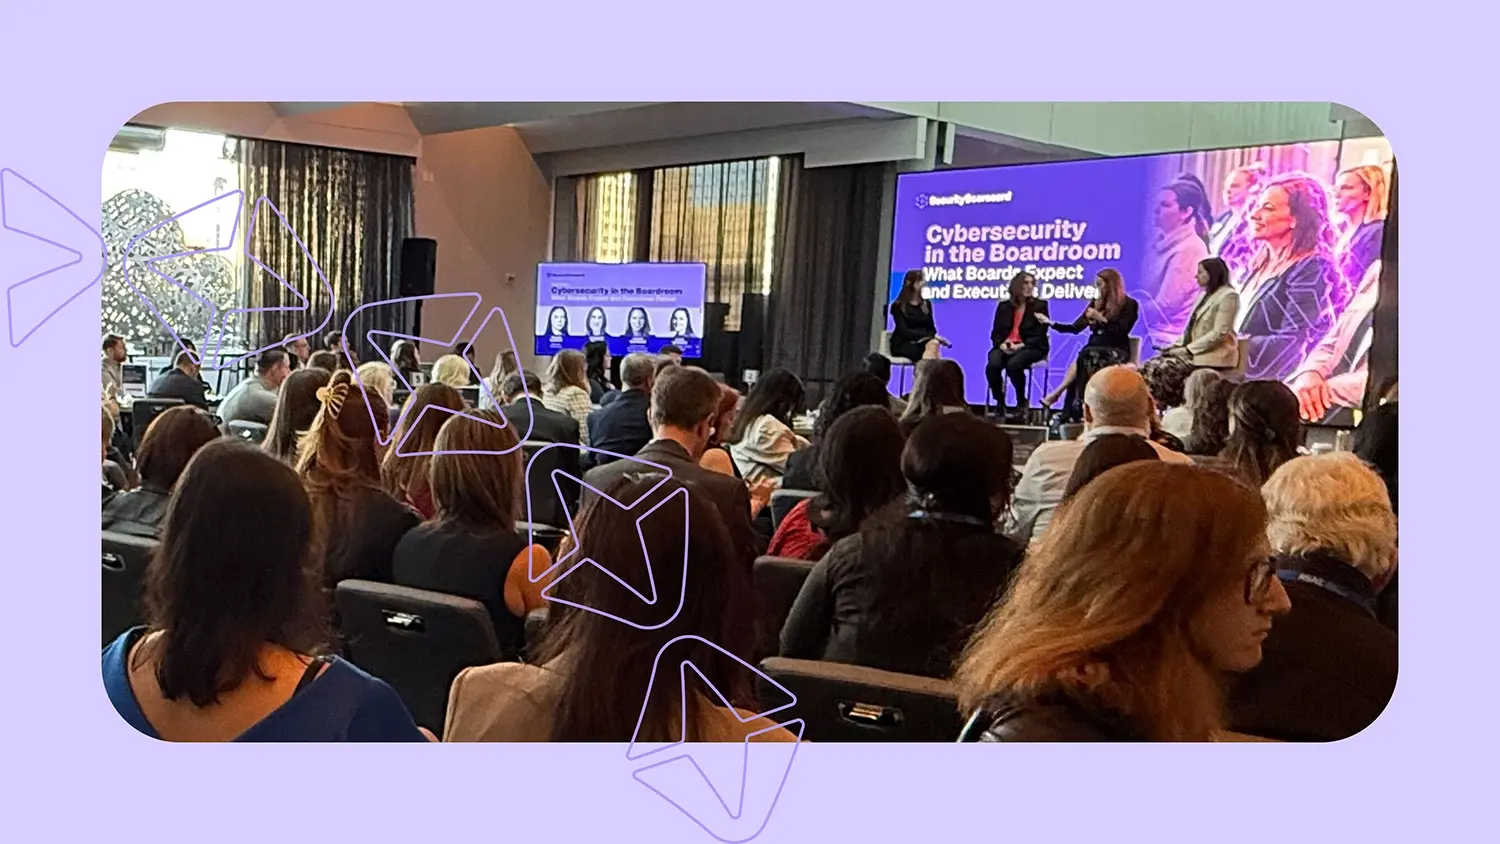
AIが2026年のサイバーリスクを再構築する:取締役会が今すぐ責任を負うべき理由
サイバーセキュリティのリーダーは厳しい現実を受け入れなければならない。AIは2026年には既に従来の防御モデルを崩壊させている。攻撃者は今や、ほとんどの組織が対処できるよりも速く、低コストで、大規模に活動している。唯一実行可能な対応策は、セキュリティを継続的でビジネス主導型のリスク機能として再考することである。この変化は、最近のパネルディスカッションで明確に示された。
Blog
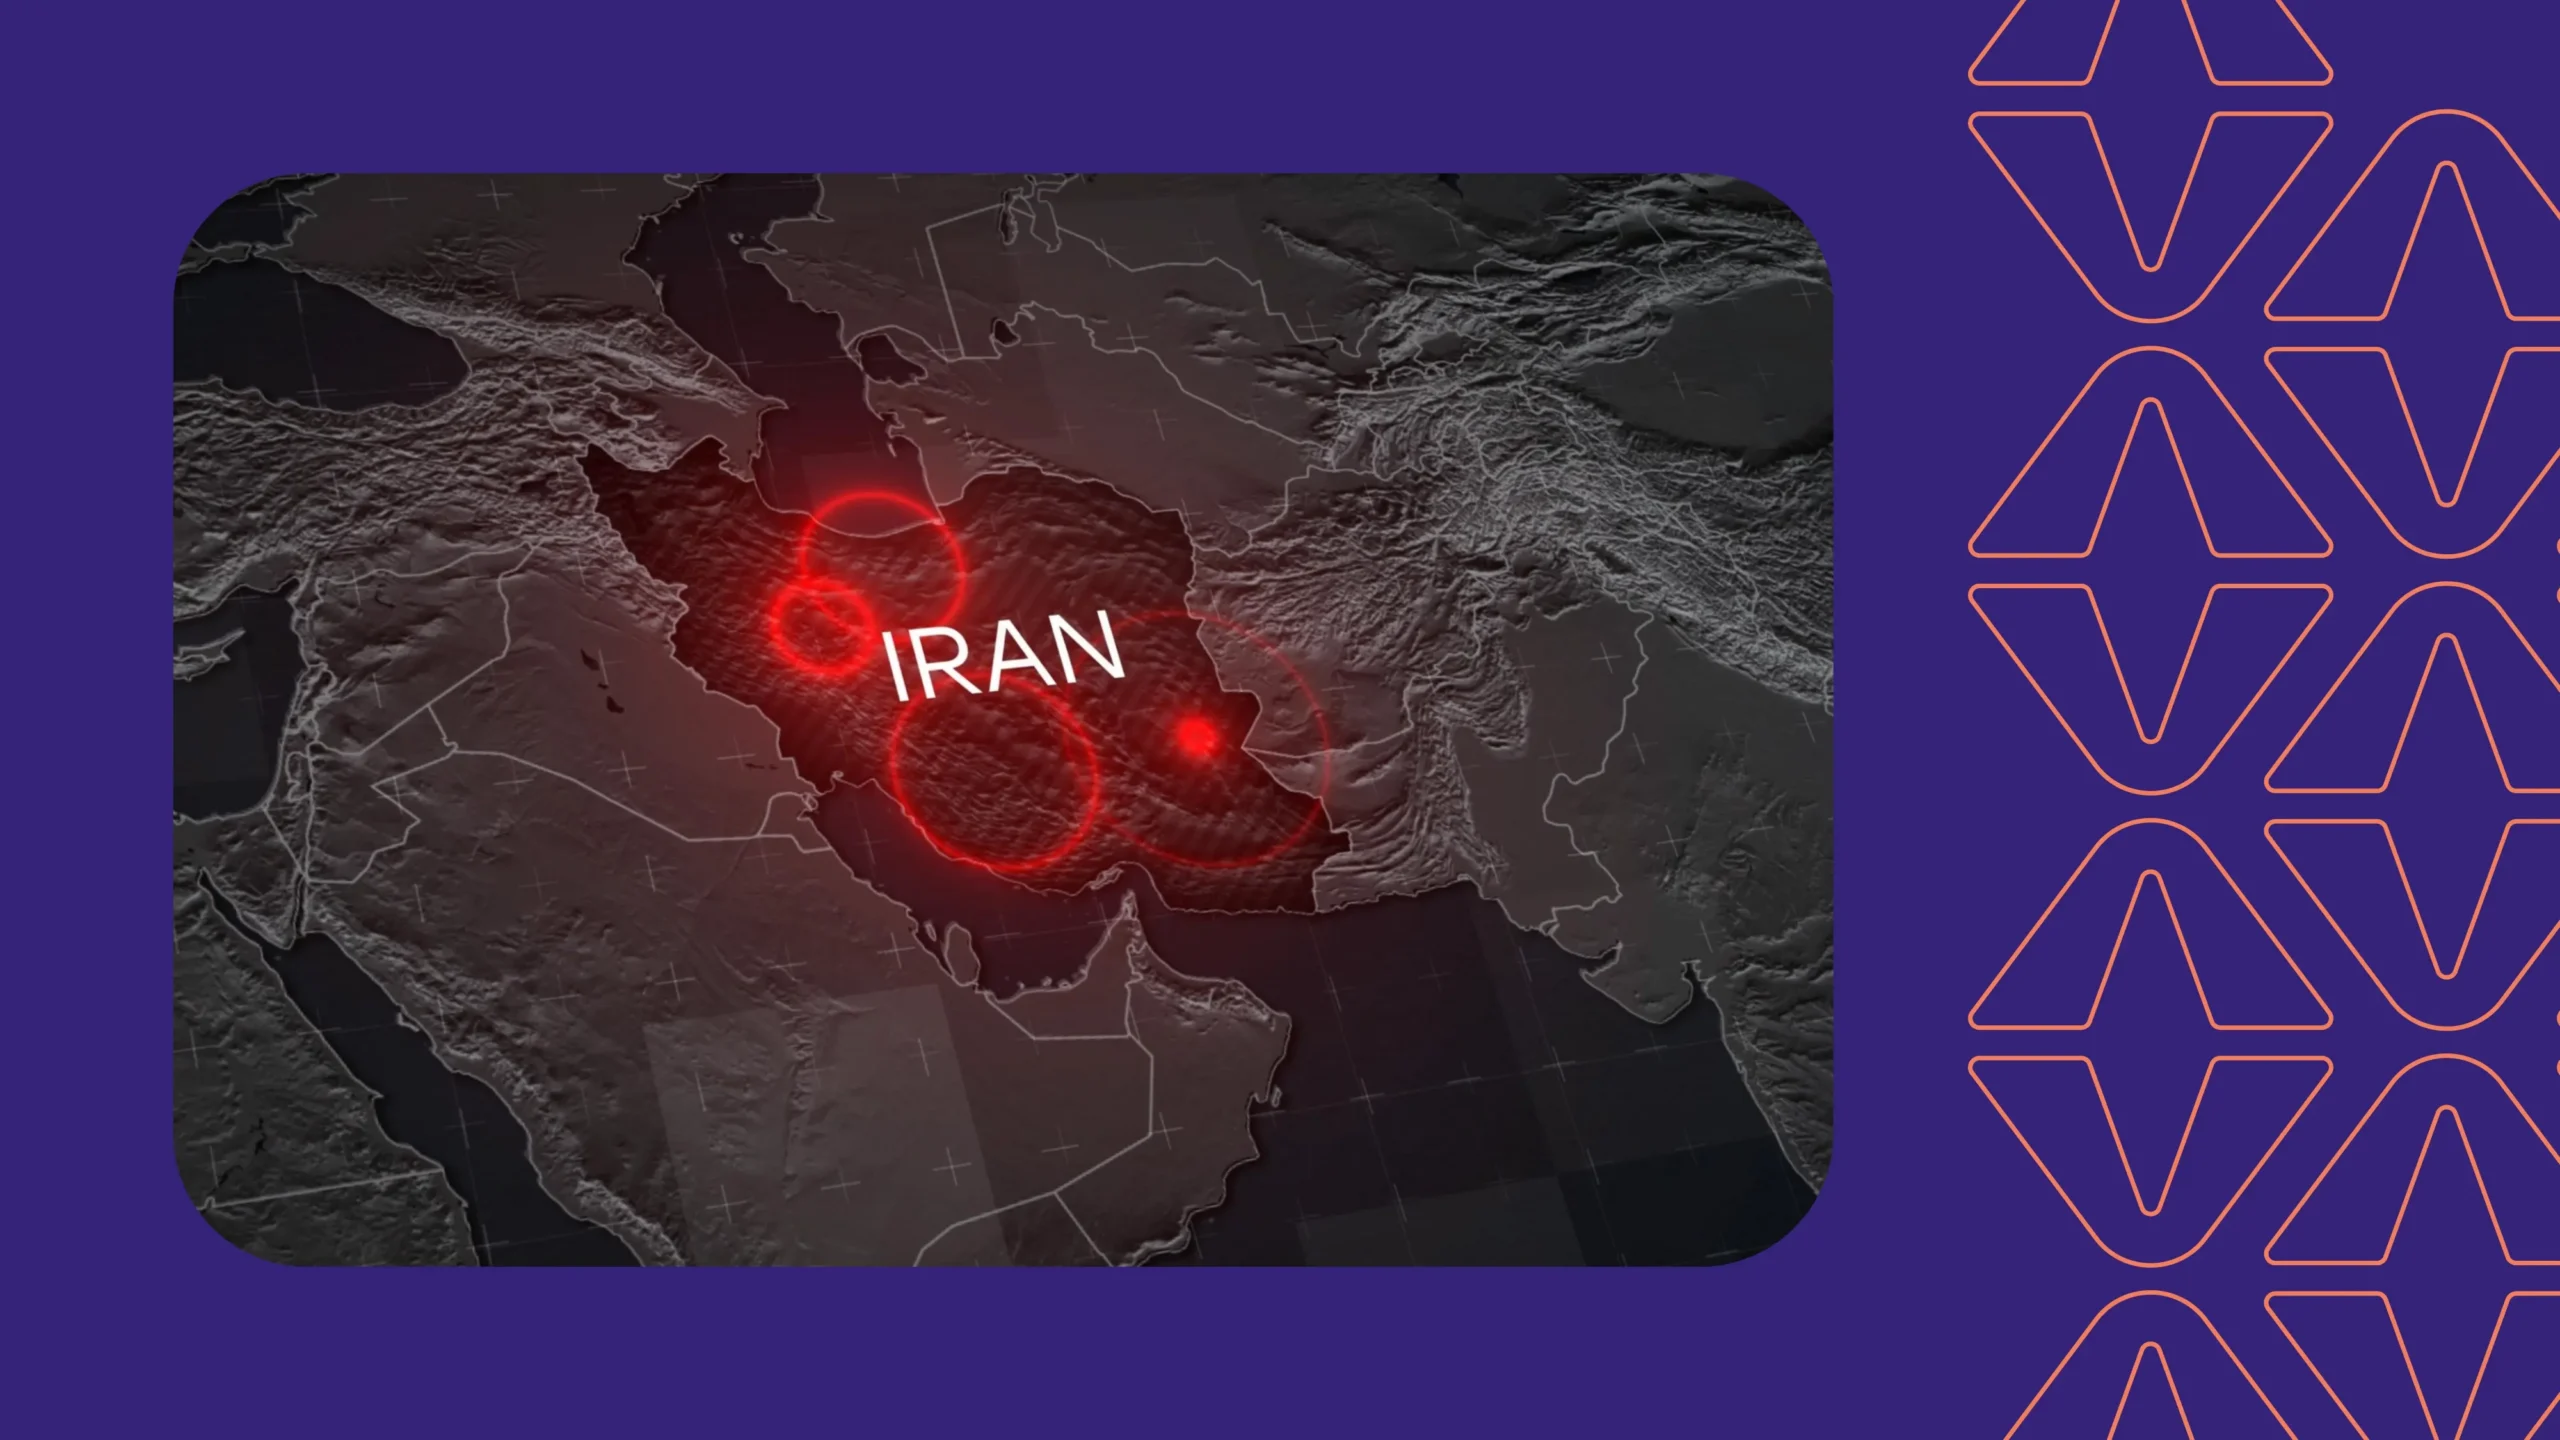
イラン紛争と拡大するサイバー戦線:政府指導者が知っておくべきこと
中東で紛争が激化すると、戦場は地理的な範囲にとどまらず、エネルギー網、政府ネットワーク、輸送システム、金融インフラにまで及ぶ。イランが関与する現在の戦争も例外ではない。ミサイルや空爆がニュースの見出しを飾る一方で、並行して存在するサイバー空間も、特に地域政府、重要インフラ事業者、
Blog
SecurityScorecard社、ディーン・シスマン氏を取締役に任命
SecurityScorecardは本日、Axoniusの共同創業者兼執行会長であるディーン・シスマン氏が独立取締役として取締役会に加わったことを発表しました。シスマン氏は、今日のサイバーセキュリティ業界で最も尊敬されている人物の一人です。シスマン氏はAxoniusを共同創業し、サイバー資産管理のリーダーへと成長させました。このプラットフォームは、組織が正確な資産インベントリを維持し、リスクを軽減するのに役立ちます。
Blog
サイバーセキュリティにおけるハニーポットとは?
サイバーセキュリティにおけるハニーポットとは何か、脅威を検出する仕組み、そしてセキュリティチームが攻撃者情報を収集するためにハニーポットを使用する理由について学びましょう。
Blog
CAIQ質問票とは?分かりやすいガイド
CAIQ質問票は、クラウドプロバイダーのセキュリティ対策を評価するものです。その仕組みと、手間をかけずに回答を完了する方法を学びましょう。