
資料
サイバーセキュリティに関するホワイトペーパー、データシート、ウェビナー、ビデオなど
「ライブラリ」
ソリューションガイド
タイタンマックスサービス
TITAN MAXは、ベンダーライフサイクルのあらゆる段階にテクノロジーと専門知識を投入することで、TPRM(第三者リスク管理)の成果を向上させます。
Blog
アマンダ・スミスが2026年版「チャネル分野の女性リーダー」リストに選出され、SecurityScorecardのチャネルリーダーシップを証明
ニューヨーク – 2026年5月4日 – 脅威情報に基づくサードパーティリスク管理(TPRM)のグローバルリーダーであるSecurityScorecardは本日、The Channel CompanyのブランドであるCRN®が、SecurityScorecardの公共部門チャネル担当ディレクターであるAmanda Smithを、権威ある2026年のWomen of the Channelリストに選出したことを発表しました。このCRNの年次リストは、ベンダー、ディストリビューター、
Blog
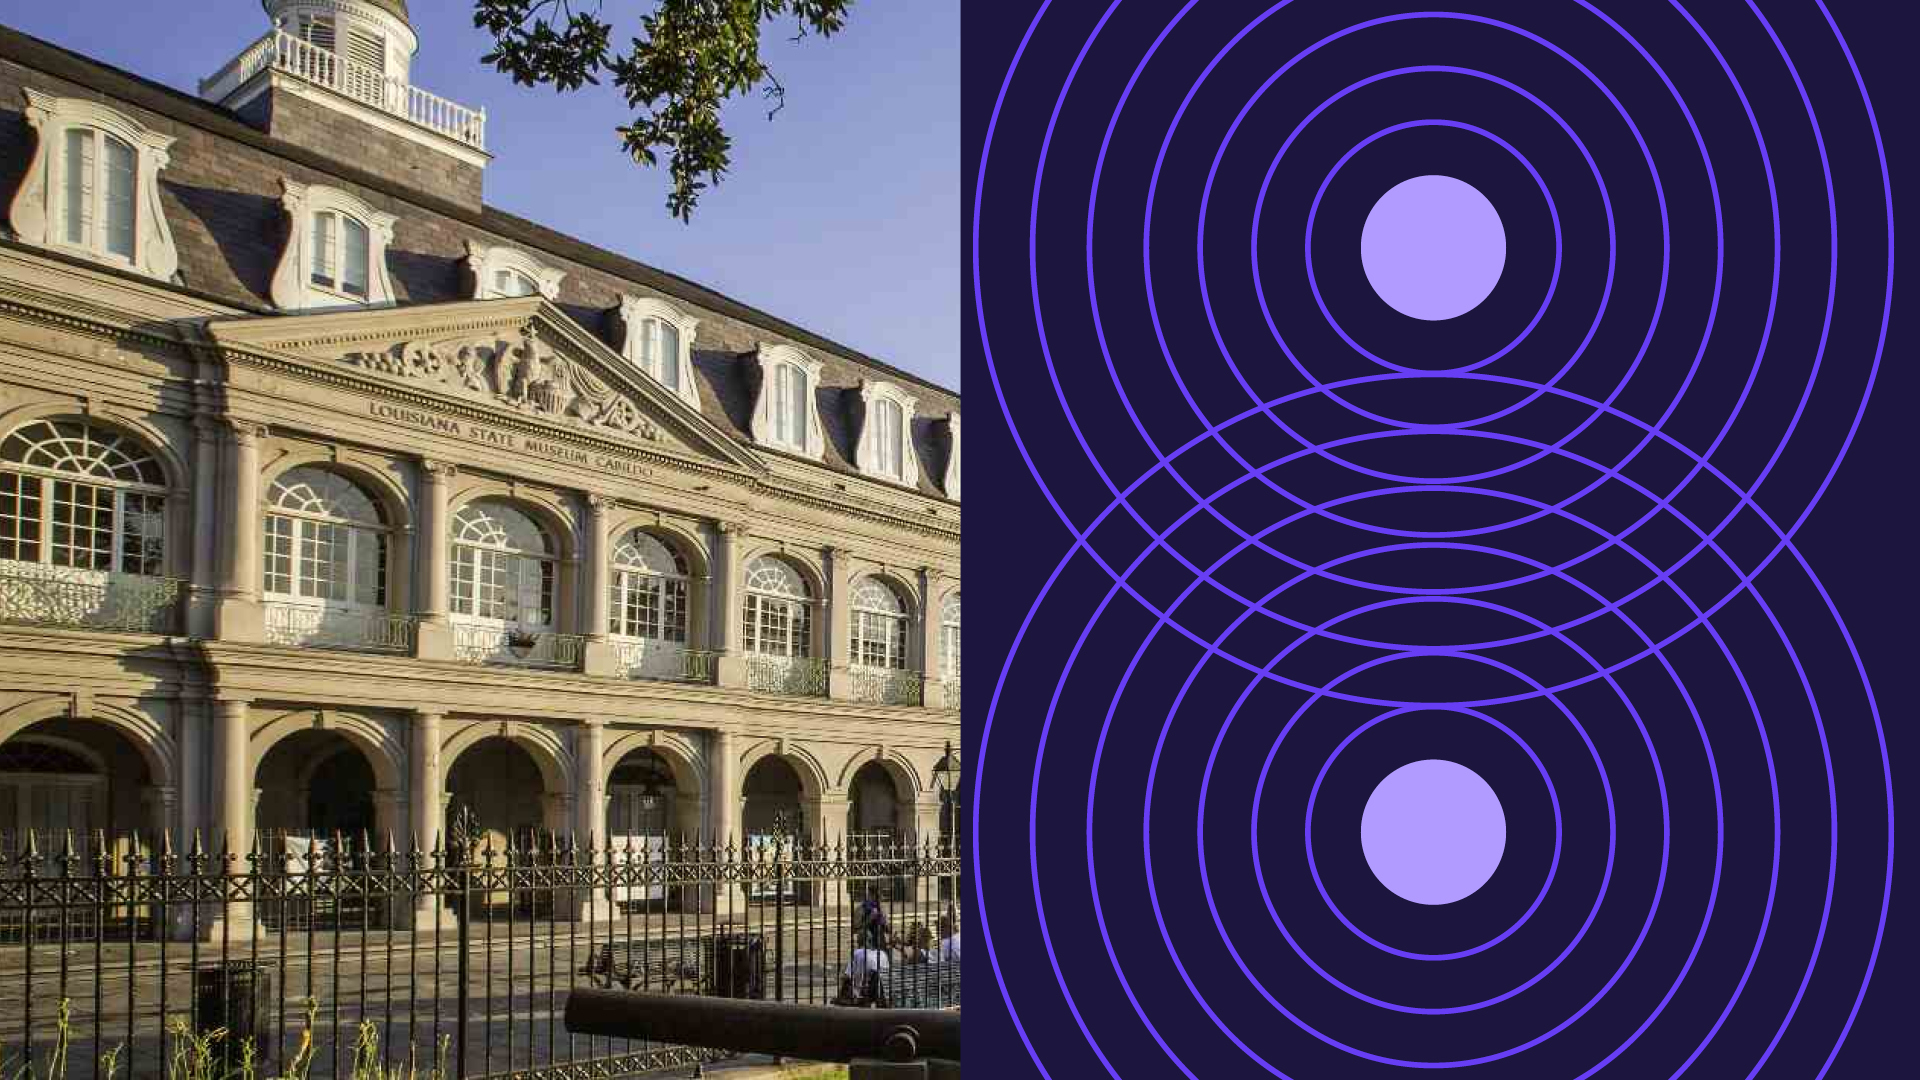
SecurityScorecardは、ルイジアナ州副知事および文化・レクリエーション・観光局と提携し、州の主要機関におけるサイバーレジリエンスを強化します。
SecurityScorecard が展開します TITAN AI ルイジアナ州の観光、文化、図書館、州の資産を増大するサプライチェーンリスクから守るため、ニューヨーク – 2026年4月30日 – 脅威情報に基づくサードパーティリスク管理(TPRM)のグローバルリーダーであるSecurityScorecardは本日、ルイジアナ州副知事ビリー・ナンゲッサー氏および文化・レクリエーション・観光局と提携し、サイバー保護の強化を支援することを発表しました。
Blog
セキュリティチームがAnthropicのMythosについて今知っておくべきこと
SecurityScorecardのCEO兼共同創設者であるアレクサンドル・ヤンポルスキー博士は、フランス24のユカ・ロイヤー氏とアントロピック社のミトスモデルについて議論し、AIによってサイバー脅威への対応時間が短縮され、攻撃のタイムラインが加速し、防御において自動化と連携が不可欠になったと指摘した。防御側にとって、問題は単にAIの性能向上だけではない。問題は、その力をどのように活用するかである。
ソリューションガイド
脅威情報に基づいた第三者リスク管理を実現するためのガイド
このソリューションガイドは、サードパーティリスク管理 (TPRM) プログラムを「常時オン」の監視機能から、プロアクティブで脅威情報に基づいた防御エンジンへと進化させる準備ができている成熟度の高い組織向けの戦略的なロードマップとして機能します。グレードの低下に反応するだけでなく、ネットワークに到達する前に攻撃を予測して阻止する完成したインテリジェンスに基づいて行動する方法を学びます。このガイドは、セキュリティ運用を統合し、サプライチェーンリスクを定量化されたビジネス指標に変えることを目指す組織にとって不可欠です。このガイドでは、次の内容を解説します。脅威データのサイロ: グローバルな脅威インテリジェンスを特定のビジネスリスクデータでコンテキスト化することにより、SOC および TPRM チームを統合する方法を発見します。インテリジェンスによる対応の優先順位付け: すべてのアラートを追いかけることから、現在アクティブな脅威アクターによって標的にされている脆弱性にのみ焦点を当てるように移行する方法を習得します。独立したリスクアクションの実行: ベンダーの応答を待つことなく、データに基づいてアクセスを制限したり、サプライヤーを切り替えたりできるようにチームを強化します。リスク評価の定量化:アルファベット評価から財務リスクと侵害感受性指数(BSI)へと移行し、技術的リスクをビジネスへの影響という観点から表現する。運用権限の付与:TPRM(技術的リスク管理)部門が自律的に内部的な対策を講じられるよう権限を制度化し、予防措置を数週間ではなく数時間で実施することで事業継続性を確保する。
ソリューションガイド
定期的な第三者リスク管理から継続的な第三者リスク管理への移行方法
この戦略ロードマップは、成熟した組織がサードパーティリスク管理 (TPRM) プログラムを静的でコンプライアンス主導のサイクルから、アクティブで常時稼働のセキュリティ機能へと進化させる方法を示しています。年次レビューの間に発生するリスクを見逃してしまう重大な「可視性のギャップ」を解消し、チームを受動的な時点防御から、能動的で回復力のあるセキュリティ体制へと移行させる方法を学びます。このソリューションガイドでは、次の内容を概説しています。年次評価によって生じる重大な「盲点」を解消し、ベンダーエコシステム全体を 365 日監視する方法。ロジックベースのルールエンジンを運用するための 3 段階のフレームワークにより、人員を増やすことなく監視対象を数千のベンダーに拡張できます。サプライチェーン侵害に対する平均対応時間 (MTTR) を数週間から数分に劇的に短縮するために必要なワークフローとプレイブック。
Blog
セキュリティチームが今知っておくべきこと:AnthropicのMythosとAI主導のサイバーリスクについて
Mythosはサイバーリスクを変えるものではない。対応時間を奪うだけだ。AnthropicのMythosは、セキュリティチームが長年認識してきた現実を改めて浮き彫りにする。サイバーリスクは加速しており、対応時間はますます短くなっている。27年前のOpenBSDの脆弱性が発見されたという報告は、慎重な検討を促すべきである。これは、AIがあらゆる脆弱性を特定できることを証明するものではない。
Blog
大規模なベンダー階層化
ベンダー階層化により、セキュリティチームはサードパーティのリスクを重要度別に分類できます。プログラムの規模に合わせて拡張可能な階層化モデルの構築方法を学びましょう。
Blog
自動検出でシャドウITリスクを特定する
自動検出によって、組織内に潜むシャドウITリスクをどのように明らかにするかを学びましょう。不正ツールが脅威となる前に、リアルタイムでその存在を把握できます。
Blog
中小企業が継続的なベンダーリスク監視を必要とする理由
年次ベンダー監査は中小企業を脆弱な状態に陥らせる。継続的な監視が、脅威が侵害に発展する前に検知できる理由を学びましょう。
ホワイトペーパー
採点方法論の詳細解説
詳しくはこの資料をご覧ください。
Blog
アンケートの再考:より優れたテクノロジーとより多くの人員だけではTPRMのバックログを解消できない理由
評価のバックログは、サードパーティリスク管理(TPRM)プログラムにとって共通の課題です。ほとんどの組織は、人員増強やテクノロジーによる効率改善によってこの問題に対処しています。どちらも解決策の重要な要素ですが、組織は必要なビジネス成果を優先するための適切なプロセスも導入する必要があります。これは特に、
MAX
Blog
攻撃対象領域の可視化により、まず第三者リスクが発見される
攻撃対象領域の可視化により、攻撃者が悪用する前にサードパーティのリスクを特定できます。継続的な監視がベンダーエコシステム全体をどのように保護するかをご覧ください。
Blog
サプライチェーンセキュリティとは何ですか?
サプライチェーンセキュリティとは何か、なぜそれが重要なのか、そして第三者による侵害やベンダーの脆弱性から組織を守るための実績のある戦略について学びましょう。
ケーススタディ
ソラリグ(SPN)
SecurityScorecard 100 個の継続的なデジタル管理と監視を統合します。
ケーススタディ
ソラリグ
Solarig社がどのようにしてデジタルフットプリントの継続的な監視を統合し、SecurityScorecardで100点のスコアを獲得したのか。

メディア掲載
SecurityScorecardのニュース記事(2026年2月)
SecurityScorecardの2026年2月の報道記事をチェックしよう
メディア掲載
SecurityScorecardのニュース(2026年1月)
SecurityScorecardの2025年12月以降の報道記事をチェックしよう

メディア掲載
SecurityScorecard 2025年第4四半期のニュース
SecurityScorecardの2025年第4四半期の報道記事をチェックしよう
メディア掲載
SecurityScorecardのニュース記事(2025年12月)
SecurityScorecardの2025年12月以降の報道記事をチェックしよう
データシート
その TITAN AI プラットフォーム企業概要
SecurityScorecardは、業界初の顧客変革モデルである「サプライチェーン・レジリエンス・ジャーニー」を発表しました。これは、組織が自社のTPRMプログラムの現状を正確に把握し、それをどのように発展させていくべきかを理解するのに役立つように設計されています。このジャーニーは、基本デューデリジェンス、定期TPRM、継続的TPRM、脅威情報に基づくTPRMという4つの段階で構成されています。