
資料
サイバーセキュリティに関するホワイトペーパー、データシート、ウェビナー、ビデオなど
「ライブラリ」
ホワイトペーパー
BNM RMiT 2025への対応:第三者およびサプライチェーンのサイバーリスク要件に関するガイド
2025 年 11 月 28 日、マレーシア中央銀行 (Bank Negara Malaysia) は、近年のマレーシア金融セクターのサイバーセキュリティ規制に対する最も重要な見直しの 1 つです。改訂されたテクノロジーのリスク管理 (RMiT) ポリシーでは、対象範囲が拡大され、サードパーティ ベンダーの継続的な監視が義務付けられ、SBOM 要件が導入され、インシデントの開示と修復に関するより厳格な SLA が強制されます。このホワイト ペーパーでは、何が変わったのか、サードパーティ リスク プログラムにとってそれが何を意味するのか、新しい義務を大規模に運用して証明する方法を詳しく解説します。 2025 年 11 月 28 日 - RMiT が BNM によって改訂および再発行された日付 対象となる新しいエンティティ - 特定の非銀行加盟店アクワイアラーおよび送金仲介機関を含む 継続的な監視が義務化 - 定期的な質問票に基づく評価では明らかに不十分
ビデオ
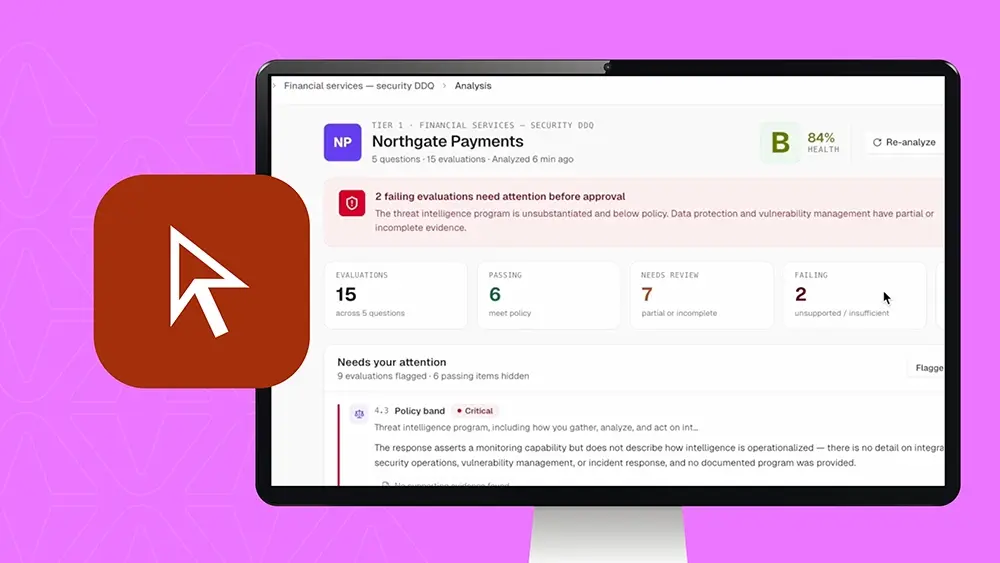
TITAN ASSESSアンケートを送信する
SecurityScorecardのデモ火曜日シリーズのエピソード5では、 TITAN Assess アンケート調査の実施プロセス全体を効率化することで、チームは事務作業に費やす時間を減らし、ベンダーから実際に得られた情報に基づいて行動する時間を増やすことができます。
Demo Tuesdays
ビデオ
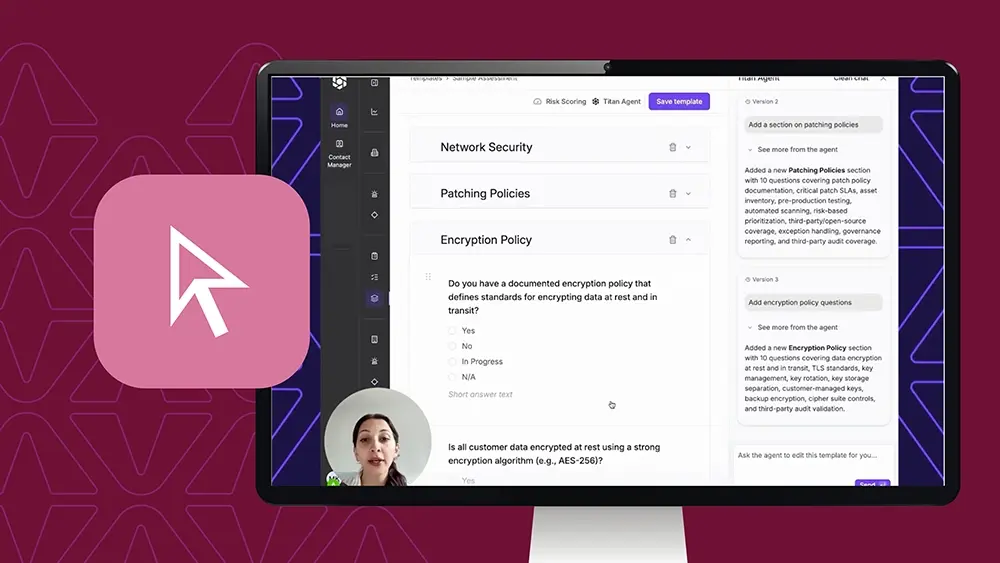
TITAN ASSESSTitan Agent を使用した評価テンプレートの構築
SecurityScorecardのTITANデモシリーズの今回の記事では、TITAN AgentがAIを活用してカスタマイズされた包括的な評価テンプレートを作成する方法をご紹介します。これにより、チームはあらゆるベンダーとの取引において、より迅速かつ一貫性のある評価を実施できるようになります。
Demo Tuesdays

ビデオ
TITAN ASSESSベンダーポリシーからのAIによる事前入力
SecurityScorecardのTITANデモシリーズの今回のエピソードでは、ベンダーポリシーからのAIによる事前入力が実際にどのように機能するかをご覧いただき、手作業がなくなることでチームが評価プロセスをどれだけ迅速に進められるかをご確認ください。
Demo Tuesdays
Blog
第三者リスク管理成熟度モデルとは何か
サードパーティリスク管理成熟度モデルは、漠然としたTPRM目標を測定可能な段階へと変換します。各レベルを確認し、自社のレベルを向上させる方法をご覧ください。

ビデオ
TITAN WATCH: 序章
SecurityScorecardのデモ火曜日シリーズのエピソード4では、 TITAN Watch そして、セキュリティチームが、陳腐化した定期的なレビューから、ベンダーエコシステム全体にわたる継続的で常時稼働型のインテリジェンスへとどのように移行しているかをご覧ください。
Demo Tuesdays
2026 年のサイバー回復力: プルミエール ラインの承認を得るまでの時間
Le rapport Global Cybersecurity Outlook 2026 du Forum économique Mondial lance un avertissement clair aux dirigeants des secteurs public et privé: le risque cyber dépasse désormais lesfrontières du pare-feu。現実的な公開の詳細を公開します。 4 つの研究機関、サービス管理、プラットフォーム クラウドに依存する政府の任務
Blog
CI/CDパイプラインを安全に運用する方法
CI/CDパイプラインは、新機能のリリースと同じくらい速くセキュリティ侵害を引き起こす可能性があります。CI/CDパイプラインのセキュリティ上の脅威、対策、そしてそのギャップを埋めるための実践方法を学びましょう。
電子ブック
アンケートの落とし穴
TPRM プログラムはリスクを軽減するために設計されていますが、肥大化した質問票、年次監査サイクル、ベンダー疲れなどが逆効果になっている可能性があります。この eBook は、経験豊富なリスク管理の実務家からの率直な洞察に基づいて、質問票の罠から抜け出し、よりスマートで効果的なベンダー評価プログラムを構築するのに役立ちます。チェックボックス準拠の考え方から、実際にサードパーティリスクを軽減する証拠主導のアプローチに移行する方法を学びます。次の点についてご案内します。質問数を増やしてもセキュリティが強化されない理由と、それを証明するデータを理解する。ほとんどの質問票を無効にしている 3 つの失敗モードを診断する。厳密さを犠牲にすることなく評価時間を短縮するドキュメント優先モデルを採用する。カレンダー主導の監査から、実際のリスクイベントに対応するトリガーベースの TPRM に移行する。AI を力の増幅として活用し、人間の判断は必要な場所に残す。

ビデオ
AIエージェント – KEV対策
SecurityScorecardのデモ火曜日シリーズのエピソード3では、 TITAN AI エージェントはKEV(キーエッジ電子バグ)の修復ワークフローを自動化するため、チームはトリアージに費やす時間を減らし、リスクの解消に多くの時間を費やすことができます。
Demo Tuesdays
Blog
オープンソースのリスクがベンダーに及ぼす脅威
オープンソースのリスクは、サプライチェーンに関わるすべてのベンダーに潜んでいます。リスクがどこに潜んでいるのか、攻撃者がどのように悪用するのか、そして継続的な監視によって何が解決されるのかを確認しましょう。
Blog
国家支援型サイバー攻撃はいかにして第三者を利用するのか
国家主導のサイバー攻撃は、高価値な組織を標的とするため、ベンダーを狙うケースが増えています。国家主体による攻撃の手口と、それに対する防御策について学びましょう。

ビデオ
TITAN AI デモシリーズ:Driftnet APIを活用してサードパーティの可視性をさらに高める
デモ・チューズデー・シリーズの最新回では、Driftnet APIがTPRM、SOC、脅威ハンティングチームに対し、攻撃者が悪用する前にサードパーティの脆弱性をリアルタイムで可視化する方法をご紹介します。
Demo Tuesdays
Blog
IDベースの攻撃とサードパーティリスク
現在、情報漏洩の59%は個人情報漏洩によるものであり、ベンダーは最も急速に増加している侵入経路となっています。サプライチェーンを保護する方法を学びましょう。
Blog
ワールドカップには48チームが参加する。ライバル同士も戦っている。
パンデミックによる延期を経て2021年に開催された2020年東京オリンピックでは、NTTコーポレーションがオリンピックシステムを標的としたサイバー攻撃の試みが約4億5000万件あったと記録した。2022年のFIFAワールドカップ・カタール大会も、国家と連携した脅威アクターや日和見主義的な犯罪者から同様の注目を集めた。3カ国、16都市、数百万人の来場者が見込まれる2026年の大会は、
Blog
コンプライアンスとセキュリティ:監査に合格しただけでは分からないこと
コンプライアンスとセキュリティの違いを説明します。監査に合格したということは、過去に管理体制が存在していたことを証明するだけで、セキュリティが確保されていることを意味するものではありません。このギャップを埋めましょう。
ウェビナー
バックログを超えて:テクノロジーと人材がTPRMアンケートの問題を解決できない理由
詳しくはこの資料をご覧ください。
Blog
ベンダー審査における「設計段階からのセキュリティ確保」の意味
設計段階からセキュリティを組み込むとは、最初からセキュリティ対策を講じることを意味します。ベンダー選定におけるセキュリティ対策の意味と、ベンダーが実際にセキュリティ対策を遵守しているかどうかを評価する方法について学びましょう。
ビデオ
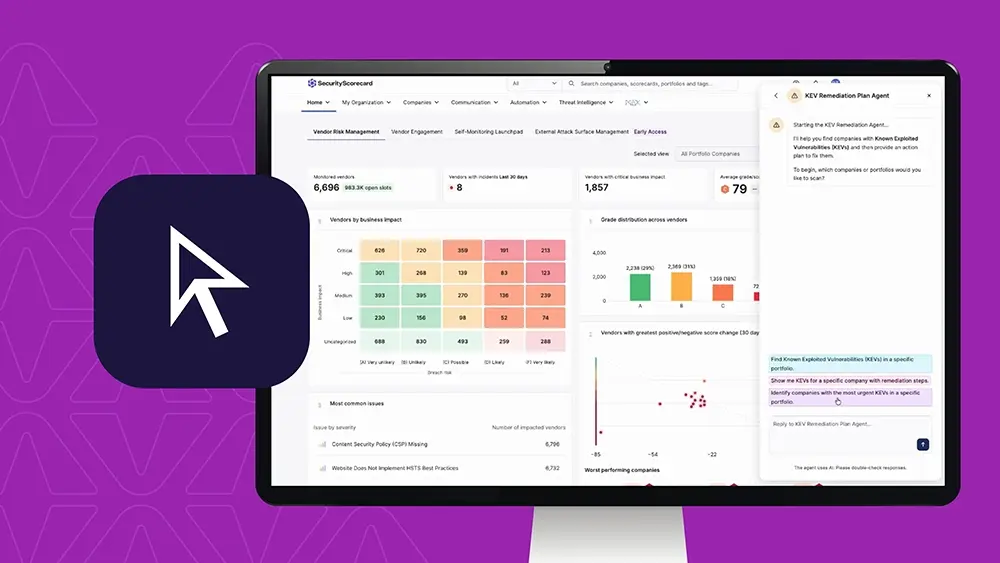
神話とCVE/KEV管理
この短いデモビデオをご覧いただくと、KEV修復計画エージェントなどの新しいAIエージェントが、チームが脆弱性のあるベンダーを特定し、最も重要な脆弱性の優先順位を付け、数分で修復ガイダンスを生成するのにどのように役立つかがわかります。
Demo Tuesdays
Blog
ベンダーの契約解除:TPRMチームが忘れがちなステップ
ベンダーとの契約解除は、多くのチームが見落としがちな段階です。ベンダーへのアクセスが長期間継続すると、情報漏洩のリスクが高まる理由と、そのギャップを埋める方法をご覧ください。
Blog
自給自足型攻撃の解説
Living off the land攻撃は、正規のシステムツールを悪用して検出を回避します。LOTLの手法、使用者、そしてリスクを軽減する方法について学びましょう。